설치 및 구성 예시
- 버전: 1.0.7-7-g251eead
- 릴리스 날짜: 2023-04-06 11:17:57
- 지원 운영체제: windows/amd64,windows/386,linux/arm,linux/arm64,linux/386,linux/amd64
Guance은 Scheck를 통해 호스트, 시스템, 컨테이너, 네트워크 등에 존재하는 취약점과 이상을 수집하여 워크스페이스에 보고할 수 있습니다. 이 문서에서는 Scheck 설치 및 구성 예시를 설명합니다.
1. DataKit 설치
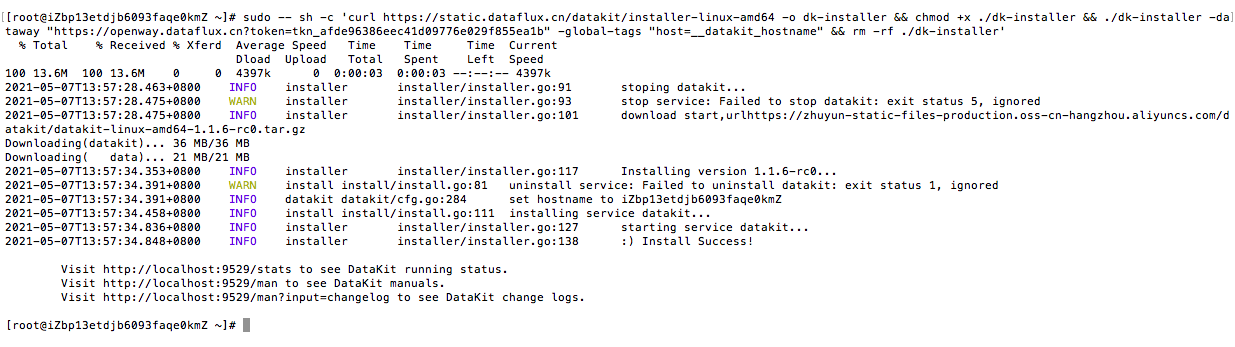
Guance 워크스페이스「통합」-「DataKit」에서 DataKit 설치 방식을 선택하고,「설치 명령어」를 획득하여 호스트에서 실행합니다. 자세한 내용은 DataKit 설치 문서를 참고하세요.
2. 보안 점검 수집기 설치
호스트에서 다음 명령어를 실행하여 보안 점검 수집기를 설치합니다. 자세한 내용은 Scheck 설치 문서를 참고하세요.
필드 설명
| 필드명 | 설명 |
|---|---|
| date | 시간 단위: 마이크로초 |
| rule | 규칙 |
| host | 호스트 이름 |
| category | 이벤트 분류. 포함: network, storage, database, system, webserver, Kubernetes |
| level | 점검 이벤트 등급. 지원: info, warn, critical |
| title | 점검 이벤트 제목 |
| message | 점검 이벤트 내용 |
| suggestion | 제안 내용. 설명, 위험, 영향, 감사, 조치 등 포함 |
3. 보안 점검 수집기 구성
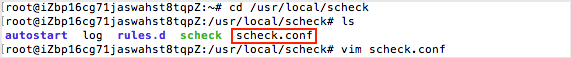
점검 결과가 DataKit으로 출력되도록 /usr/local/scheck 디렉터리에서 구성 파일 scheck.conf를 편집합니다.
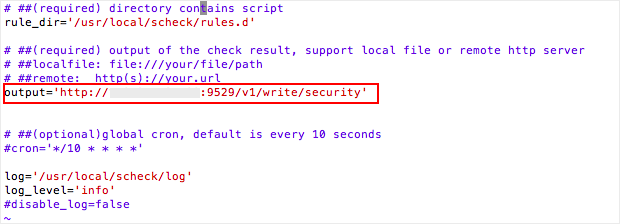
output 구성이 기본적으로 데이터를 DataKit 인터페이스로 전송하도록 설정되어 있는지 확인합니다.
4. 보안 점검 수집기 재시작
보안 점검 수집기와 DataKit을 재시작하려면 각각 service scheck restart 및 datakit --restart 명령어를 실행합니다.

5. Guance 워크스페이스에서 보안 점검 데이터 확인
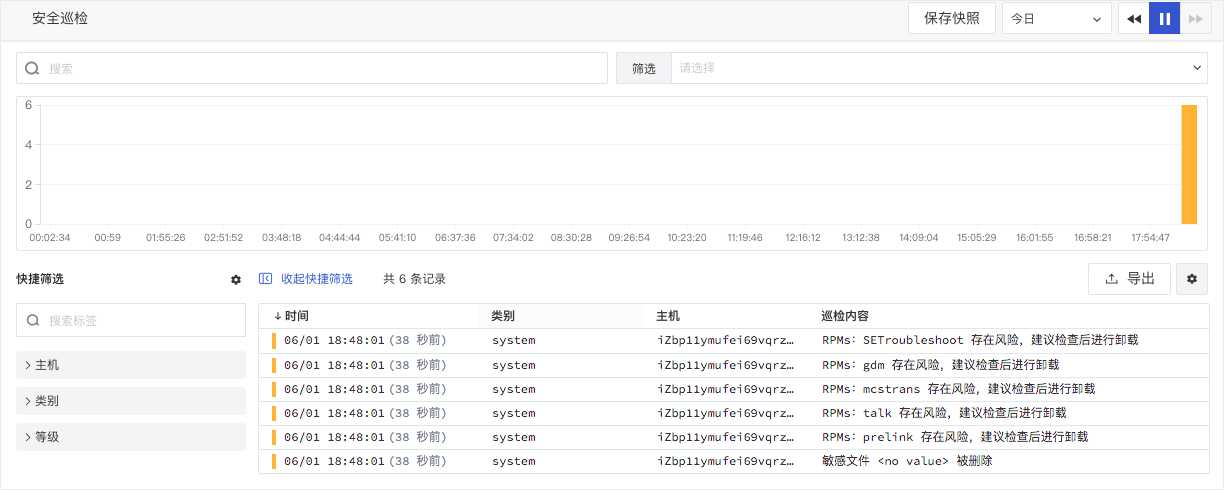
보안 점검 수집기의 설치, 구성, 재시작이 완료되면, Guance 워크스페이스의「보안 점검」에서 호스트가 보안 스크립트에 따라 트리거한 점검 이벤트를 확인할 수 있습니다.