워크스페이스 설정
관리 > 워크스페이스 설정은 워크스페이스의 핵심 구성 센터입니다. 워크스페이스 소유자와 관리자는 이곳에서 다음 작업을 수행할 수 있습니다.
- 워크스페이스 버전, 사이트, Token, 멤버 규모 등의 데이터 확인
- 대시보드, 모니터 등의 구성을 내보내기/가져오기하여 워크스페이스 간 재사용
- MFA, IP 화이트리스트, 초대 승인 등의 다중 계층 메커니즘으로 데이터 보안 보장
- 저장 정책 조정, 이력 데이터 정리 등 되돌릴 수 없는 작업 수행
기본 정보
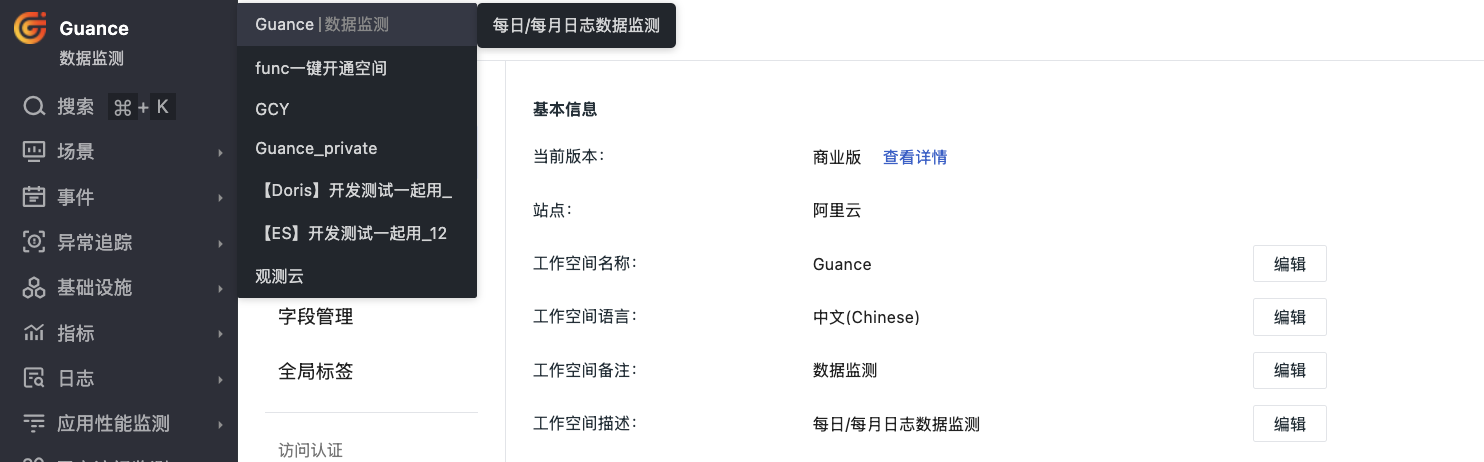
현재 워크스페이스의 핵심 정보를 표시하며, 소유자와 관리자만 편집할 수 있습니다.
| 필드 | 설명 | 표시 범위 | 편집 가능 |
|---|---|---|---|
| 현재 버전 | 상용 플랜/무료 플랜 | 모든 멤버 | 아니요 |
| 사이트 | 워크스페이스가 배포된 데이터 센터 노드(예: Alibaba Cloud, Huawei Cloud, AWS 등) | 모든 멤버 | 아니요 |
| 워크스페이스 이름 | 왼쪽 상단의 워크스페이스 전환기에 표시되는 이름 | 모든 멤버 | 예 |
| 워크스페이스 언어 | 시스템 이벤트, 알림, SMS 템플릿 언어 | 모든 멤버 | 예 |
| 워크스페이스 메모 | 개인 관점의 보조 식별 정보 | 본인만 표시 | 예 |
| 워크스페이스 설명 | 워크스페이스의 용도 설명 | 모든 멤버 | 예 |
| 워크스페이스 ID | 전역 고유 식별자(wksp_로 시작) |
모든 멤버 | 아니요 |
| Token | 데이터 보고 인증 키 | 소유자/관리자 | 예 |
| 멤버 수 | 현재 워크스페이스에 참여한 멤버 수 | 모든 멤버 | 아니요 |
워크스페이스 언어
중국어 또는 영어를 지원합니다. 전환 후 시스템 이벤트, 알림, SMS 템플릿 등이 기본적으로 해당 언어로 사용됩니다.
참고
-
여기서의 "워크스페이스 언어"는 현재 설정 페이지만을 대상으로 하며, 워크스페이스 진입 후 인터페이스에 표시되는 언어에는 영향을 주지 않습니다. 로그인 시 시스템은 브라우저에서 콘솔에 마지막으로 성공적으로 접속할 때 사용한 표시 언어를 우선적으로 사용하며, 기록이 없는 경우 브라우저의 현재 언어를 사용합니다. 예를 들어 브라우저 언어가 중국어이면 콘솔은 기본적으로 중국어로 표시됩니다.
-
워크스페이스 소유자 또는 관리자만 이 언어 설정을 수정할 수 있습니다.
메모
현재 워크스페이스에 본인만 볼 수 있는 메모를 추가합니다.
메모는 워크스페이스 이름과 함께 왼쪽 상단에 표시되어 빠르게 식별할 수 있습니다.
설명
현재 워크스페이스에 설명 정보를 추가합니다. 추가 완료 후 왼쪽 상단의 워크스페이스에서 바로 확인할 수 있어 식별에 용이합니다.
Token
Token은 DataKit 및 OpenAPI 데이터 보고를 위한 인증 자격 증명입니다.
조회 및 복사
Token 오른쪽의 복사 버튼을 클릭하면 전체 키를 복사할 수 있습니다.
Token 교체
교체를 클릭하고 이전 Token의 만료 시간을 설정한 후 새 Token을 생성합니다:
- 즉시 만료
- 10분
- 6시간
- 12시간
- 24시간
교체 시 유의사항
"즉시 만료"를 선택하면 이전 Token을 사용하는 DataKit이 즉시 보고를 중지하여 모니터링 중단 및 알림 무효화가 발생할 수 있습니다.
Token 구성 편집
편집을 클릭하여 다음을 구성할 수 있습니다:
-
사용자 지정 Token: 사용자 지정 키 설정(선택 사항)
-
데이터 조회 활성화: Token을 통한 플랫폼 데이터 조회 허용(기본적으로 꺼져 있으며, 필요 시 켜는 것을 권장).
구성 마이그레이션
워크스페이스 전체 구성을 한 번에 가져오기/내보내기할 수 있으며, 모니터링 뷰, 알림 정책, 데이터 처리 규칙, 역할 관리 설정, 데이터 컴플라이언스 등 핵심 리소스를 포함합니다.
펼쳐서 구체적인 리소스 항목 보기
- 대시보드
- 사용자 지정 탐색기
- 모니터 구성
- 데이터 전송 규칙
- 알림 정책
- 알림 대상
- SLO
- 보안 탐지 규칙
- 로그 인덱스(외부 인덱스 제외)
- 속성 클레임
- 필드 관리
- 전역 태그
- 환경 변수(RUM 제외)
- 역할 관리
- 블랙리스트
- Pipelines
- 정규식
- 필드 표시 권한
- 민감 데이터 스캔
-
내보내기를 클릭하면 현재 워크스페이스의 관련 구성을 모두 포함한 압축 파일을 다운로드합니다.
-
가져오기를 클릭하면 JSON 파일 또는 압축 파일을 업로드합니다. 동일한 이름의 리소스가 감지되면 시스템에서 다음 처리 방식을 제공합니다:
- 건너뛰기: 중복되지 않은 파일만 생성함을 의미합니다.
- 덮어쓰기: 가져온 파일 이름에 따라 해당 리소스를 덮어써서 생성합니다.
고급 설정
설정을 클릭하면 고급 구성 페이지로 이동합니다.
보안
초대 승인
활성화하면 초대된 멤버는 소유자 또는 관리자의 승인을 거쳐야 워크스페이스에 참여할 수 있습니다. 비활성화된 경우 초대된 멤버는 바로 워크스페이스에 들어갈 수 있습니다.
MFA 보안 인증
활성화하면 모든 워크스페이스 멤버가 MFA 바인딩 및 인증을 완료해야 하며, 그렇지 않으면 워크스페이스에 접근할 수 없습니다.
API Key 안전 표시 정책
워크스페이스 내 API Key의 표시 방식을 통합 관리합니다. 활성화하면 새로 생성된 API Key는 생성 성공 시에만 한 번 표시되며, 페이지를 닫은 후에는 평문을 확인할 수 없습니다. 이 정책을 비활성화하면 권한이 있는 멤버가 전체 Key를 다시 확인할 수 있습니다.
변경 시 유의사항
-
정책 변경 후에는 이후 새로 생성되는 API Key에만 적용되며, 기존 API Key는 기존 표시 방식을 유지합니다.
-
자동 생성된 API Key는 평문으로 계속 표시됩니다.
-
이 설정은 기본적으로 꺼져 있으며, 워크스페이스 소유자만 수정할 수 있습니다.
API Key 생성이 성공하면 팝업에 API Key 평문 전체가 한 번에 표시됩니다. 여기에는 이름, API Key, 역할, 생성 시간 및 메모가 포함되며, 왼쪽 하단에서 텍스트 파일(.txt)로 다운로드할 수 있습니다.
생성 성공 팝업을 닫거나 페이지를 새로고침하면 해당 API Key의 평문이 더 이상 표시되지 않으며, 목록 및 상세 페이지에는 "Key는 생성 시에만 표시됩니다"라고만 표시됩니다.
AI 지능형 분석
워크스페이스 내 AI 기능의 데이터 외부 전송 권한을 제어합니다.
-
활성화: 이 워크스페이스의 모니터링 데이터, 로그 일부, 트레이스 데이터 및 메트릭 요약 등의 정보가 외부 대형 언어 모델(공용 네트워크 서비스)로 전송되어 처리될 수 있습니다.
-
비활성화: AI 기능을 사용할 수 없으며 데이터가 외부로 전송되지 않습니다.
참고
- 새로 생성된 워크스페이스는 기본적으로 이 스위치가 꺼져 있습니다.
- 워크스페이스 소유자만 켜거나 끌 수 있으며, 소유자가 아닌 경우 이 스위치가 표시되지 않습니다.
- 이 기능을 활성화하기 전에 조직의 보안 및 컴플라이언스 정책에서 이러한 데이터 외부 전송을 허용하는지 확인하여 데이터 보안과 규정 준수를 보장해야 합니다.
- 켜기 및 끄기는 모든 AI 기능에 동일하게 적용됩니다.
특수 문자
로그인 IP 화이트리스트
콘솔에 로그인할 수 있는 IP 소스를 제한합니다.
활성화하면 화이트리스트에 있는 IP만 정상적으로 로그인할 수 있으며, 그 외 소스는 거부됩니다.
IP 화이트리스트 작성 규칙은 다음과 같습니다:
- 여러 IP는 줄바꿈해야 하며, 각 줄에 IP 또는 CIDR 블록 하나만 입력할 수 있고 최대 1,000개까지 추가할 수 있습니다.
- 특정 IP 주소: 192.168.0.1 — 192.168.0.1 IP 주소의 접근을 허용함을 의미합니다.
- 특정 IP 대역: 192.168.0.0/24 — 192.168.0.1부터 192.168.0.255까지의 IP 주소 접근을 허용함을 의미합니다.
- 모든 IP 주소: 0.0.0.0/0.
참고
워크스페이스 소유자는 이 제한의 적용을 받지 않으므로 실수로 잠기지 않습니다.
Role IP 화이트리스트
전역 IP 화이트리스트를 기반으로 역할 차원에서 로그인 IP 관리를 더 세분화할 수 있습니다. 전역 화이트리스트와 Role IP 화이트리스트를 동시에 활성화하면 역할별로 로그인이 허용된 IP 또는 CIDR 블록을 각각 구성할 수 있습니다.
적용 규칙: 사용자에게 일치하는 역할 규칙이 있으면 역할 규칙에 따라 판단하고, 일치하는 역할 규칙이 없으면 전역 IP 목록으로 대체하여 판단합니다. 동일한 사용자가 여러 역할에 속한 경우, 하나의 역할 규칙이라도 일치하면 허용됩니다.
참고
역할이 삭제되면 해당 IP 규칙이 자동으로 무효화됩니다.
데이터 보고 IP 화이트리스트
데이터를 보고할 수 있는 송신 IP를 제한합니다. 활성화하면 화이트리스트에 있는 IP만 정상적으로 보고할 수 있으며, 그 외 소스의 데이터는 차단됩니다.
IP 화이트리스트 작성 규칙은 다음과 같습니다:
- 여러 IP는 줄바꿈해야 하며, 각 줄에 IP 또는 CIDR 블록 하나만 입력할 수 있고 최대 1,000개까지 추가할 수 있습니다.
- 특정 IP 주소: 192.168.0.1 — 192.168.0.1 IP 주소의 접근을 허용함을 의미합니다.
- 특정 IP 대역: 192.168.0.0/24 — 192.168.0.1부터 192.168.0.255까지의 IP 주소 접근을 허용함을 의미합니다.
- 모든 IP 주소: 0.0.0.0/0.
OpenAPI 접근 IP 화이트리스트
현재 워크스페이스의 OpenAPI 및 API Key 호출 소스 IP를 제한하며, 화이트리스트에 있는 IP만 접근이 허용되고, 화이트리스트가 아닌 소스의 요청은 차단되고 감사 로그가 기록됩니다.
- 관리 > 워크스페이스 설정 > 보안으로 이동합니다.
- "OpenAPI 접근 IP 화이트리스트"에서 "설정"을 클릭합니다.
- 화이트리스트 스위치를 켜고 IP 목록에 허용할 IP 또는 CIDR 블록을 추가합니다.
- 저장합니다.
IP 화이트리스트 작성 규칙은 다음과 같습니다:
- 여러 IP는 줄바꿈해야 하며, 각 줄에 IP 또는 CIDR 블록 하나만 입력할 수 있고 최대 1,000개까지 추가할 수 있습니다.
- 특정 IP 주소: 192.168.0.1 — 해당 IP 주소의 접근을 허용함을 의미합니다.
- 특정 IP 대역: 192.168.0.0/24 — 192.168.0.1부터 192.168.0.255까지의 IP 주소 접근을 허용함을 의미합니다.
- 모든 IP 주소: 0.0.0.0/0.
참고
- 활성화하면 화이트리스트에 있는 IP만 현재 워크스페이스의 OpenAPI에 접근할 수 있습니다(API Key 호출 포함).
- 화이트리스트가 아닌 소스의 요청은 거부되며 감사 로그가 기록됩니다.
- 워크스페이스 소유자는 이 제한의 적용을 받지 않습니다.
Role IP 화이트리스트
전역 IP 화이트리스트를 기반으로 역할 차원에서 OpenAPI 접근 IP 관리를 더 세분화할 수 있습니다. 전역 화이트리스트와 Role IP 화이트리스트를 동시에 활성화하면 역할별로 호출이 허용된 IP 또는 CIDR 블록을 각각 구성할 수 있습니다.
적용 규칙: 사용자에게 일치하는 역할 규칙이 있으면 역할 규칙에 따라 판단하고, 일치하는 역할 규칙이 없으면 전역 IP 목록으로 대체하여 판단합니다. 동일한 사용자가 여러 역할에 속한 경우, 하나의 역할 규칙이라도 일치하면 허용됩니다.
참고
- 역할이 삭제되면 해당 IP 규칙이 자동으로 무효화됩니다.
데이터 액세스 범위 제한
활성화하면 현재 워크스페이스 내에서 어떠한 데이터 액세스 규칙에도 일치하지 않는 일반 멤버는 데이터 액세스 규칙에 해당하는 모든 데이터를 볼 수 없습니다.
이 스위치는 멤버가 규칙에 일치하지 않을 때의 기본 액세스 동작만 제어하며, 이미 연결된 데이터 액세스 규칙의 실행에는 영향을 주지 않습니다.
참고
- Owner 및 Administrator 역할만 이 스위치를 조작할 수 있습니다.
- Owner는 데이터 액세스 규칙의 제한을 받지 않습니다.
- Administrator가 규칙에 연결된 경우 규칙에 따라 데이터 범위를 제한하고 마스킹을 수행합니다. 규칙에 연결되지 않은 경우 이 스위치가 켜져 있어도 기존 권한 범위 내에서 데이터를 조회할 수 있습니다.
위험한 작업
다음 작업은 되돌릴 수 없으므로 신중하게 실행하세요.
일별 Metrics 보고 상한
데이터 포인트 수로 과금되는 상용 플랜 워크스페이스는 일별 메트릭 데이터 포인트 보고 상한을 설정할 수 있습니다. 당일 메트릭 데이터 포인트가 상한에 도달하면 메트릭 데이터 수신이 중지되고, 다음 날 0시에 자동으로 복구됩니다.
사전 조건
| 조건 | 설명 |
|---|---|
| 워크스페이스 유형 | 데이터 포인트 수로 과금되는 상용 플랜에서만 사용 가능합니다. 시계열 기준 과금 워크스페이스는 고객 담당자에게 연락하여 과금 방식을 조정한 후 설정할 수 있습니다 |
| 작업 권한 | 워크스페이스 Owner, 관리자, 그리고 관리 > 설정 관리 권한이 구성된 역할만 조작할 수 있습니다 |
설정 단계
- 관리 > 워크스페이스 설정 > 위험한 작업으로 이동합니다.
- 데이터 포인트 보고 상한을 찾아 설정을 클릭합니다.
-
팝업에서:
- 기능 스위치를 켭니다.
- 일별 데이터 포인트 상한을 입력합니다(단위: 천만 데이터 포인트).
- 알림 대상을 선택합니다(Owner는 기본 필수 선택이며 제거할 수 없습니다. 워크스페이스 멤버 및 외부 이메일 다중 선택 지원).
-
확인을 클릭하고 상한 값 및 영향을 다시 한 번 확인한 후 저장하여 적용합니다. 기능을 끌 때는 확인 팝업 없이 바로 저장됩니다.
비용 환산 참고
데이터 포인트는 저장 주기 내 누적 총량으로 과금됩니다(일일 비용 ≈ 보유 데이터 포인트 ÷ 1천만 × 단가). 상한 값은 다음과 같이 근사적으로 산정할 수 있습니다:
-
표준 저장 기준: 상한 ≈ 일일 예산 ÷ 데이터 포인트 단가 ÷ 메트릭 저장 일수
-
예시: 일일 예산 ¥200, 중국 지역 단가 ¥0.2/천만 데이터 포인트, 표준 저장 7일 → 상한 ≈ 143천만 데이터 포인트/일
-
장기 저장을 활성화한 워크스페이스는 사용량 분석의 실제 데이터 포인트 보유 추이를 참고하여 상한을 설정하는 것을 권장합니다.
트리거 및 알림
| 시점 | 동작 |
|---|---|
| 당일 사용량이 상한의 80%에 도달 | Owner 및 알림 대상에게 이메일로 통지(당일 1회만) |
| 당일 사용량이 상한의 100%에 도달 | 메트릭 데이터 수신 중지, 시스템 이벤트 발생(이벤트 센터에서 트리거 시간, 상한 값 확인 가능), 이메일 통지 |
| 다음 날 0시 | 수신 자동 복구, 이메일 통지 |
중단 기간
메트릭 데이터 수신만 중지되며, 로그, 트레이스, RUM, 이벤트 등 다른 데이터 유형은 영향을 받지 않습니다. 중단 전에 이미 저장된 데이터는 정상적으로 조회할 수 있습니다.
상태 설명
페이지의 인라인 상태는 구성에 따라 변경됩니다:
- 설정 안 됨: 기능이 꺼져 있음
- 설정됨(일별 상한 xx 데이터 포인트): 상한이 구성되었으며 당일 임계값에 도달하지 않음
- 트리거됨(오늘 상한 도달, 수신 중지됨): 당일 상한을 초과하여 메트릭 데이터 수신이 중단되었으며, 다음 날 0시에 자동으로 복구됩니다.
참고
- 이메일 통지는 발송 및 수신 지연이 있어, 고속 보고 시나리오에서는 사전 경고 이메일을 받기 전에 일일 상한에 도달하여 데이터 수신이 중지될 수 있습니다.
- 이 기능은 데이터 포인트 수로 과금되는 워크스페이스에만 적용되며, 시계열 기준 과금 워크스페이스의 비용은 제어할 수 없습니다.
데이터 저장 정책 변경
시스템은 소유자가 워크스페이스 내 데이터 저장 정책을 변경할 수 있도록 지원합니다.
- 관리 > 워크스페이스 설정 > 데이터 저장 정책 변경으로 이동합니다.
- 교체를 클릭합니다.
- 원하는 데이터 저장 기간을 선택합니다.
- 확인합니다.
참고
변경 후 새 데이터는 새 정책에 따라 저장되며, 기존 데이터는 영향을 받지 않습니다.
메저먼트 삭제
시스템은 소유자와 관리자가 워크스페이스 내 메저먼트를 삭제할 수 있도록 지원합니다.
- 관리 > 워크스페이스 설정 > 지정 메저먼트 삭제로 이동합니다.
- 드롭다운에서 메저먼트 이름을 선택합니다(부분 일치 지원).
- 확인을 클릭하면 삭제 대기열에 들어가 삭제를 기다립니다.
참고
-
워크스페이스 소유자와 관리자만 이 작업을 수행할 수 있습니다.
-
메저먼트는 한 번 삭제하면 복구할 수 없으므로 신중하게 작업하세요.
-
메저먼트 삭제 시 시스템 알림 이벤트가 생성됩니다. 예: 사용자가 메저먼트 삭제 작업 생성, 메저먼트 삭제 작업 실행 성공, 메저먼트 삭제 작업 실행 실패 등.
리소스 카탈로그 삭제
시스템은 소유자와 관리자가 지정된 리소스 카탈로그 클래스 및 모든 리소스 카탈로그를 삭제할 수 있도록 지원합니다.
- 관리 > 워크스페이스 설정 > 리소스 카탈로그 삭제로 이동합니다.
- 리소스 카탈로그 삭제를 클릭합니다.
- 리소스 카탈로그 삭제 방식을 선택합니다.
-
확인합니다.
- 지정 리소스 카탈로그 클래스: 선택한 객체 클래스의 데이터만 삭제하며 인덱스는 삭제되지 않습니다.
- 모든 리소스 카탈로그: 모든 리소스 카탈로그 데이터 및 인덱스를 삭제합니다.