네트워크 플로우 데이터
인프라 > 네트워크 > 네트워크 플로우로 이동하면 목록과 토폴로지 두 가지 보기 방식 사이를 전환할 수 있습니다.
목록
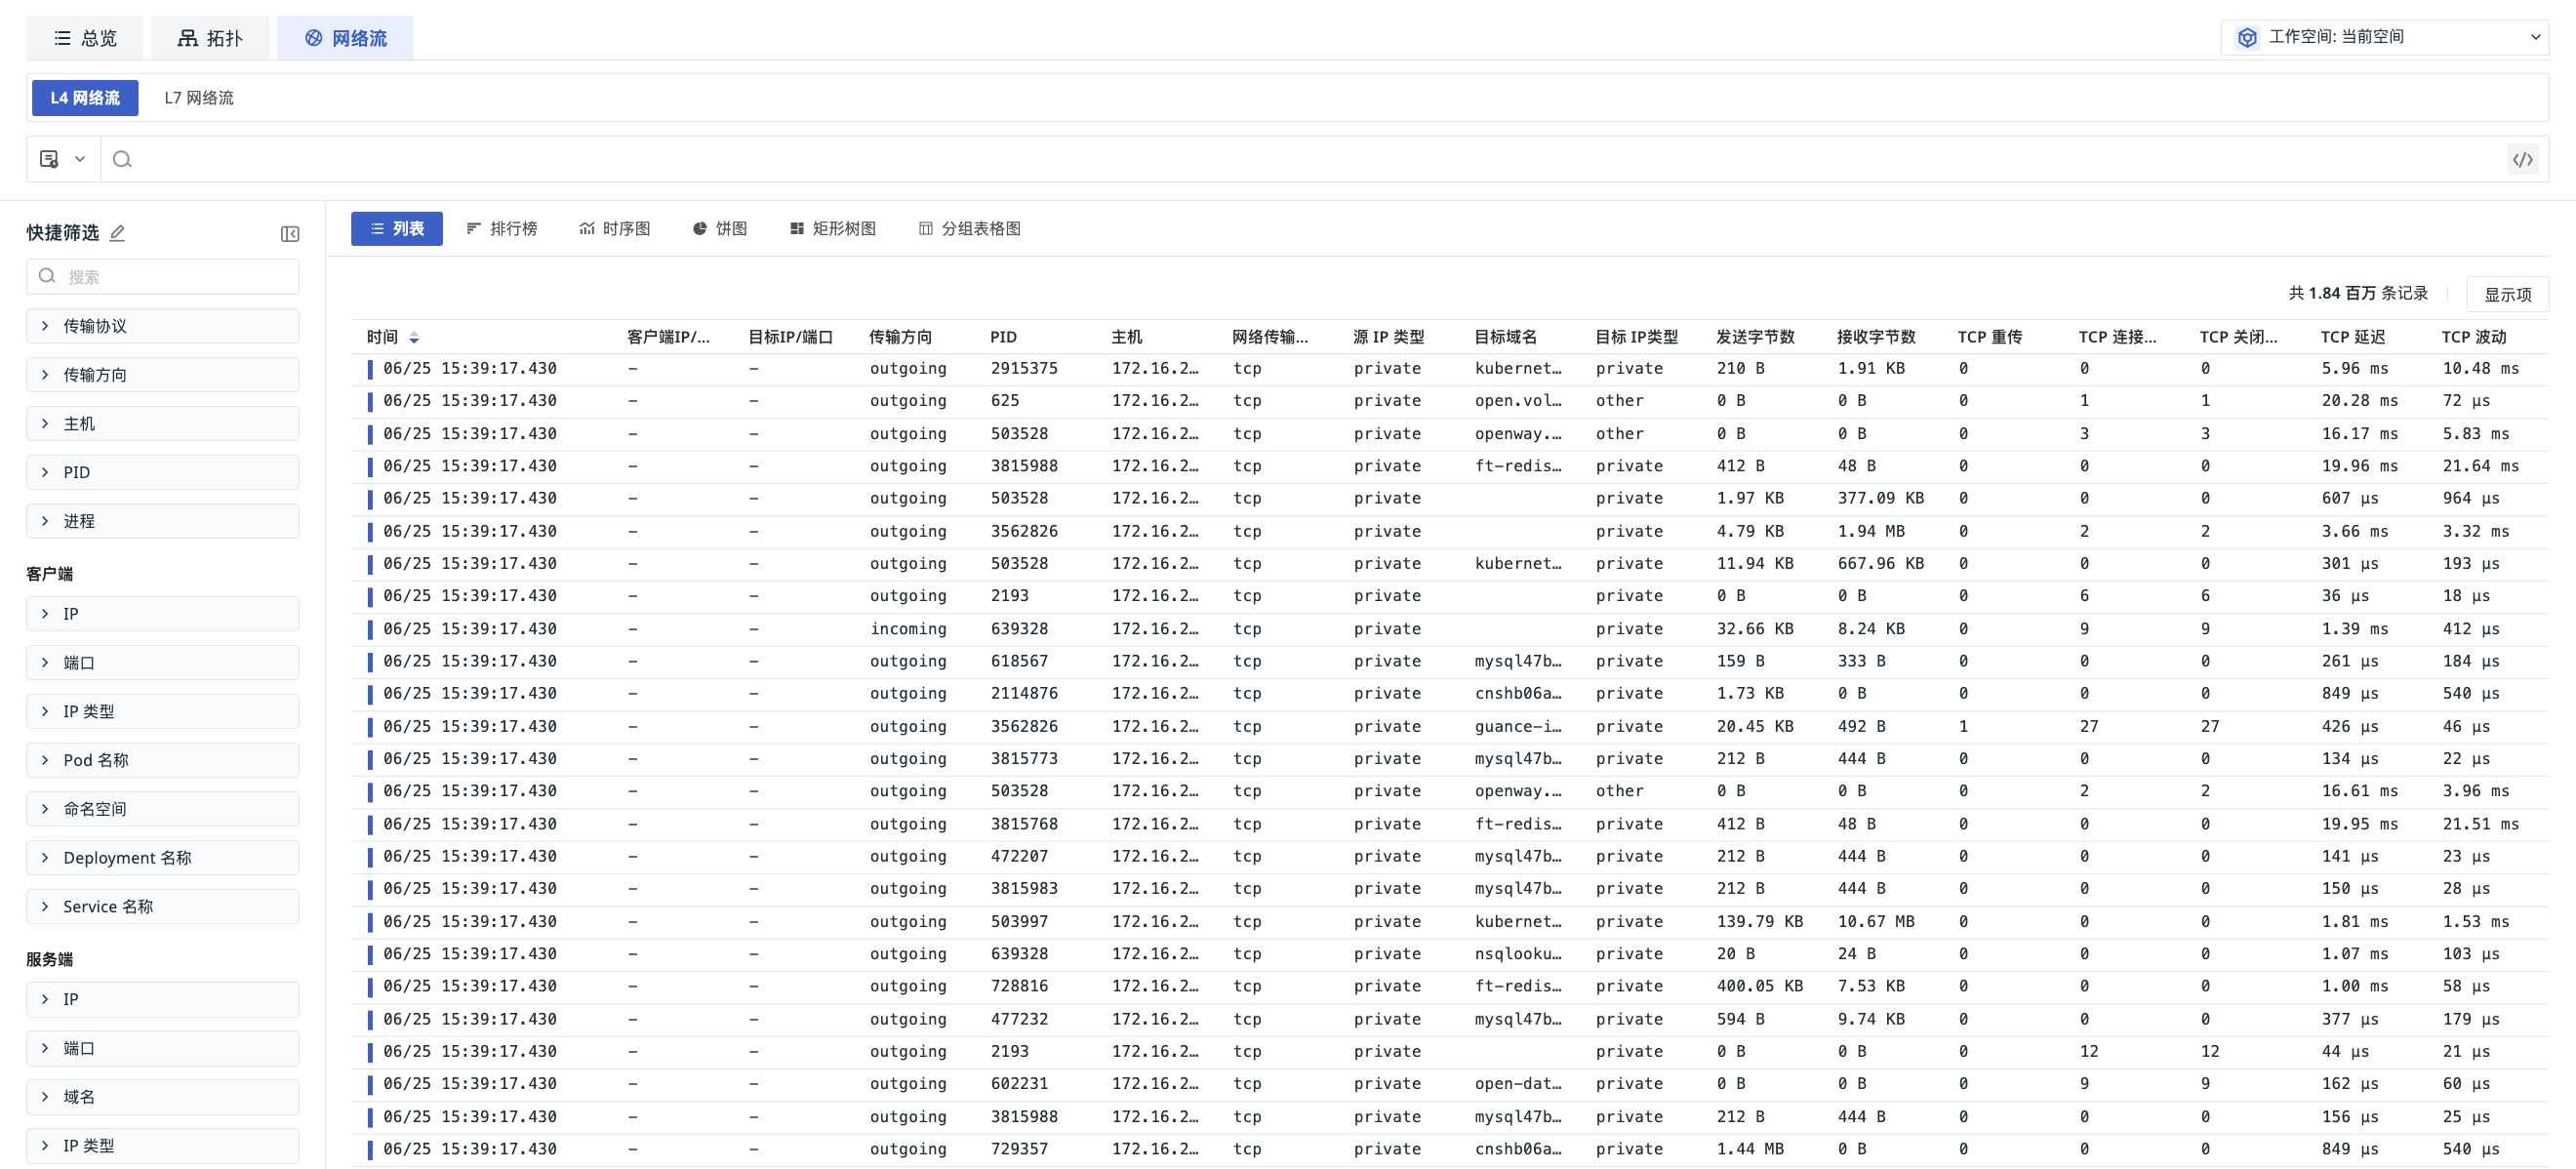
기본적으로 목록 보기가 표시됩니다. 시계열의 네트워크 연결 및 애플리케이션 프로토콜 데이터를 확인하고 다양한 차트를 통해 네트워크 트래픽 분포와 변화 추이를 분석할 수 있습니다.
데이터 유형
- 네트워크 연결: 전송 계층에서 수집한 L4(netflow) 네트워크 연결 데이터로, TCP, UDP 연결 및 관련 네트워크 성능 지표를 표시합니다.
- 애플리케이션 프로토콜: 애플리케이션 계층에서 수집한 L7(httpflow) 네트워크 요청 데이터를 표시합니다.
보기 방식
네트워크 플로우 목록은 다음 표시 방식을 지원합니다.
- 목록
- 상위 목록
- 시계열 차트
- 파이 차트
- 트리맵
- 그룹 테이블 차트
페이지 작업
- 전역 설정: 현재 탐색기의 표시 및 쿼리 설정을 일괄 지정합니다.
- 검색 및 필터링: 키워드나 필드 조건으로 네트워크 플로우 데이터를 필터링합니다.
- 차트 전환: 분석 목표에 따라 다양한 데이터 표시 방식을 전환합니다.
- 시간 범위: 상단 시간 위젯으로 데이터 쿼리 범위를 조정합니다.
- 워크스페이스: 현재 쿼리의 워크스페이스 전환을 지원합니다.
토폴로지
토폴로지로 전환하면 호스트, Pod, Deployment, Service별로 네트워크 상하위 관계를 확인할 수 있습니다.