워크스페이스 간 권한 부여
Guance는 워크스페이스 단위로 데이터를 격리하여 각 워크스페이스의 데이터 독립성과 보안을 보장합니다. 또한 워크스페이스 간 데이터 권한 부여를 지원하여 여러 워크스페이스의 데이터를 현재 워크스페이스에 권한 부여할 수 있습니다. 시나리오 대시보드, 뷰 등 차트 컴포넌트를 통해 조회하고 표시할 수 있습니다. 데이터 권한 부여를 구성하면 한 워크스페이스에서 권한이 부여된 모든 워크스페이스의 데이터를 확인할 수 있습니다.
또한 플랫폼은 동일 사이트 내 워크스페이스 간 통합 조회를 지원합니다. 이 기능을 활성화하면 현재 워크스페이스에서 동일 사이트의 다른 모든 워크스페이스 데이터를 일일이 권한 부여를 구성할 필요 없이 직접 조회하고 통합하여 표시할 수 있습니다.
주의
동시에 여러 사이트를 조회할 수 없습니다.
권한 부여
관리 > 워크스페이스 간 권한 부여 > 권한 부여로 이동합니다. 이 페이지에서는 현재 워크스페이스와 다른 워크스페이스 간의 데이터 권한 부여 관계를 관리합니다. 페이지에서는 두 가지 작업 진입점을 제공합니다.
권한 부여 추가
현재 워크스페이스의 데이터를 다른 워크스페이스에서 볼 수 있도록 권한을 부여하려면 다음 단계를 따르세요.
- 권한 부여 추가를 클릭합니다.
-
권한 부여 범위를 선택합니다.
- 현재 사이트 권한 부여: 동일 사이트의 다른 워크스페이스에 데이터 권한을 부여하며, 확인 후 즉시 적용됩니다.
- 사이트 간 권한 부여: 다른 사이트의 워크스페이스에 데이터 권한을 부여하며, 권한 부여 패키지를 생성하여 상대방이 가져온 후 적용됩니다.
-
권한을 부여할 워크스페이스 ID를 입력합니다.
- 데이터 범위를 지정합니다.
- 확인하고 권한 부여 패키지를 생성합니다.
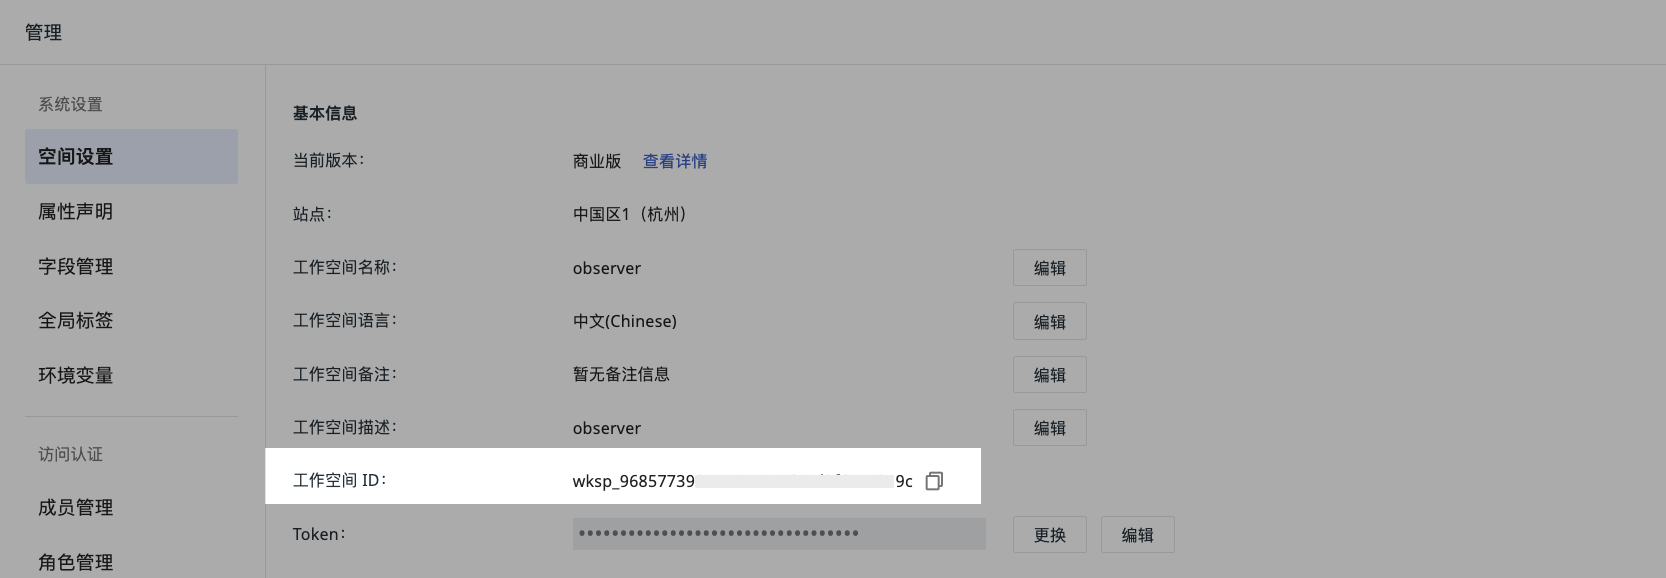
워크스페이스 ID 확인 방법
관리 > 워크스페이스 설정 > 워크스페이스 ID로 이동하여 복사를 클릭하면 워크스페이스 ID를 얻을 수 있습니다.
-
현재 사이트 권한 부여를 선택한 경우: 확인을 클릭하면 권한 부여가 즉시 적용되며, 상대방은 자신의 워크스페이스 조회 가능 목록에서 해당 권한 부여를 확인할 수 있습니다.
-
사이트 간 권한 부여를 선택한 경우: 권한 부여 패키지 생성을 클릭하면 시스템이
meta json권한 부여 패키지 파일을 생성합니다. 이 파일을 권한을 부여받는 측에 제공하면 상대방이 가져와 인증에 성공한 후 권한 부여가 정식으로 적용됩니다.
데이터 범위
신서틱 모니터링, 클라우드 청구, 로그, APM, 메트릭, 기본 객체, 리소스 카탈로그, 이벤트, RUM, 네트워크, 프로파일링, LLM이 포함되며 다중 선택을 지원합니다.
-
로그 인덱스: 데이터 범위에 로그 데이터가 포함된 경우(즉, '전체' 또는 '로그'를 선택한 경우) 권한을 부여하여 조회할 인덱스를 추가로 선택할 수 있습니다.
- 여기서의 인덱스에는 기본 인덱스와 모든 로그 인덱스가 포함됩니다. 외부 인덱스는 포함되지 않습니다.
-
데이터 범위에서 '메트릭'을 선택하면 메트릭 권한 부여 범위를 세부적으로 구성할 수 있습니다.
- 기본 옵션: 시스템에 '전체'로 표시되며, 입력란을 비워 두면 현재 워크스페이스의 모든 메저먼트에 대한 권한이 부여됩니다.
- 사용자 지정 필터: 태그 조건을 직접 입력하여 필터링할 수 있으며, 여러 태그 조건은 쉼표로 구분하고 형식은
key:value입니다. 예를 들어host:server, env:prod를 입력하면 해당 태그 조건과 일치하는 메트릭 데이터에만 권한이 부여됩니다.
권한 부여 패키지 가져오기
권한 부여 패키지 가져오기를 클릭하고 권한을 부여한 측이 제공한 meta json 권한 부여 패키지 파일을 업로드합니다.
.json파일 형식만 지원합니다.- 가져온 후 시스템이 권한을 부여한 측의 사이트, 워크스페이스 및 데이터 범위를 자동으로 인식합니다.
인증에 성공하면 현재 워크스페이스의 조회 가능 목록에서 해당 권한 부여 기록을 확인할 수 있습니다.
조회 가능
관리 > 워크스페이스 간 권한 부여 > 조회 가능으로 이동합니다. 이 페이지에서는 다른 워크스페이스가 현재 워크스페이스에 권한을 부여한 데이터 권한 기록을 확인할 수 있습니다.
- 상대방이 현재 사이트 권한 부여를 통해 직접 권한을 부여한 경우 기록이 목록에 자동으로 표시되며 상태는 적용됨입니다.
- 상대방이 사이트 간 권한 부여로 권한 부여 패키지를 생성한 경우 권한 부여 패키지 가져오기를 클릭하여 상대방이 제공한
.json권한 부여 패키지 파일을 업로드해야 합니다. 가져오기와 인증에 성공하면 해당 기록이 목록에 표시되고 상태가 적용됨으로 변경됩니다.
권한 부여 상태 이해
권한 부여 또는 조회 가능 목록에서 각 권한 부여 기록의 현재 상태를 확인할 수 있습니다.
| 상태 | 설명 |
|---|---|
| 가져오기 대기 | 권한 부여 패키지가 생성되었지만 권한을 부여받은 워크스페이스가 아직 가져오지 않았거나 인증이 완료되지 않았습니다 |
| 적용됨 | 권한을 부여받은 워크스페이스가 권한 부여 패키지를 가져와 인증에 성공하여 권한 부여가 정식으로 적용되었습니다 |
| 무효 | 권한 부여를 사용할 수 없는 상태로, 삭제되거나 인증에 실패했거나 백엔드에서 사용 불가로 판단된 경우가 포함됩니다 |
권한 부여 관리
권한 부여 또는 조회 가능 목록에서 다음 작업을 수행할 수 있습니다.
- 사이트 기준으로 목록을 필터링합니다.
- 워크스페이스 이름 또는 ID를 입력하여 검색하고 찾습니다.
- 특정 워크스페이스의 데이터 권한 부여를 삭제합니다.
- 편집 버튼을 통해 권한 부여 규칙을 다시 편집합니다.
- 데이터 권한 부여를 추가하거나 삭제하면 시스템이 감사 이벤트를 생성하고 해당 워크스페이스의 소유자와 관리자에게 이메일 알림을 보냅니다.
영향 범위
권한 부여 규칙을 편집하거나 삭제할 때 데이터 범위 또는 로그 인덱스가 삭감됩니다.
확인을 클릭하면 오른쪽에 슬라이딩 창이 표시되며, 현재 권한을 부여받은 워크스페이스가 데이터 권한 부여를 삭제할 때 영향을 받는 범위(모니터 및 데이터 액세스 구성 이름 포함)를 보여줍니다.
이 목록을 CSV 파일로 내보낼 수 있습니다.
사용 사례
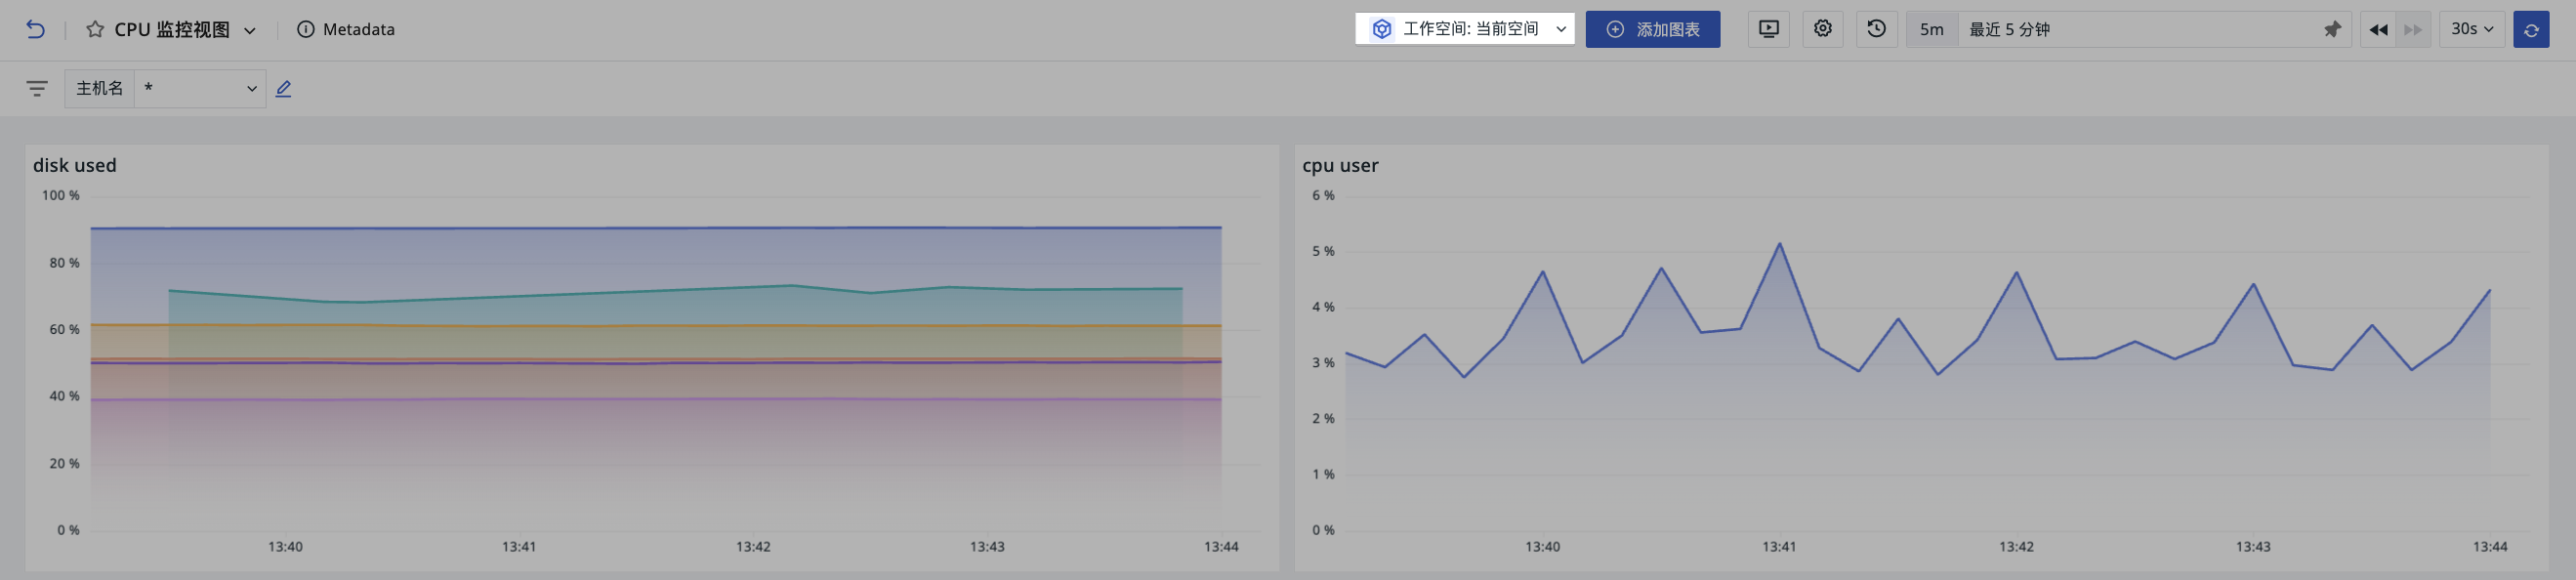
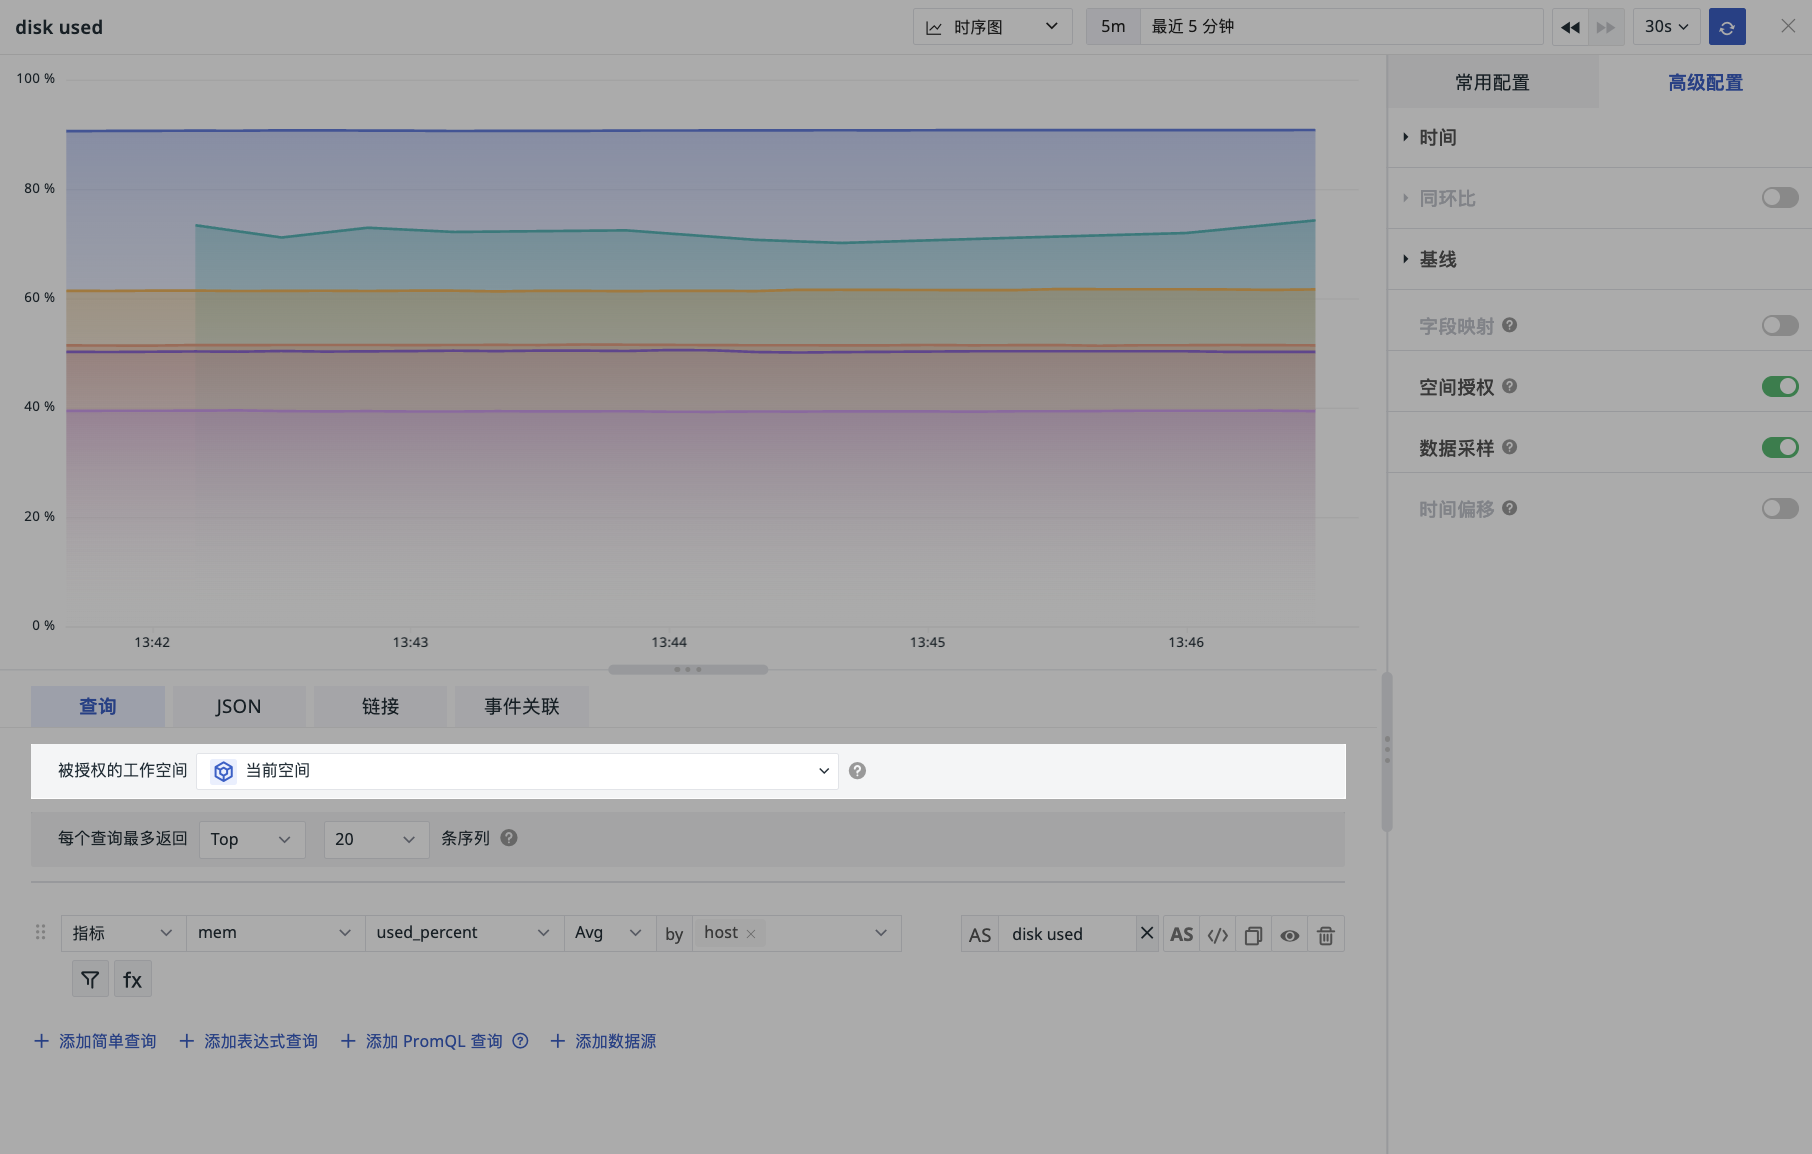
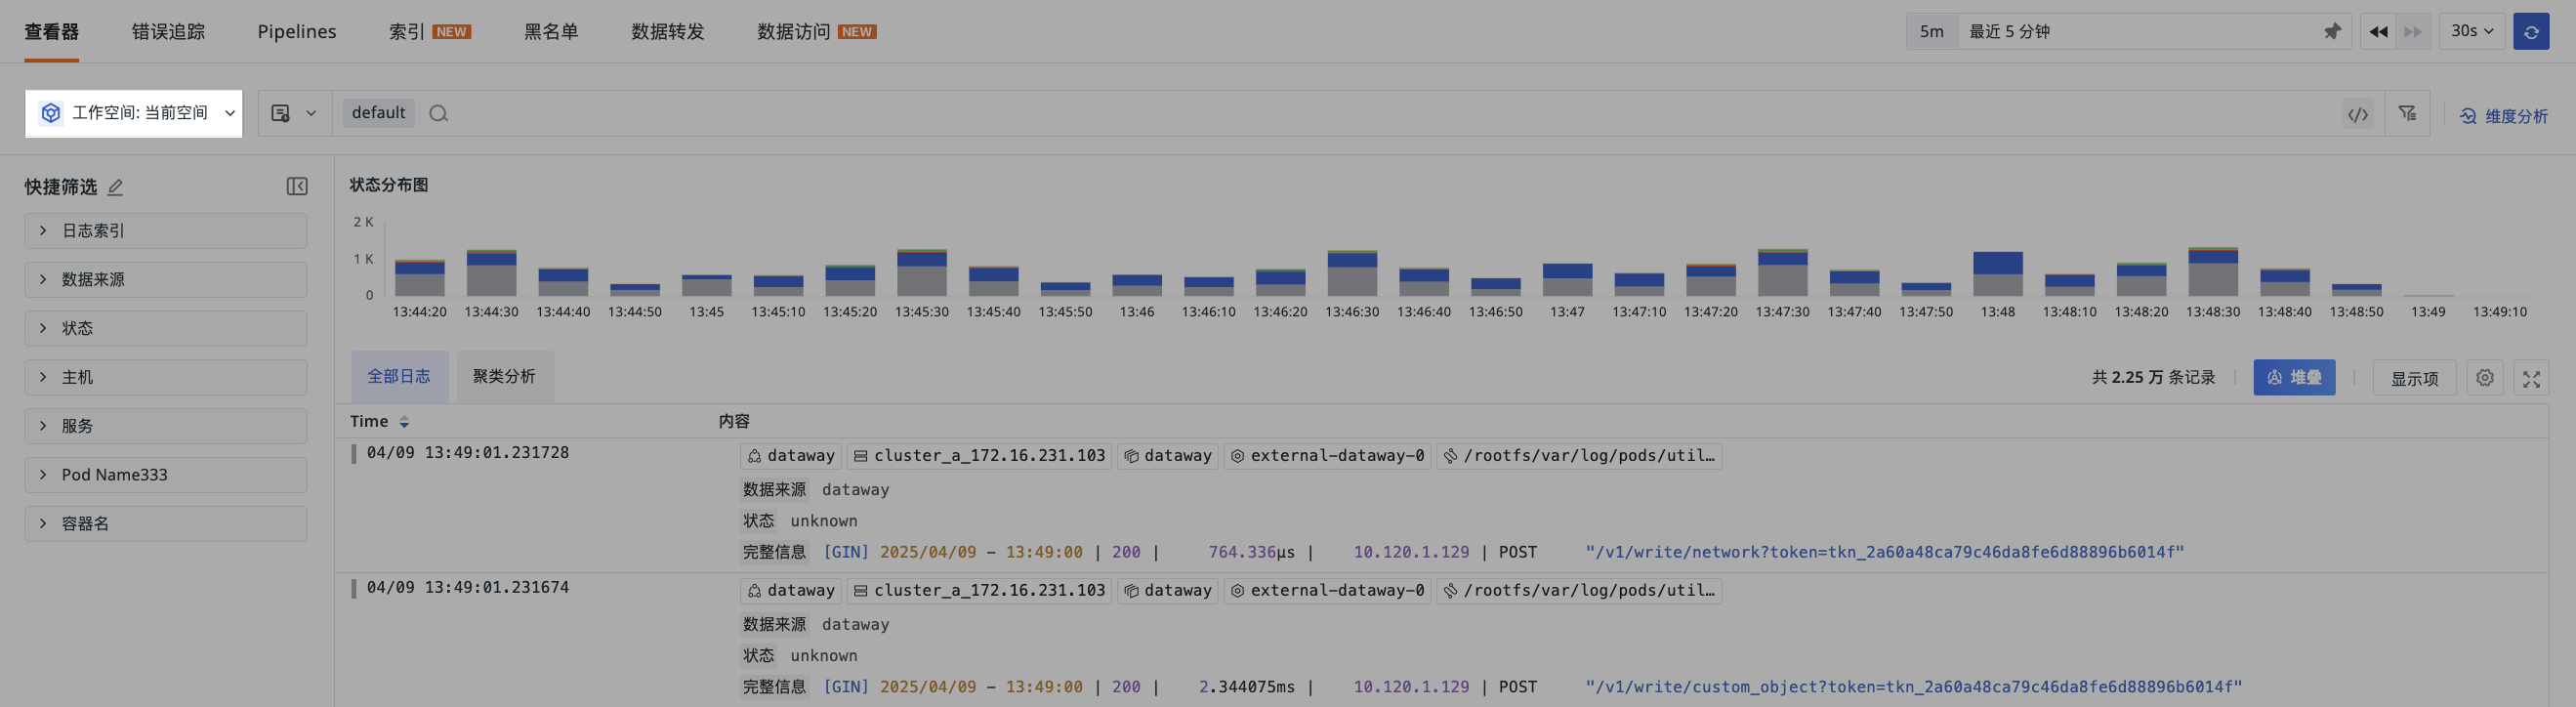
워크스페이스 간 권한 부여를 성공적으로 추가한 후 워크스페이스 내 다음 진입점을 통해 워크스페이스 간 조회를 수행할 수 있습니다.
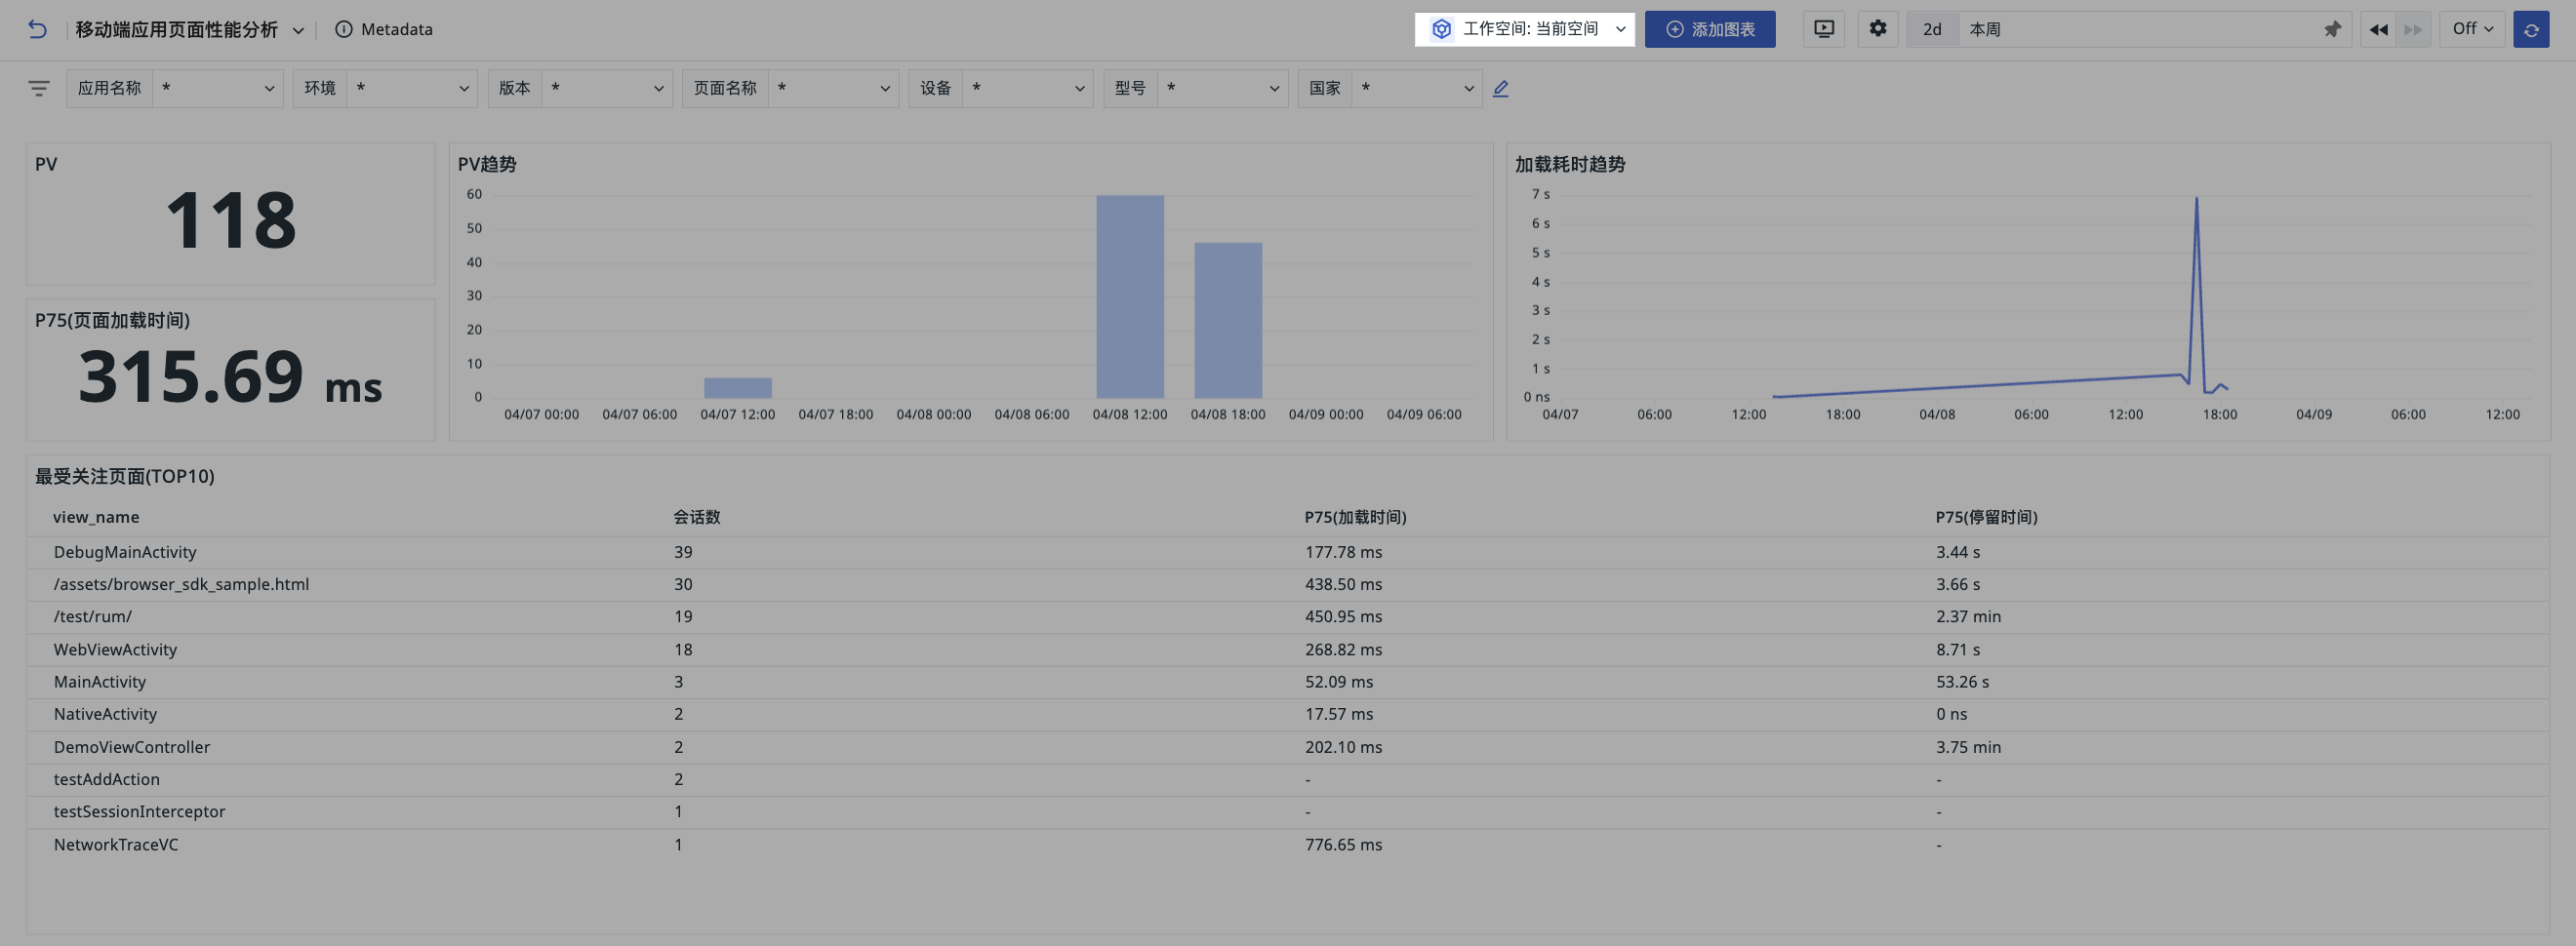
APM 및 RUM 동일 사이트 워크스페이스 간 조회
워크스페이스 간 조회를 지원하는 애플리케이션 성능 모니터링(APM) 및 실제 사용자 모니터링(RUM) 페이지에서 상단의 '워크스페이스' 선택기를 통해 동일 사이트 내 권한이 부여된 여러 워크스페이스를 선택하고 데이터를 통합 분석할 수 있습니다. 대상 워크스페이스는 해당 데이터 유형에 유효한 권한을 제공해야 하며, 조회 시 기능 권한과 데이터 액세스 규칙이 모두 적용됩니다.
- 워크스페이스 선택기를 열고 조회할 사이트와 워크스페이스를 선택합니다.
- 페이지에서 제공하는 서비스 또는 애플리케이션 필터 조건으로 분석 대상을 지정합니다.
- 목록이나 차트를 확인하고 특정 기록을 클릭하면 해당 기록이 속한 워크스페이스의 상세 정보로 이동합니다.
각 조회에는 하나의 사이트만 포함할 수 있습니다. 다른 사이트의 워크스페이스로 변경하면 기존 사이트 선택이 초기화되며, 모든 선택을 지우면 현재 워크스페이스 조회로 복귀합니다. 서로 다른 워크스페이스의 동일한 이름을 가진 서비스나 애플리케이션은 각각 표시되므로 이름이나 애플리케이션 ID만으로 동일한 대상으로 판단할 수 없습니다.
| 페이지 | 조회 범위 |
|---|---|
| APM 서비스 성능, 트레이스, 오류 추적, 프로파일링 및 관련 차트 | 선택한 워크스페이스 범위로 조회하며, 특정 서비스나 기록을 열면 해당 데이터가 속한 워크스페이스의 상세 정보를 확인합니다 |
| RUM 애플리케이션 목록, 탐색기 및 분석 대시보드 | 선택한 워크스페이스 및 애플리케이션 범위로 조회하며, 동일한 애플리케이션 ID라도 서로 다른 워크스페이스에서는 별도의 애플리케이션으로 구분합니다 |
| RUM 히트맵 및 퍼널 | 선택한 워크스페이스에서 후보 애플리케이션을 가져오며, 한 번에 하나의 애플리케이션과 해당 데이터가 속한 워크스페이스의 데이터만 분석합니다 |
워크스페이스 간 읽기 전용
여러 워크스페이스를 선택하거나 현재 로그인된 워크스페이스가 아닌 공간 하나만 선택하면 페이지가 워크스페이스 간 읽기 전용 상태로 전환됩니다. 데이터를 확인, 필터링, 드릴다운하고 페이지에서 지원하는 방식으로 내보낼 수 있지만 워크스페이스 간 구성을 수정할 수는 없습니다. 여기에는 다음이 포함됩니다.
- APM 서비스 구성, 즐겨찾기, 모니터 구성 및 팀 관계.
- RUM 애플리케이션 구성, SourceMap, 대시보드 바인딩 및 데이터 액세스 규칙.
- 스냅샷 추가, 편집 및 삭제.
구성을 수정해야 하는 경우 대상이 속한 워크스페이스로 이동하여 현재 워크스페이스만 선택한 다음 기존 역할 권한에 따라 작업하세요.
조회 제한 및 예외 처리
- ES 배포에서는 단일 선택이 유지되며, 무료 플랜, 공유 페이지 및 워크스페이스 간 권한 부여 진입점이 없는 페이지에서는 기존 제한이 적용됩니다.
- 대상 워크스페이스 중 하나라도 조회 또는 인증에 실패하면 이번 통합 조회는 다른 워크스페이스의 부분 결과로 전체 결과를 대체하지 않습니다. 페이지 안내에 따라 권한 부여를 처리하거나 다시 시도하세요.
- 기록이 속한 워크스페이스를 확인할 수 없는 경우 상세 정보 또는 세션 리플레이 진입점을 사용할 수 없으니 새로고침 후 다시 시도하세요.
- 여러 워크스페이스에 이름은 같지만 유형이 다른 필드가 있는 경우 해당 필드로 직접 정렬하거나 집계할 수 없으며, 페이지 안내에 따라 유형 충돌을 처리해야 합니다.
- 워크스페이스 간 CSV 내보내기에는 워크스페이스 이름과 워크스페이스 UUID가 포함되어 결과의 출처를 구분할 수 있습니다.
Agent를 통한 권한 부여 데이터 조회
데이터 권한 부여를 완료하면 현재 워크스페이스의 Agent 작업에서 대상 워크스페이스, 분석 대상 및 시간 범위를 지정하여 Agent가 권한이 부여된 데이터를 조회하고 분석하도록 할 수 있습니다. 조회는 여전히 데이터 유형, 로그 인덱스 등의 권한 부여 범위로 제한되며, 한 번의 통합 조회에는 동일한 대상 사이트 내의 워크스페이스만 포함됩니다.
데이터 조회 권한 부여는 대상 워크스페이스의 구성 수정 권한을 부여하지 않으며 Agent 간 호출 관계도 생성하지 않습니다. 대상 Agent의 전문 기능이나 도구가 필요한 경우 A2A 호출 권한 부여를 별도로 구성해야 합니다. 두 방식의 차이는 워크스페이스 간 조회와 A2A: 선택 방법에서 확인하고, 질문 예시는 다른 워크스페이스의 데이터 조회를 참조하세요.
기타 조회 진입점