데이터 액세스
Guance는 애플리케이션 수준에서 워크스페이스 구성원의 RUM 데이터 액세스 권한을 제한할 수 있도록 지원합니다. 또한 정규식과 마스킹 필드를 도입하여 서로 다른 애플리케이션 데이터의 보안을 효과적으로 강화하고 정보 보안을 보장합니다.
생성
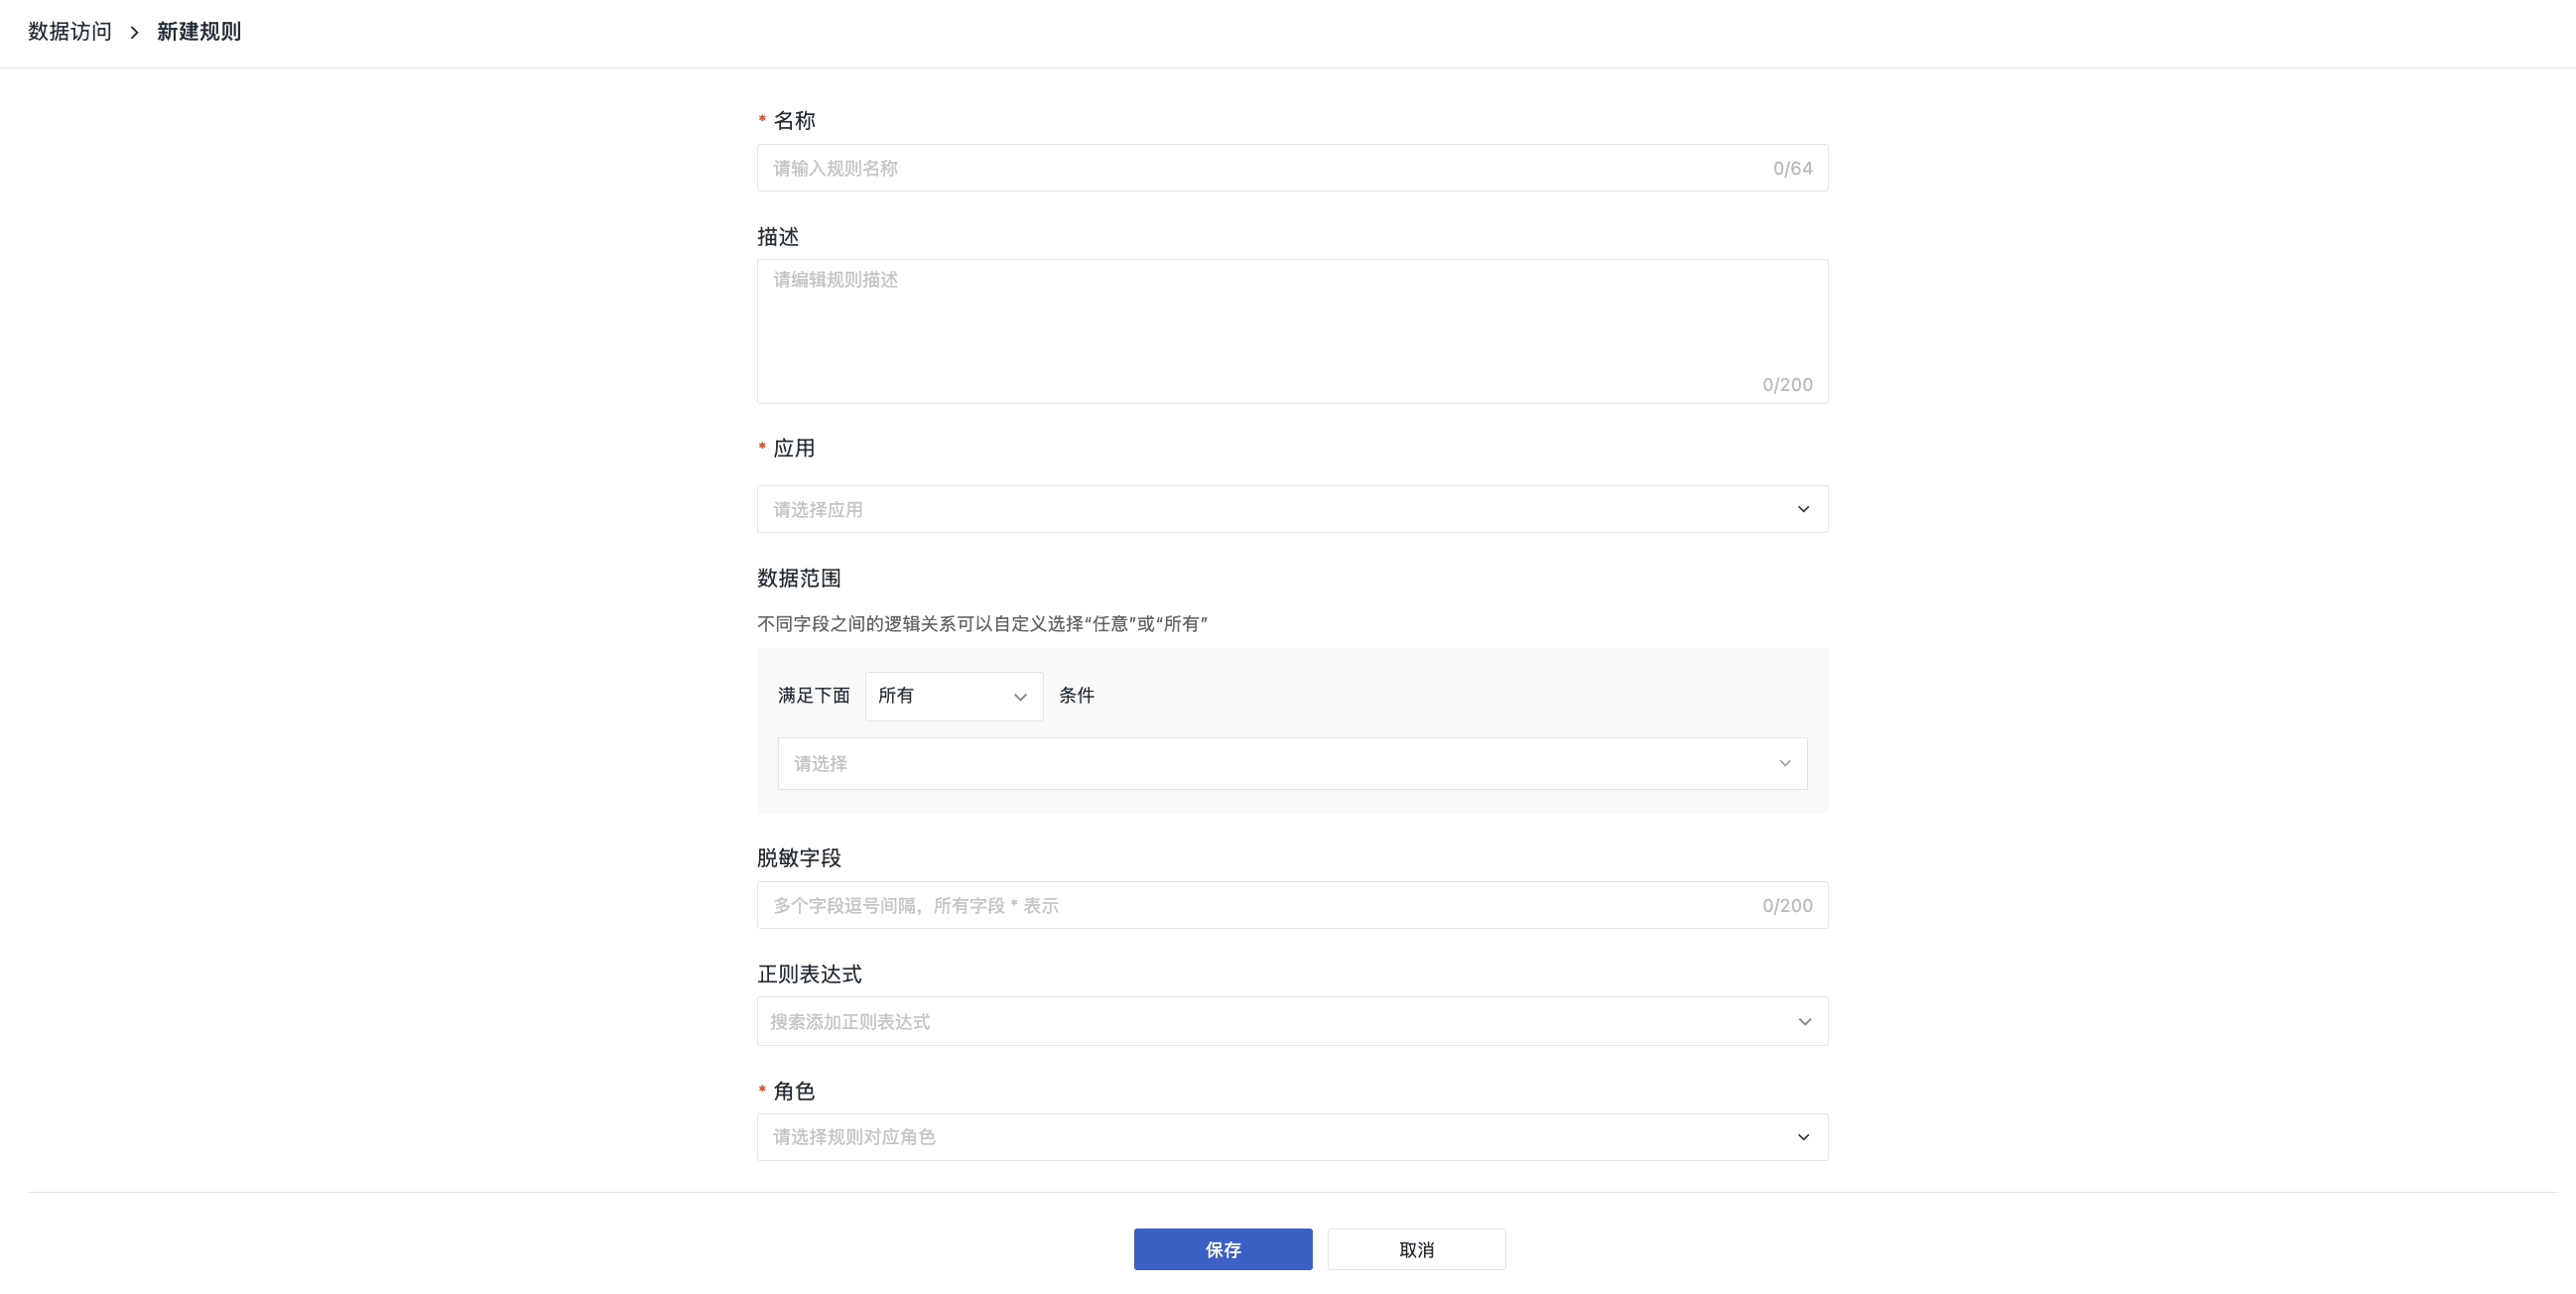
- 규칙 생성 페이지로 이동합니다.
- 규칙 이름을 입력합니다.
- 필요에 따라 규칙에 대한 설명을 입력합니다.
- 애플리케이션 ID를 선택합니다(현재 워크스페이스의 애플리케이션만 선택 가능). 전체 애플리케이션을 사용하거나 Web, iOS, Android 등을 포함한 단일 또는 다중 애플리케이션을 선택할 수 있습니다.
- 현재 규칙에서 RUM 데이터의 액세스 범위를 정의합니다.
- 마스킹할 단일 또는 다중 필드를 추가합니다.
- 정규식을 사용하여 필드 내용의 민감 정보를 마스킹합니다.
- 현재 액세스 규칙을 적용할 단일 또는 다중 구성원 역할을 선택합니다. 시스템의 기본 역할과 직접 생성한 역할이 포함됩니다.
- 저장을 클릭합니다.
설정 시 유의사항
데이터 액세스 규칙을 구성할 때는 다음 세 가지 논리에 유의해야 합니다.
- 데이터 액세스 범위: 액세스 규칙에 포함된 구성원은 필터 조건과 일치하는 데이터만 액세스할 수 있습니다.
- 정규식 마스킹: 데이터 범위를 지정한 상태에서 데이터 보호를 한 겹 더 추가해야 하는 경우 정규식 또는 마스킹 필드를 설정하여 민감 데이터를 외부에 노출되지 않도록 차단할 수 있습니다.
- 역할 시나리오와 쿼리 권한: 서로 다른 역할과 서로 다른 규칙을 단일 적용하거나 중첩 적용하면 데이터 액세스 규칙의 최종 표시 결과가 달라질 수 있습니다.
목록 관리
자세한 내용은 목록 작업을 참조하세요.
주의사항
워크스페이스 간 쿼리: RUM 탐색기는 동일한 사이트 내에서 여러 개의 인증된 워크스페이스를 선택할 수 있도록 지원합니다. 워크스페이스 간 쿼리에도 데이터 액세스 규칙이 적용되며, 다른 워크스페이스를 선택했다고 해서 표시 가능한 데이터 범위가 자동으로 확장되지는 않습니다. 권한 부여 및 읽기 전용 규칙은 워크스페이스 간 쿼리 설명을 참조하세요.
서로 다른 워크스페이스의 애플리케이션은 "소스 워크스페이스 + 애플리케이션 ID"로 구분됩니다. 예를 들어 워크스페이스 A와 B에 모두 whytest-android 애플리케이션이 있는 경우, 두 애플리케이션 ID가 같더라도 별개의 애플리케이션 구성입니다.
- A의 애플리케이션만 선택하면 B의 동일한 이름 또는 동일한 ID의 애플리케이션이 함께 조회되지 않습니다.
- B의 애플리케이션을 조회해야 하는 경우 B는 현재 워크스페이스에 유효한 RUM 데이터 권한을 부여해야 하며, 애플리케이션 선택기에서 B의 해당 애플리케이션을 선택해야 합니다.
- A와 B의 애플리케이션을 선택한 후에도 결과는 현재 역할의 데이터 액세스 범위 및 마스킹 규칙을 충족해야 하며, 워크스페이스 권한만으로 모든 데이터가 표시된다고 추정할 수 없습니다.
예를 들어 역할의 데이터 액세스 규칙이 특정 애플리케이션을 source:kodo로 제한하는 경우, 워크스페이스 쿼리 범위를 확장해도 해당 제한이 자동으로 제거되지 않습니다. 서로 다른 쿼리 진입점 모두 해당 규칙을 따라야 합니다.
데이터 액세스 규칙 자체는 여전히 애플리케이션이 속한 워크스페이스에서 구성됩니다. 규칙 생성 시 현재 워크스페이스의 애플리케이션만 선택할 수 있습니다. 워크스페이스 간 쿼리는 구성 대상의 소속을 변경하지 않으며 워크스페이스 간 규칙 편집 기능도 제공하지 않습니다.