Kafka 메시지 큐로 데이터 전송
- 규칙 이름과 필터 조건 설정을 완료합니다.
- 보관 설정을 계속 구성합니다.
구성
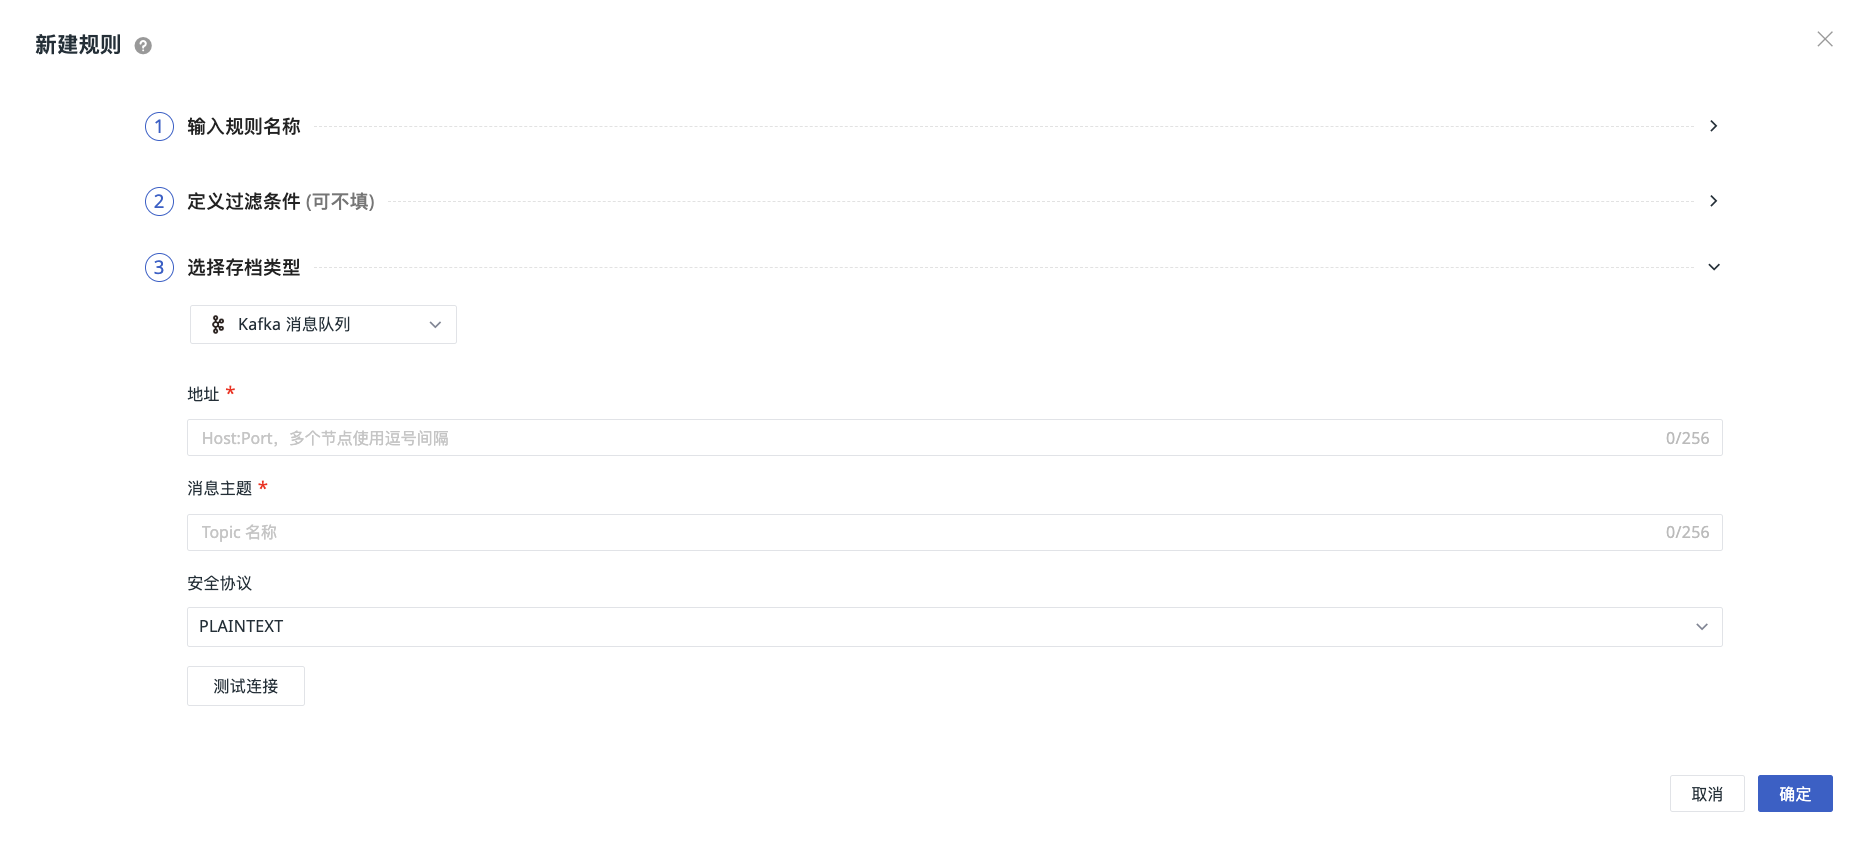
-
주소:
Host:Port, 여러 노드는 쉼표로 구분합니다. -
메시지 토픽: Topic 이름입니다.
-
파티션 Key: 선택 사항입니다. 메시지 토픽 아래에서 필드 이름을 선택하거나 입력할 수 있으며, 여러 필드를 추가할 수 있습니다. 시스템은 선택한 필드의 값을 사용하여 파티션 Key를 생성합니다. 자세한 내용은 파티션 Key를 참조하세요.
-
보안 프로토콜: Kafka 측에서 SASL은 전송 계층으로 PLAINTEXT 또는 SSL 프로토콜을 사용할 수 있으며, 이에 따라 SASL_PLAINTEXT 또는 SASL_SSL 보안 프로토콜을 사용합니다. SASL_SSL 보안 프로토콜을 사용하는 경우 SSL 인증서를 반드시 구성해야 합니다.
-
연결 테스트를 클릭합니다. 위 정보가 규격에 부합하면 연결 테스트 성공 메시지가 표시됩니다. 확인을 클릭하면 현재 규칙을 저장할 수 있습니다.
테스트를 통과하지 못한 경우:
다음 항목을 확인해야 합니다.
- 주소가 올바른지
- 메시지 토픽 이름이 올바른지
- SSL 인증서가 올바른지
- 사용자 이름이 올바른지
- 비밀번호가 올바른지
파티션 Key
파티션 Key는 데이터가 메시지 토픽(Topic)의 어느 파티션에 기록될지 결정하는 데 사용됩니다. 구성 시 데이터의 필드 이름을 입력하면 시스템은 각 데이터에서 해당 필드의 값을 읽어 Key를 생성합니다. 예를 들어 userid를 선택하면 각 데이터의 userid 값을 사용하며, 필드 이름 userid를 모든 데이터의 고정 Key로 사용하는 것이 아닙니다.
| 구성 방식 | 파티션 설명 |
|---|---|
| 단일 필드 | 예를 들어 userid를 선택하면 동일한 사용자의 데이터가 동일한 파티션에 들어가 사용자별 집중 처리가 용이합니다. |
| 여러 필드 | 선택한 필드의 조합 값을 사용하여 Key를 생성합니다. 예를 들어 userid와 region을 선택하면 두 데이터의 해당 두 필드 값이 모두 동일할 때 동일한 파티션에 들어갑니다. |
| 구성 안 함 | 기본 파티션 방식을 사용합니다. |
참고
동일한 Key의 데이터는 동일한 파티션에 들어갑니다. 이는 동일한 Topic에 적용되며, 파티션 수, 파티션 Key 구성 및 파티션 규칙이 동일하게 유지되는 경우에 해당합니다. 이러한 구성을 변경하면 동일한 Key의 새 데이터가 다른 파티션에 들어갈 수 있습니다.
PLAINTEXT
보안 검증 없이 바로 연결을 테스트할 수 있습니다.
SASL_PLAINTEXT
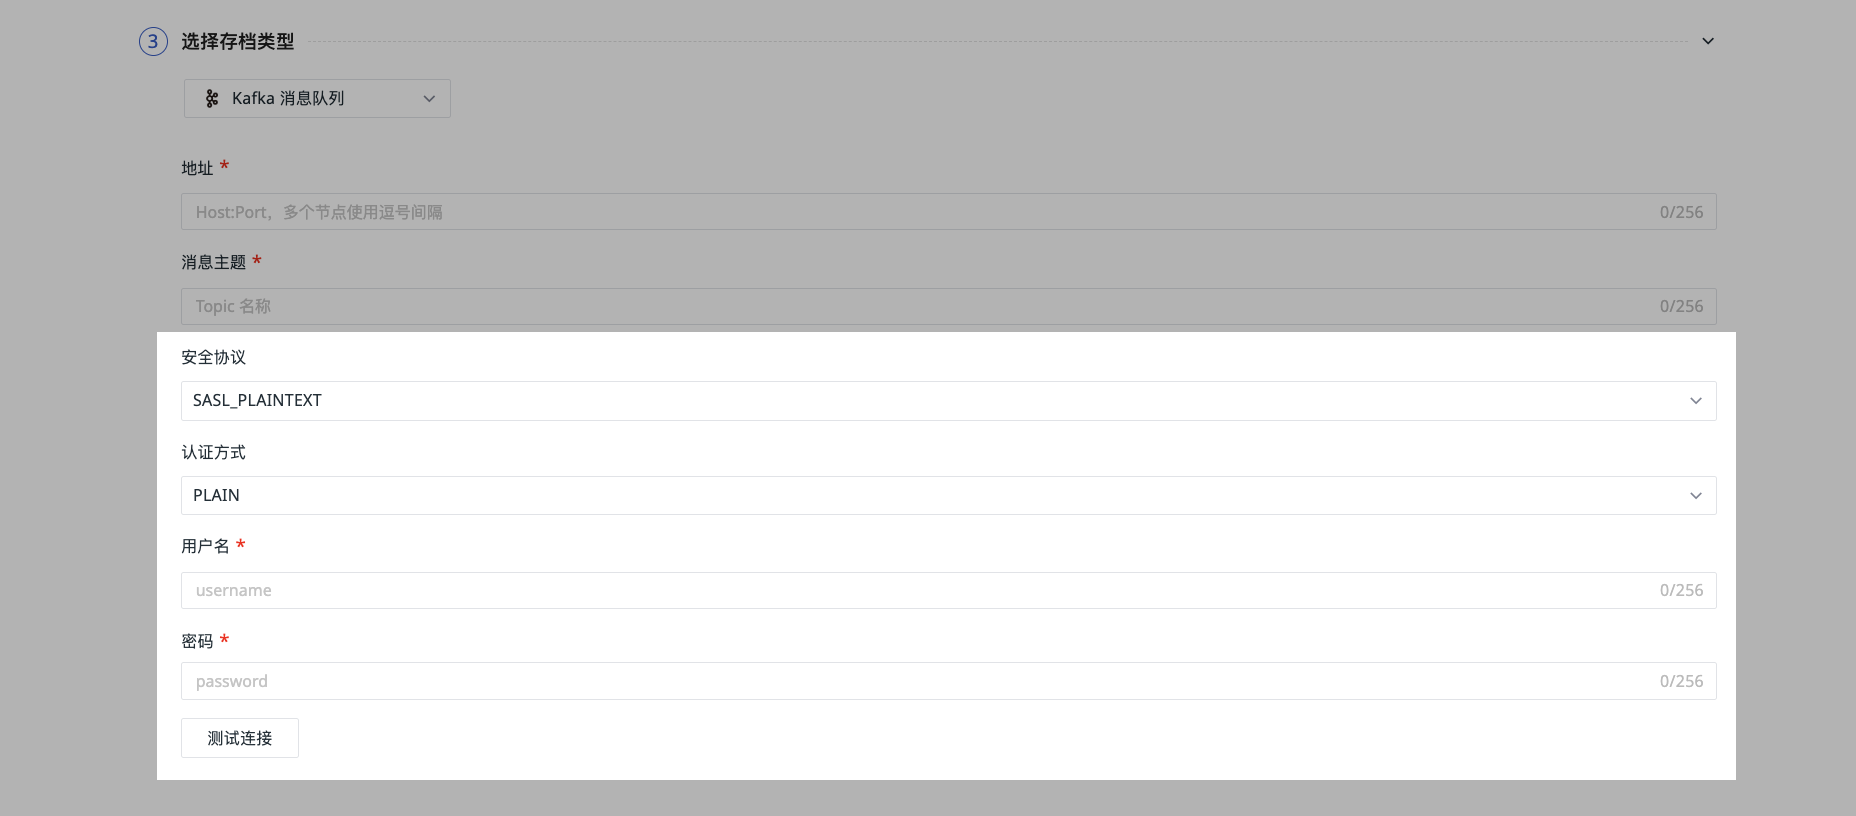
인증 방식은 기본적으로 PLAIN이며, SCRAM-SHA-256과 SCRAM-SHA-512 중에서 선택할 수 있습니다.
Kafka 측에서 보안 인증을 수행하는 username/password를 입력한 후 연결을 테스트합니다.
SASL_SSL
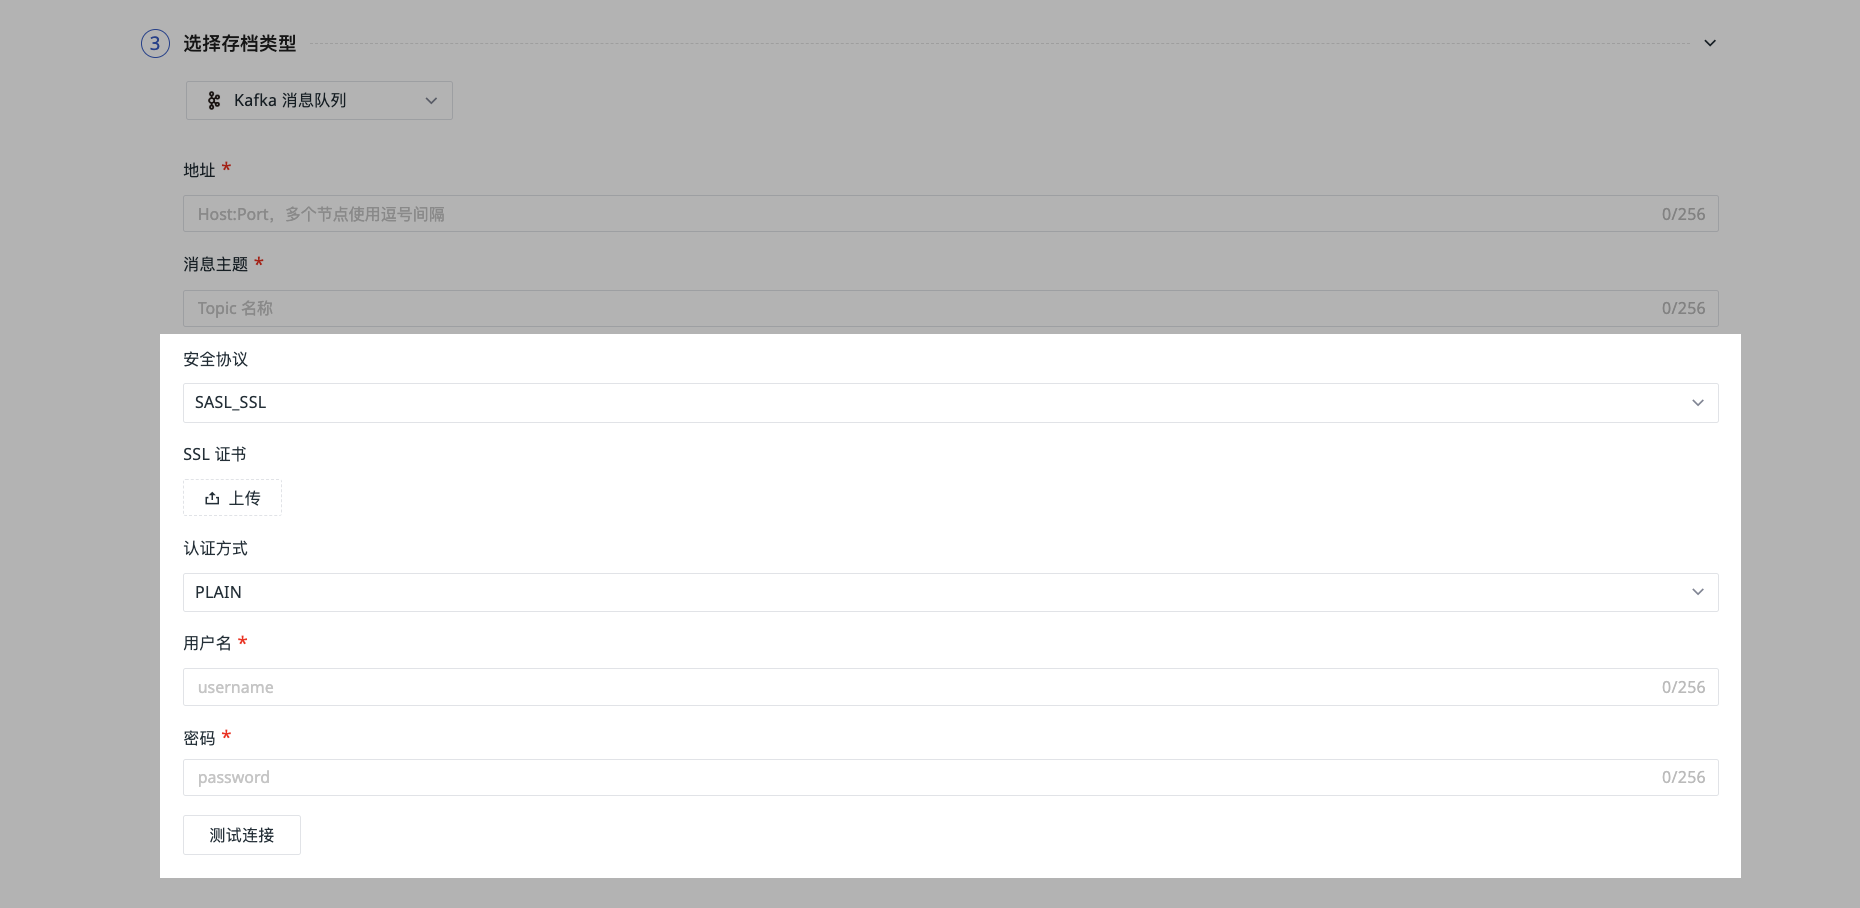
인증 방식은 기본적으로 PLAIN이며, SCRAM-SHA-256과 SCRAM-SHA-512 중에서 선택할 수 있습니다.
Kafka 측에서 보안 인증을 수행하는 username/password를 입력한 후 연결을 테스트합니다.