로그 엔진 전환
소개
이 문서에서는 Guance 로그 엔진 전환에 대해 소개합니다. 오리지널 오픈소스 Elasticsearch, 오리지널 오픈소스 OpenSearch, AWS 클라우드의 관리형 OpenSearch, Huawei Cloud의 관리형 Elasticsearch, aliyun의 관리형 Elasticsearch 로그 강화 버전, aliyun의 관리형 Elasticsearch 등 6가지 서로 다른 엔진을 지원합니다. 이 작업은 POC에서 프로덕션 로그 엔진으로 전환할 때 적용됩니다.
전제 조건
- 로그 엔진 주소, 계정 및 비밀번호 준비
- analysis-ik 설치 성공 여부 확인
- 자동 인덱스 생성 비활성화 여부 확인
- Guance MySQL 주소,
df_core데이터베이스의 계정 및 비밀번호 준비
전환 단계
1단계: kodo-x 서비스 중지
2단계: 설정 갱신
df_core 데이터베이스에 로그인
- 테이블 백업
- 정보 조회
구조:
mysql> select id,host,authorization,configJSON from df_core.main_es_instance;
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
| id | host                                   | authorization                                                          | configJSON              |
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
|  1 | http://testing-ft-elastic.cloudcare.cn | {"admin": {"password": "xxxxx", "username": "elastic"}}                | {"provider": "elastic"} |
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
1 rows in set (0.01 sec)
- 설정 업데이트
SQL> update df_core.main_es_instance a set a.authorization='{"admin": {"password": "xxxxx", "username": "elastic"}}',a.configJSON='{"provider": "elastic"}',a.host='http://elasticsearch-client-headless.middleware:9200' where id =1;
매개변수 설명:
-
authorization은 es 사용자 이름 및 비밀번호입니다. -
configJSON은 es 공급자이며 선택 가능한 값은 다음과 같습니다.- elastic (오리지널 오픈소스 Elasticsearch)
- opensearch (오리지널 오픈소스 OpenSearch)
- aws_opensearch (AWS 클라우드의 관리형 OpenSearch)
- huawei_opensearch (Huawei Cloud의 관리형 Elasticsearch)
- aliyun_openstore (aliyun의 관리형 Elasticsearch 로그 강화 버전)
- aliyun_elasticsearch (aliyun의 관리형 Elasticsearch)
-
host는 es 주소입니다. -
id는 2단계에서 가져온 ES 인스턴스 id입니다.
3단계: 서비스 재시작
4단계: es 템플릿 초기화
forethought-core inner api 컨테이너에 로그인하여 다음 명령을 실행합니다:
$ curl 'http://127.0.0.1:5000/api/v1/inner/es/init' -X 'POST'  -H 'Content-Type: application/json'
$ curl 'http://127.0.0.1:5000/api/v1/inner/es/init_subsequent' -X 'POST'  -H 'Content-Type: application/json'
5단계: kodo-x 시작
6단계: redis 캐시 비우기
redis 데이터베이스에 로그인:
7단계: 검증
Guance 콘솔에 로그인하여 인프라 및 로그 기능을 자세히 확인하세요.
FAQ
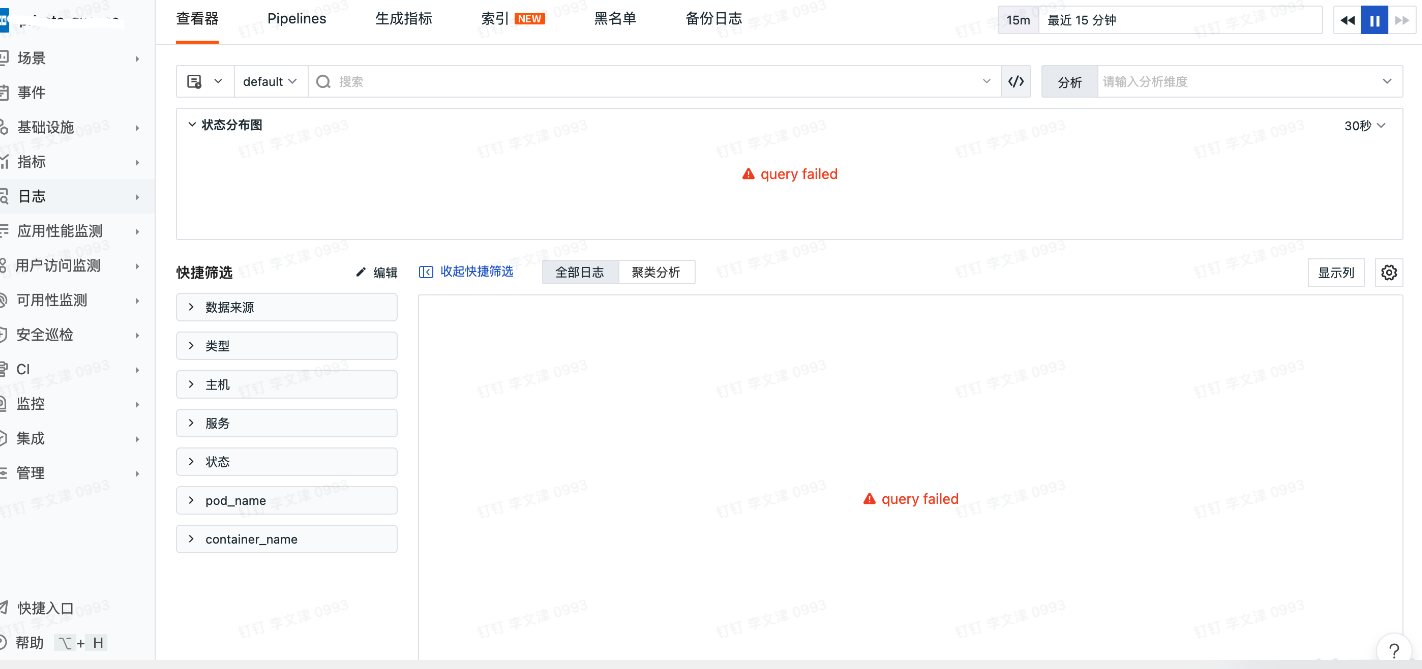
페이지 조회 query failed
전제 조건
- 오류가 발생한 워크스페이스의 ID 가져오기
- OpenSearch에 액세스할 수 있어야 함
잘못된 인덱스 삭제
*는 생략하지 마세요