역할 관리
직원별로 서로 다른 시스템 액세스 권한을 설정하여 권한을 분리해야 하는 경우 역할 관리 기능을 사용할 수 있습니다. 역할 관리는 직관적인 권한 관리 진입점을 제공하며, 각 역할의 권한 범위를 사용자 지정하고 새 역할을 만든 다음 역할에 권한을 할당하여 다양한 사용자의 권한 요구를 충족할 수 있습니다.
기본 역할
기업의 팀별로 조회하거나 운영해야 하는 기능이 다른 경우, 구성원을 현재 워크스페이스에 초대하고 역할 권한을 할당하여 구성원이 액세스하고 운영할 수 있는 Guance 기능을 제어할 수 있습니다.
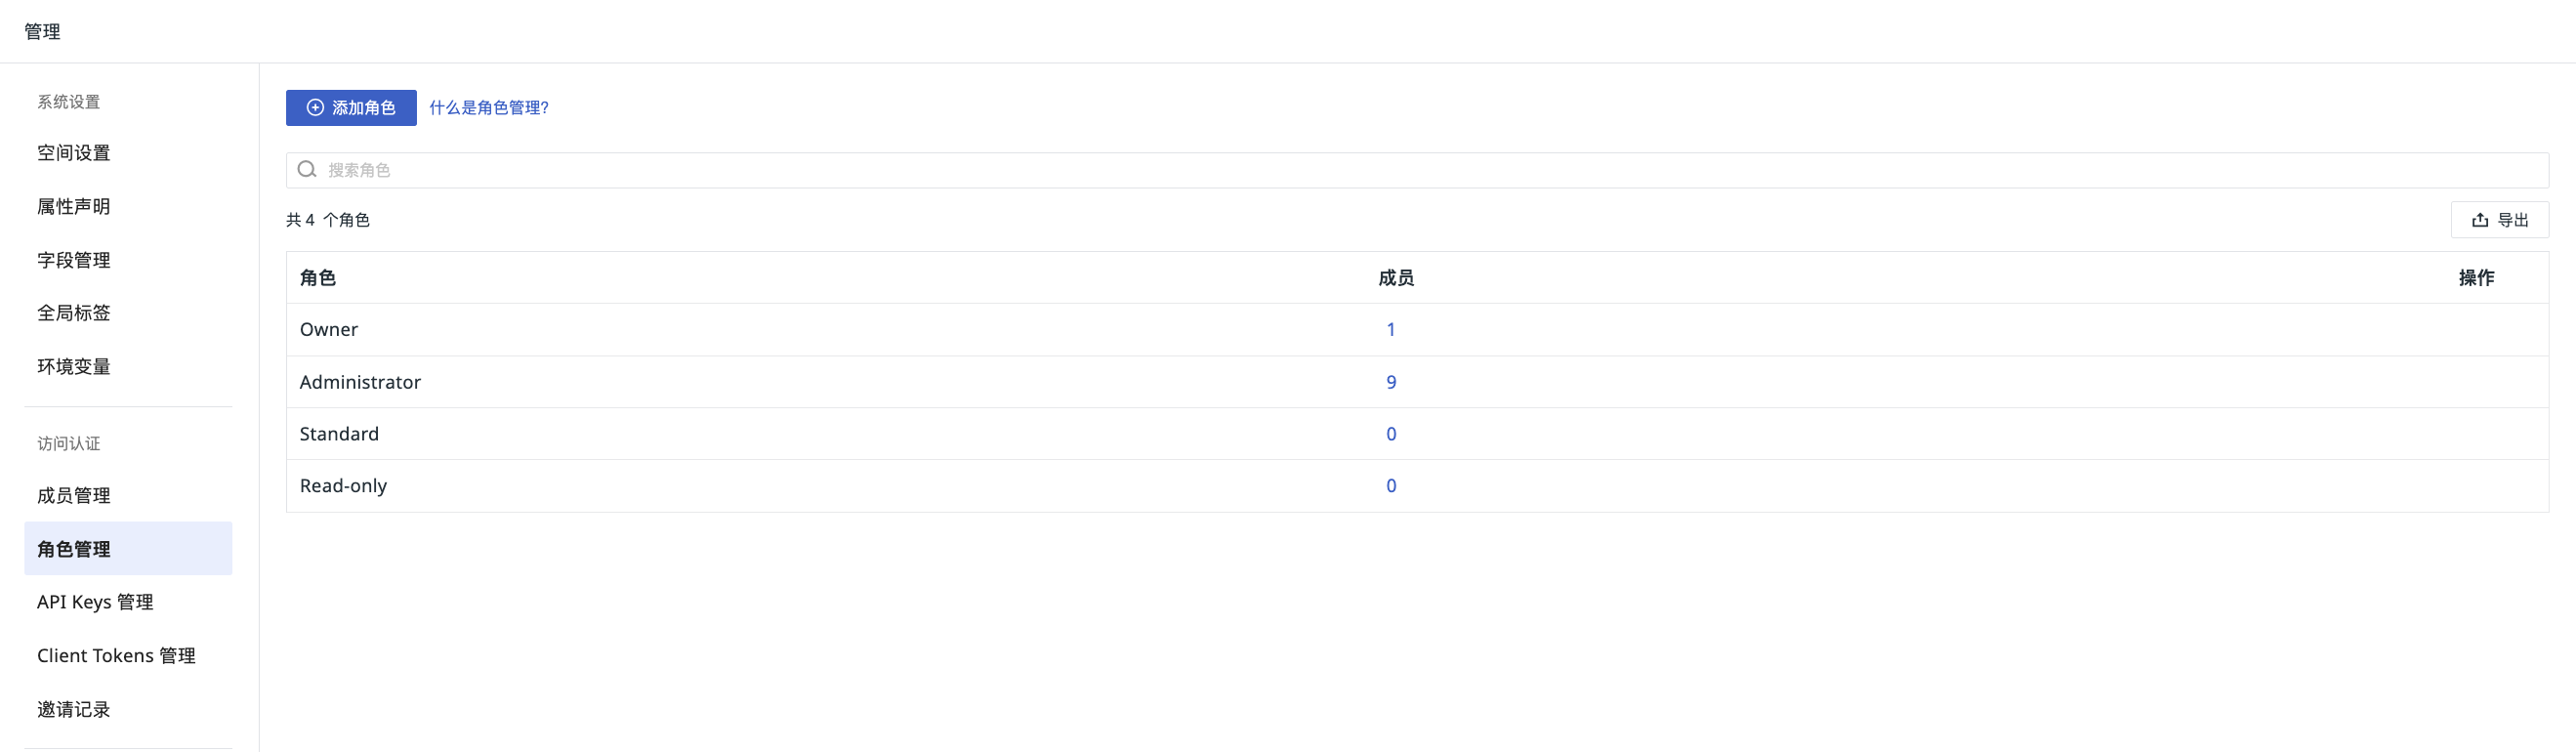
시스템은 기본적으로 네 가지 구성원 역할을 제공합니다.
- 소유자(Owner)
- 관리자(Administrator)
- 표준 멤버(Standard)
- 읽기 전용 멤버(Read-only)
기본 역할은 삭제할 수 없으며 권한 범위 변경도 지원되지 않습니다.
권한 설명
기본 역할별 권한 범위에 대한 자세한 내용은 문서 권한 목록을 참조하세요.
-
Owner: 현재 워크스페이스의 소유자로, 워크스페이스 내 모든 운영 권한을 보유하며 다른 구성원의 역할 권한을 조정할 수 있습니다. 부여된 역할 권한에 'Token 조회'가 포함되어 있으면 권한 부여 심사 절차가 트리거됩니다.
- 워크스페이스 생성자는 기본적으로 Owner입니다.
- 하나의 워크스페이스에는 Owner를 하나만 둘 수 있습니다.
- Owner는 워크스페이스에서 나갈 수 없습니다.
- Owner는 권한을 워크스페이스 구성원에게 양도할 수 있으며, 양도에 성공하면 기존 Owner는 Administrator로 강등됩니다.
-
Administrator: 현재 워크스페이스의 관리자로, 워크스페이스 읽기/쓰기 권한을 가지며 Owner를 제외한 다른 구성원의 역할 권한을 조정할 수 있습니다.
-
Standard: 현재 워크스페이스의 표준 멤버로, 워크스페이스 읽기/쓰기 권한을 가집니다.
-
Read-only: 현재 워크스페이스의 읽기 전용 멤버로, 워크스페이스 데이터를 조회만 할 수 있으며 쓰기 권한은 없습니다.
사용자 지정 역할
기본 역할 외에도 역할 관리에서 새 역할을 만들고 역할에 권한 범위를 부여하여 다양한 권한 요구를 충족할 수 있습니다.
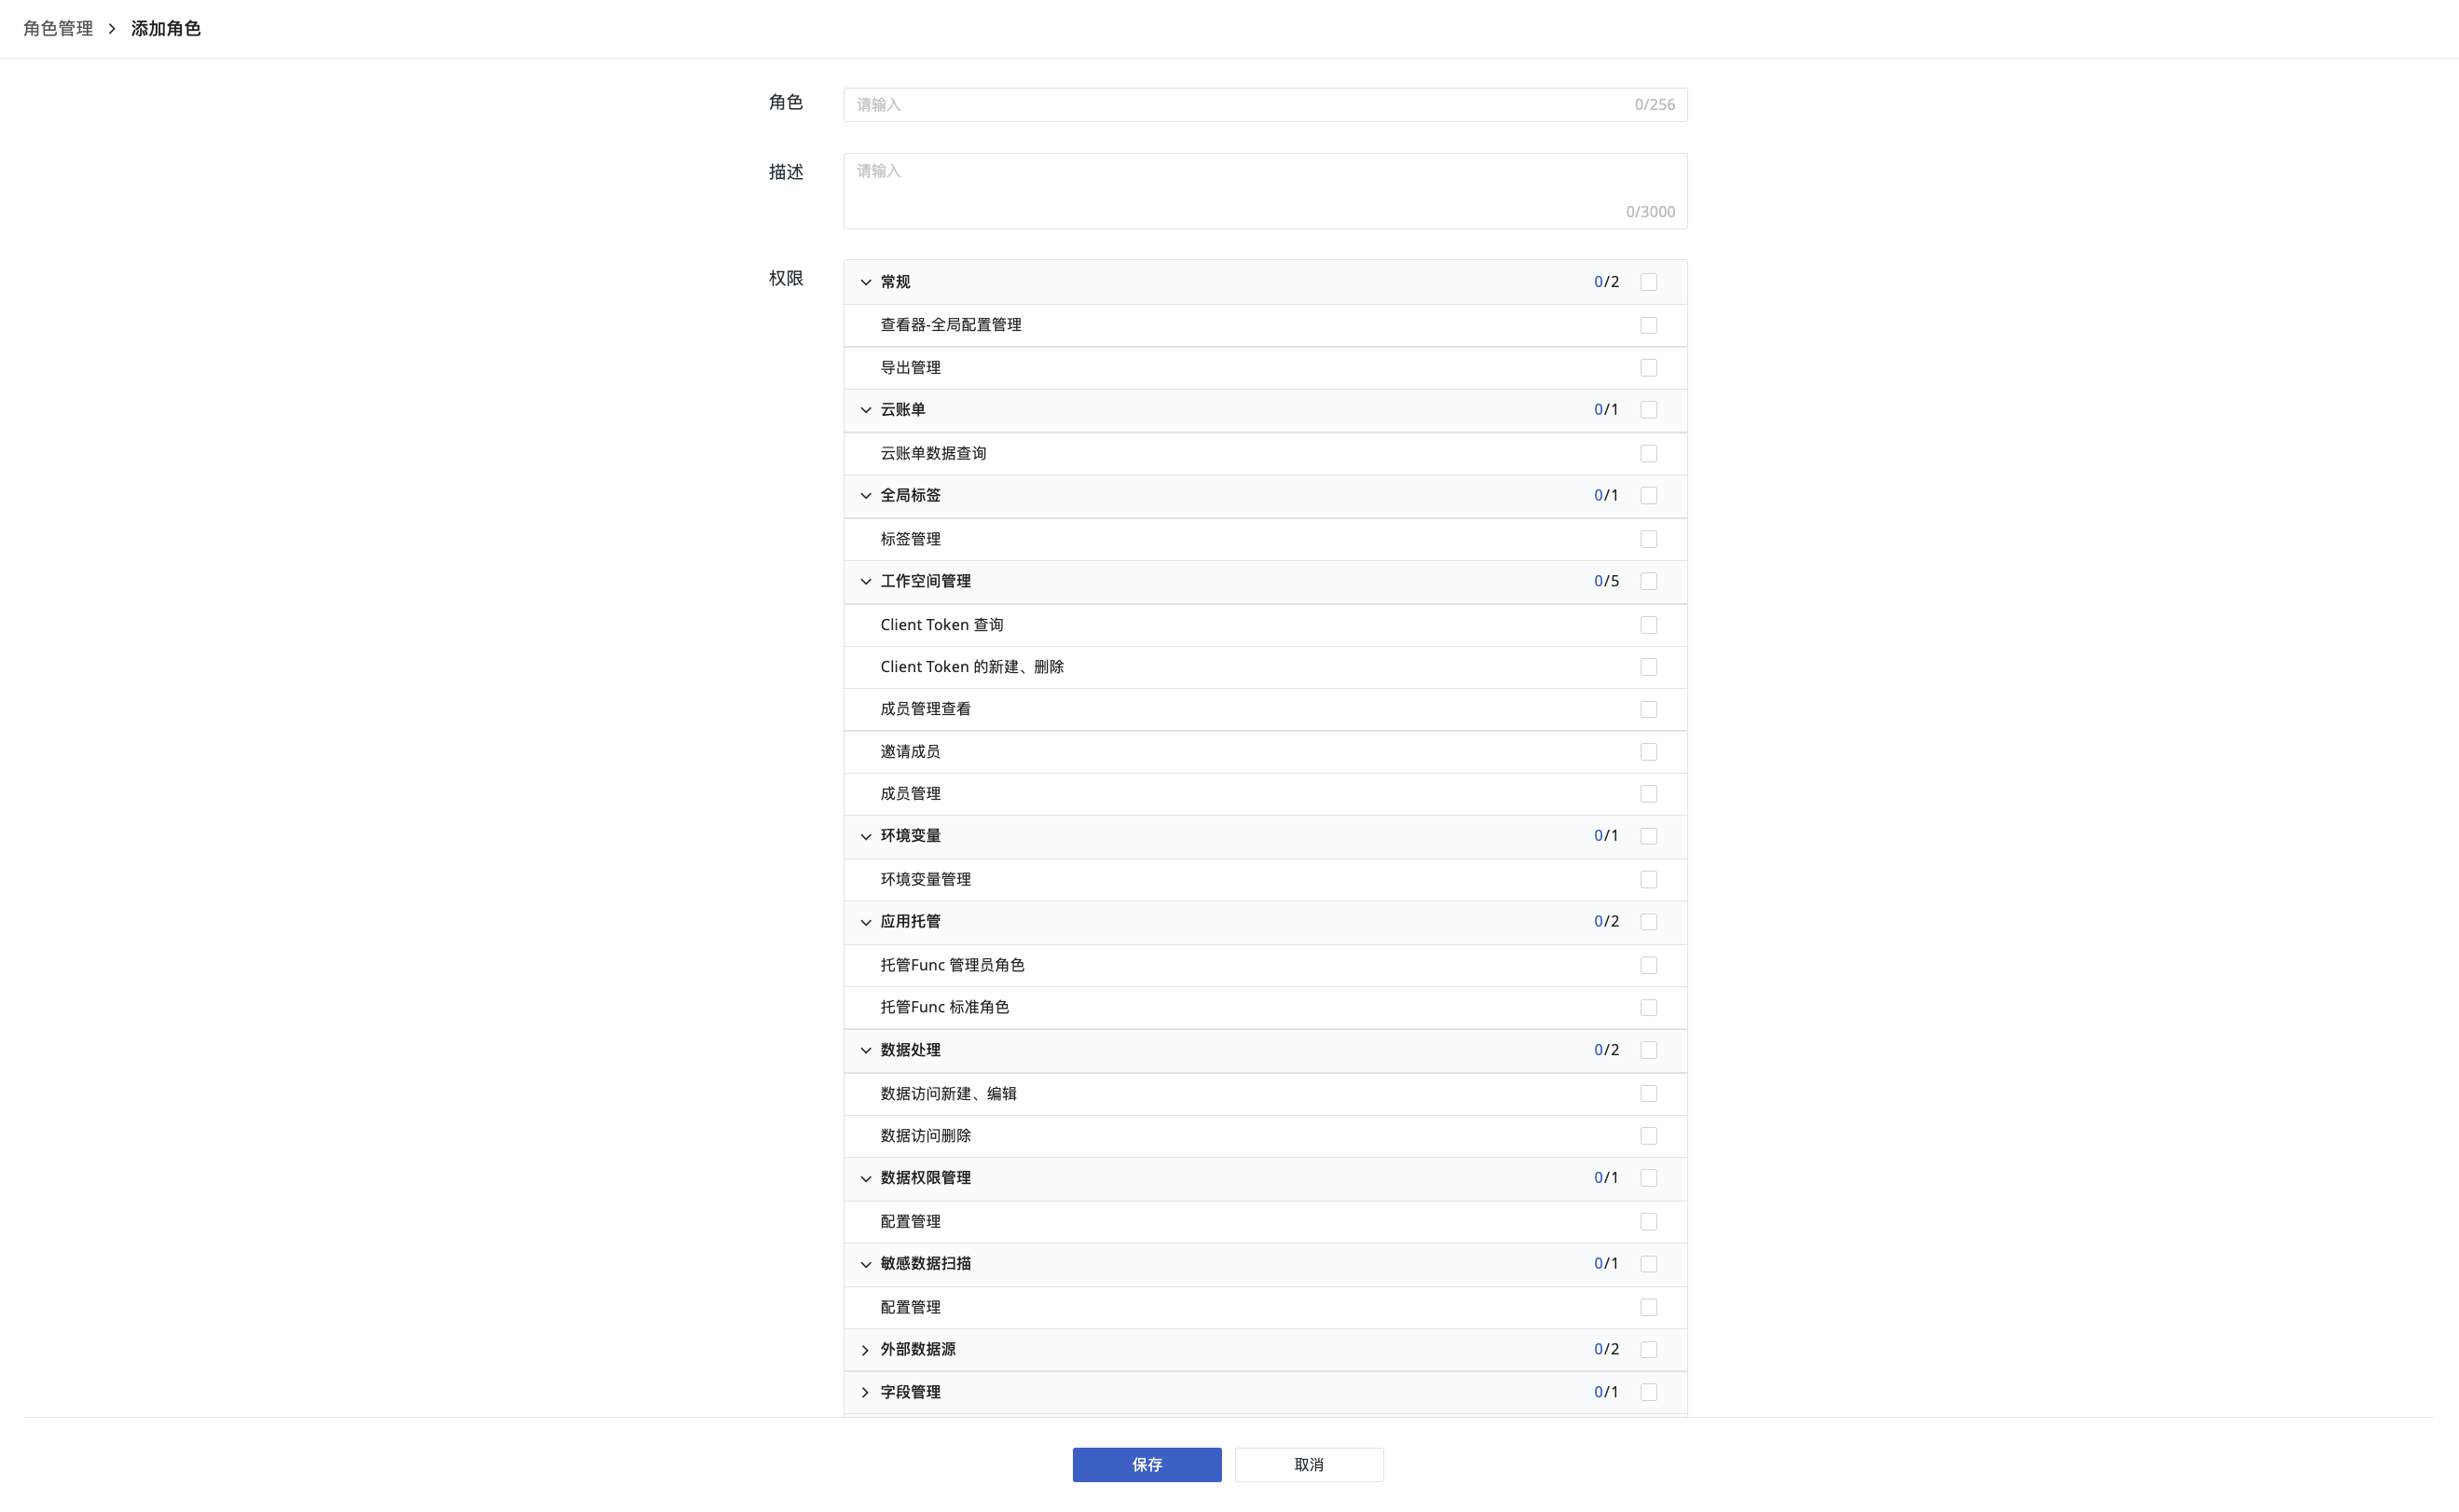
- 관리 > 역할 관리 페이지에서 '역할 추가'를 클릭합니다.
- 역할 이름과 설명을 정의합니다.
- 기능 권한 범위를 선택합니다.
- 저장합니다.
주의
사용자 지정 역할은 Owner와 Administrator만 생성할 수 있습니다.
역할 관리
사용자 지정 역할에 대해 다음 작업을 수행할 수 있습니다.
- 모든 역할의 권한을 목록으로 내보낼 수 있습니다.
- 역할 권한을 편집하거나 조정할 수 있습니다.
- 역할이 구성원 계정과 연결되어 있지 않으면 삭제할 수 있습니다.
- 기존 역할을 복제하여 새 역할을 생성할 수 있습니다.
- 기존 역할의 권한을 기반으로 역할 복제를 통해 작업 단계를 줄이고, 권한을 빠르게 추가하거나 제거하여 역할을 생성할 수 있습니다.
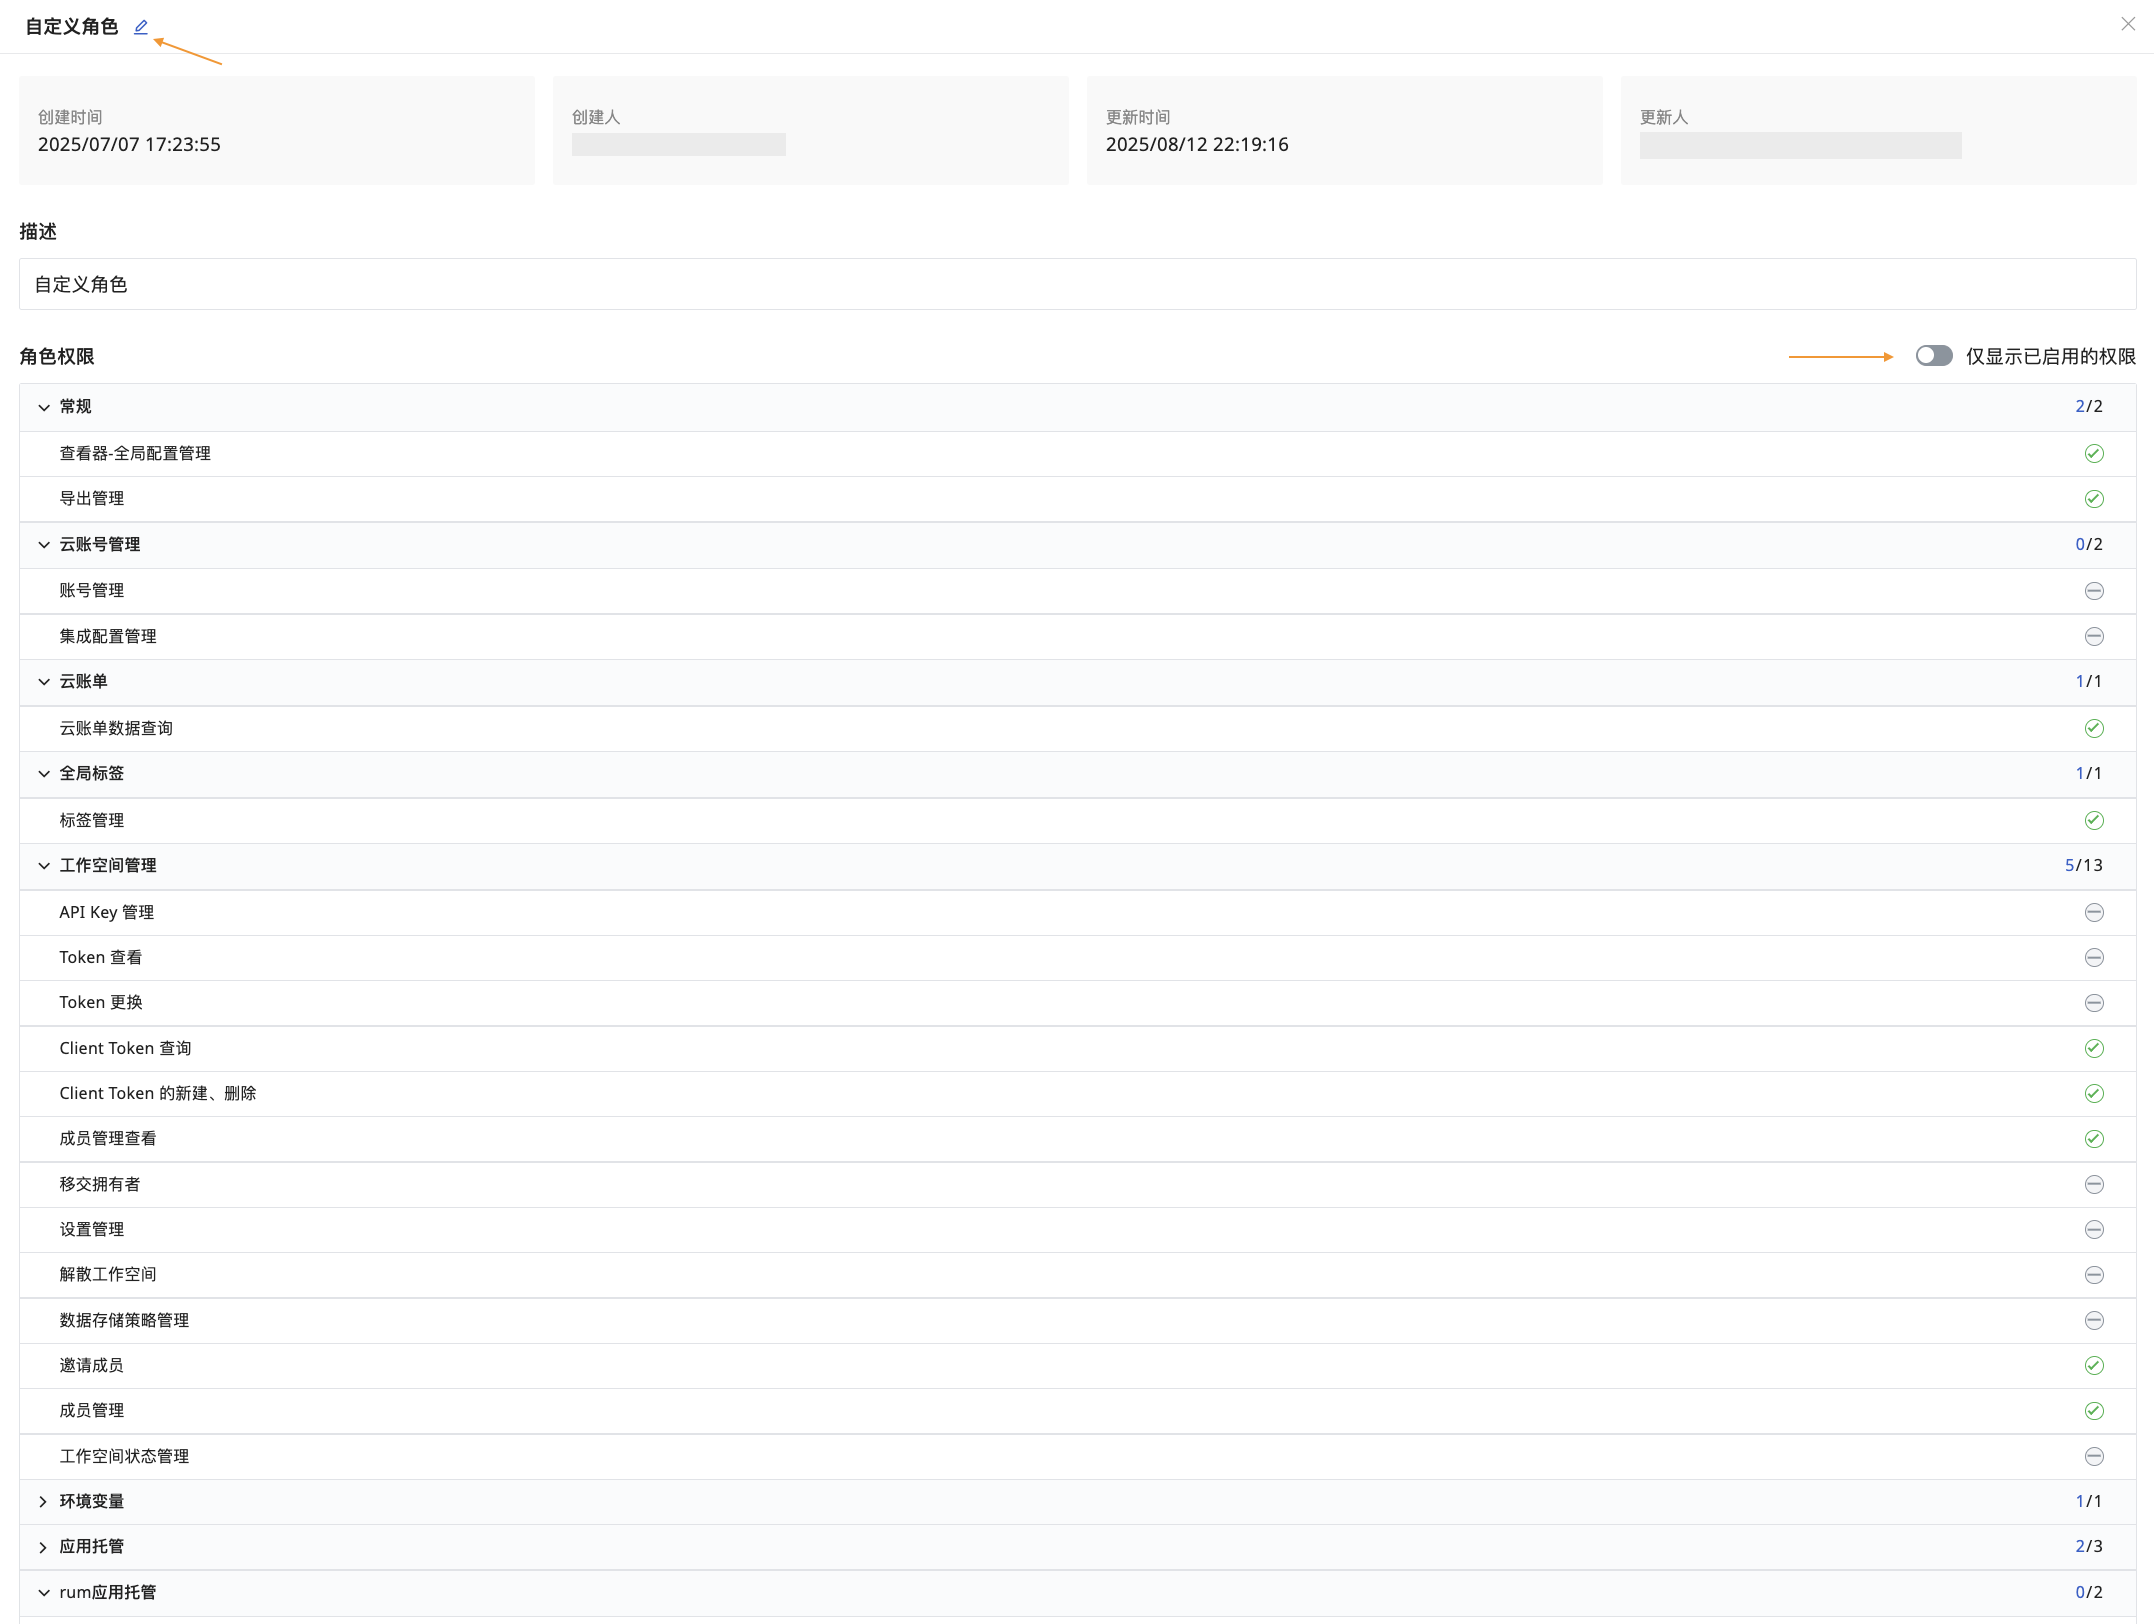
- 사용자 지정 역할을 클릭하면 역할 이름, 생성/수정 시간, 생성자/수정자, 설명 및 역할 권한을 포함한 상세 정보를 확인할 수 있습니다.
- 상단의 역할 이름 오른쪽에 있는 편집 버튼을 클릭하면 역할 권한을 수정할 수 있습니다.
- 역할 목록에서 '활성화된 권한만 표시' 스위치를 켤 수 있습니다.
데이터 액세스 규칙 연결
역할은 구성원이 수행할 수 있는 작업을 정의하고, 데이터 액세스 규칙은 구성원이 조회할 수 있는 데이터 범위를 정의하며, 두 항목은 여전히 독립적인 리소스입니다. 역할 관리 목록의 구성원 열 오른쪽에 있는 데이터 액세스 규칙 열에서 기본 역할과 사용자 지정 역할에 현재 연결된 규칙 수를 확인하고 역할과 규칙의 연결 관계를 유지 관리할 수 있습니다.
- 규칙 수를 클릭하거나 마우스를 올리면 편집 또는 데이터 액세스로 이동을 선택할 수 있으며, 수량이
0인 경우에도 동일하게 작업할 수 있습니다. - 편집을 선택하면 현재 페이지 오른쪽에 '데이터 액세스 규칙 연결' 서랍이 열립니다. 규칙 이름을 검색하고 규칙 정보를 페이지 단위로 조회할 수 있으며, 현재 역할에 연결된 규칙을 선택하거나 선택 해제할 수 있습니다.
- 저장하면 시스템은 역할과 데이터 액세스 규칙의 연결 관계만 업데이트하며, 규칙 이름, 데이터 유형, 필터 조건 또는 필드 마스킹 설정은 수정하지 않습니다.
- 데이터 액세스로 이동을 선택하면 데이터 액세스 페이지로 이동하고 현재 역할의 필터 조건이 자동으로 적용됩니다.
- 삭제된 데이터 액세스 규칙은 규칙 수에 포함되지 않습니다.
규칙 연결이 완료되면 시스템은 구성원이 데이터를 조회할 때 구성원 역할에 따라 적용할 데이터 액세스 규칙을 계산합니다.
시스템 기본 역할 적용 설명
- Owner는 데이터 액세스 규칙의 제한을 받지 않습니다.
- Administrator에 규칙이 연결된 경우 규칙에 따라 데이터 범위가 제한되고 마스킹이 적용됩니다. 규칙이 연결되지 않은 경우, '데이터 액세스 범위 제한'을 켜도 기존 권한 범위 내에서 데이터를 조회할 수 있습니다.
권한 설명
규칙 수와 규칙 상세 정보를 확인하려면 역할 조회 권한과 데이터 액세스 조회 권한이 모두 필요합니다. 데이터 액세스 관리 권한이 있어야 연결을 편집하고 저장할 수 있습니다. 데이터 액세스 조회 권한이 없으면 규칙 상세 정보가 반환되지 않으며, 페이지는 권한 규정에 따라 --로 표시하거나 해당 열을 숨깁니다.
권한 변경 심사
워크스페이스 구성원의 역할 권한을 설정할 때, 부여된 역할 권한에 'Token 조회'가 포함되어 있으면 시스템이 Guance청구 센터로 검증 정보를 전송하고 권한 변경 심사 절차를 시작합니다.
- 청구 센터에서 검증을 수락하면 권한 변경이 성공합니다.
- 청구 센터에서 검증을 거부하면 권한 변경이 실패하고 기존 역할 권한이 계속 유지됩니다.
- 청구 센터가 계속 심사하지 않는 경우, 구성원을 다른 역할로 변경할 수 있으며 변경에 성공하면 기존 권한 변경 심사 요청은 무효화됩니다.
Warning
- 현재 'Token 조회' 권한은 Owner와 Administrator만 보유할 수 있습니다. 상용 플랜 워크스페이스 구성원이 Administrator로 권한을 승격해야 하는 경우 청구 센터에서 심사를 진행해야 합니다.
- 무료 플랜 워크스페이스 구성원은 청구 센터에서 심사를 진행하지 않고 바로 Administrator로 권한을 승격할 수 있습니다.
상용 플랜에서 관리자로 승격
- 관리 > 구성원 관리 페이지로 이동합니다.
- Administrator로 승격할 구성원을 선택합니다.
- 오른쪽의 편집 버튼을 클릭하고 대화상자에서 Administrator를 선택합니다.
- 확인합니다.
시스템은 Owner와 Administrator 역할만 현재 워크스페이스 구성원에게 Administrator 권한을 부여할 수 있으며, Owner 역할만 청구 센터에서 Administrator 권한을 심사 승인할 수 있습니다.
현재 워크스페이스에서 Administrator 역할인 경우 구성원을 승격할 때는 Guance 청구 센터 관리자에게 청구 센터 로그인 후 작업을 요청해야 합니다.
현재 워크스페이스에서 Owner 역할인 경우 청구 센터에서 심사를 바로 클릭하면 Guance 청구 센터에 로그인하지 않고도 작업을 진행할 수 있습니다.
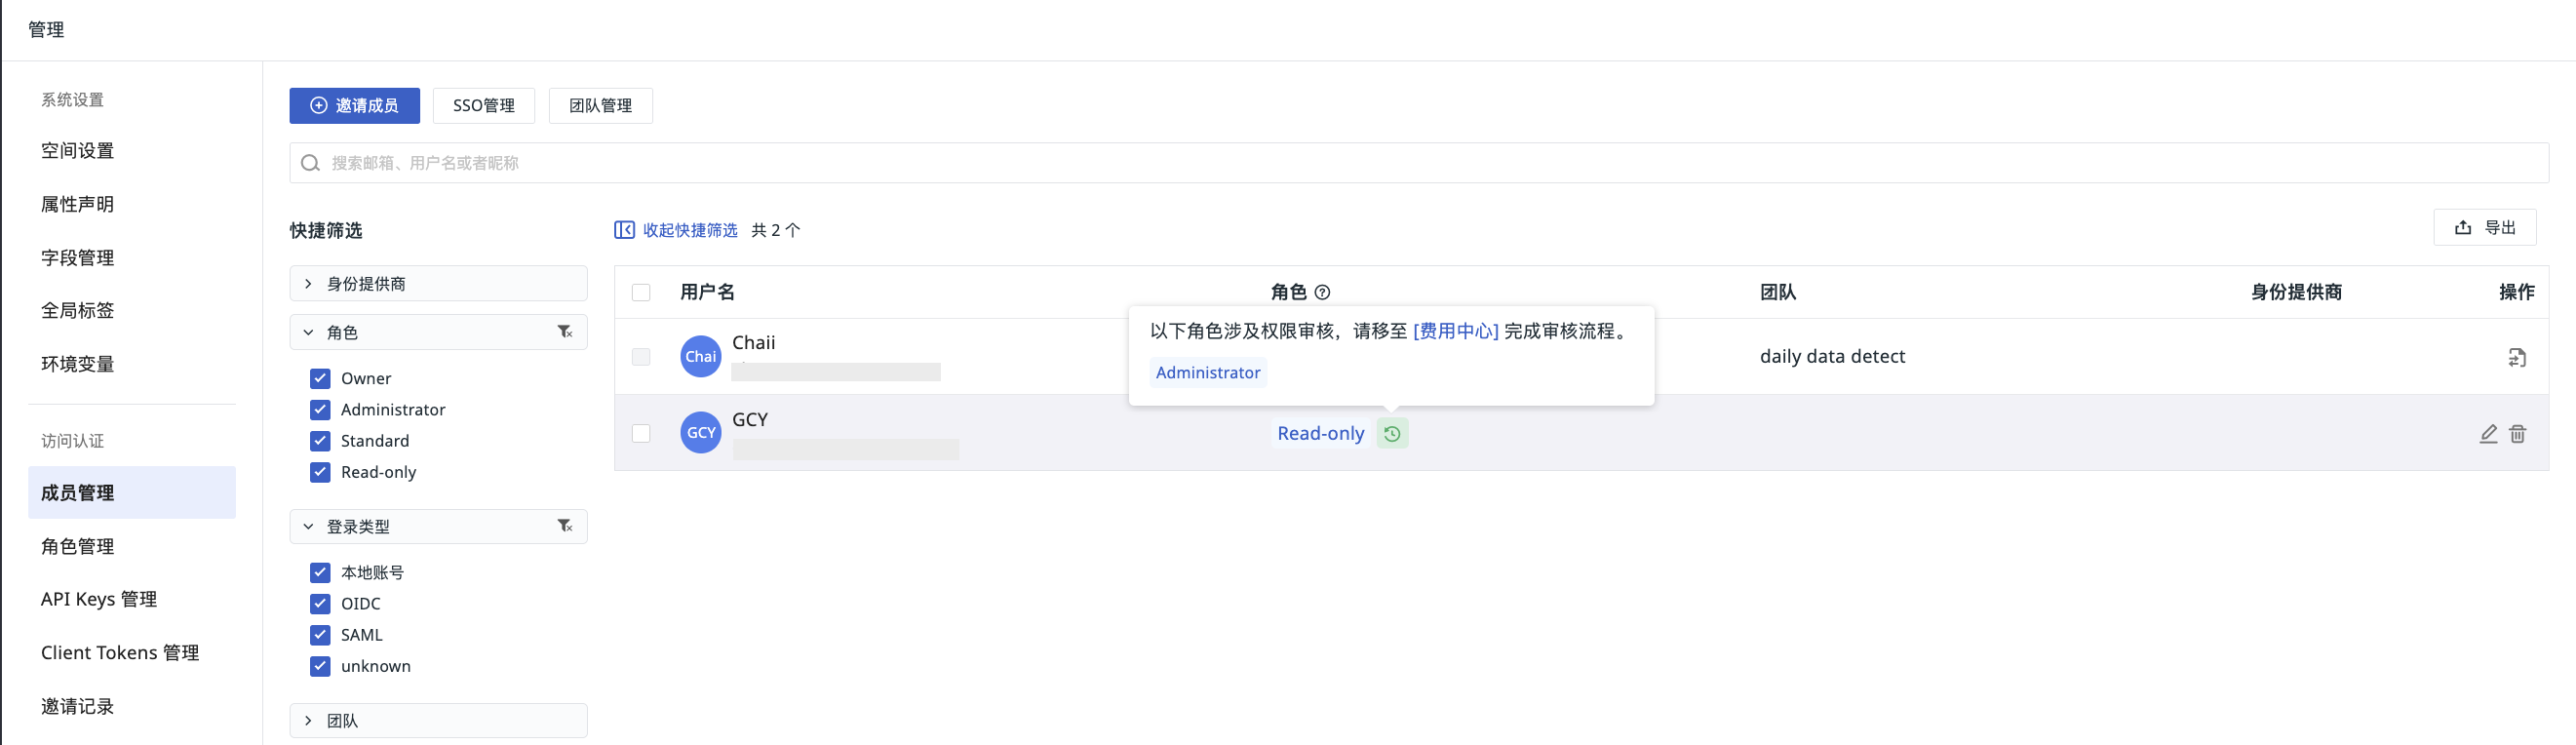
구성원 관리 목록에서 Administrator 역할 심사를 통과하지 못한 모든 구성원을 확인할 수 있습니다. 구성원 역할 오른쪽의 아이콘을 클릭하면 안내 대화상자에서 청구 센터로 이동하여 심사를 진행할 수 있습니다.
권한 목록
워크스페이스 내 사용자 지정 역할에 대한 권한을 설정할 수 있습니다.
자세한 내용은 문서 권한 목록을 참조하세요.