Scheck Datakit 연결 방안
- 버전: 1.0.7-7-g251eead
- 출시일: 2023-04-06 11:17:57
- 지원 OS: windows/amd64, windows/386, linux/arm, linux/arm64, linux/386, linux/amd64
위의 보안 문제에 대해 DataFlux가 개발한 Scheck는 새로운 안전한 스크립트 방식을 제공하여 모든 동작이 안전하고 통제 가능하도록 보장합니다: 1. Scheck는 Lua 언어로 감지 스크립트를 작성하고 정기적으로 감지 스크립트를 실행합니다. Lua 런타임은 Scheck에서 제공하므로 스크립트에서 안전한 작업만 실행할 수 있습니다(명령 실행 제한, 로컬 I/O 제한, 네트워크 I/O 제한). 2. Scheck의 각 감지 규칙은 스크립트와清单 파일로 구성됩니다.清单 파일은 감지 결과의 형식을 정의하며 로그 방식으로 통합 네트워크 모델을 통해 보고됩니다.
동시에 Scheck는 시스템, 컨테이너, 네트워크, 보안 등 일련의 점검을 포함하는 대규모의 업데이트 가능한 규칙 라이브러리 스크립트를 제공합니다.
전제 조건
| 서비스 이름 | 버전 | 필수 설치 여부 | 용도 |
|---|---|---|---|
| Datakit | 1.1.6 이상 설치 방법 | 필수 | scheck 신호 수신 |
DataFlux를 사용하여 호스트의 보안 상태 실시간 수집(기본 활성화)
Scheck는 감지 결과를 DataKit으로 전송할 수 있으므로 먼저 DataKit을 설치하세요.
Scheck를 설치한 후 /usr/local/scheck/ 디렉터리에서 구성 파일 scheck.conf를 편집합니다:
...
[scoutput]
   # ##보안 점검 중 생성된 메시지를 로컬, HTTP, Alibaba Cloud SLS로 전송할 수 있습니다.
   # ##원격 서버 예: http(s)://your.url
  [scoutput.http]
    enable = true
    output = "http://127.0.0.1:9529/v1/write/security"
...
Scheck 구성 파일(일반적으로 /usr/local/scheck/scheck.conf에 위치)을 편집하여 output을 DataKit으로 지정하고 enable을 true로 설정하면 시계열 데이터 인터페이스로 사용할 수 있습니다:
작성된 감지 규칙을 구성 파일의 rule_dir로 지정된 디렉터리에 배치하면 Scheck가 자동으로 정기적으로 실행합니다.
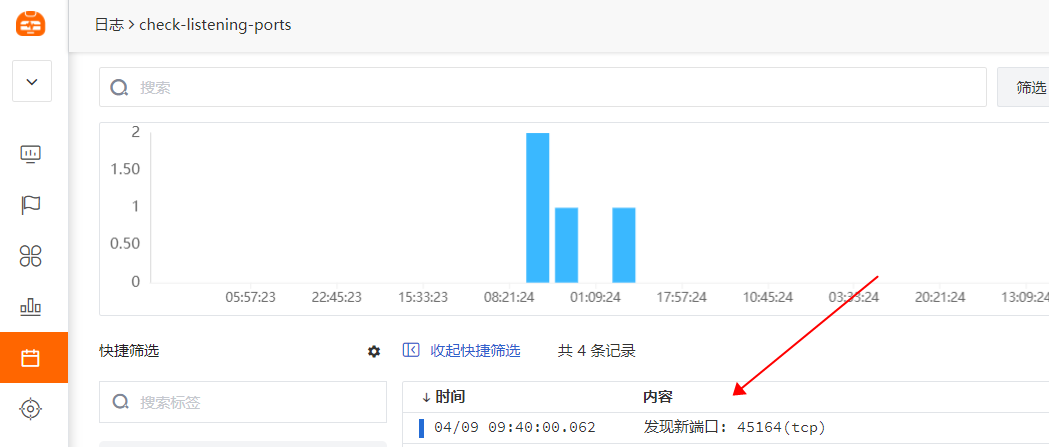
다음으로, 감지 이벤트가 트리거되면(여기서는 Linux에서 passwd 파일의 변경을 모니터링한다고 가정), Scheck는 수집된 로그를 DataKit으로 전송하고 DataKit은 다시 DataFlux로 전송하여 DataFlux 플랫폼에서 해당 로그를 볼 수 있습니다: