ログエンジンの切り替え
はじめに
この記事では、Guanceでログエンジンを切り替える方法について説明します。対応するエンジンは 6 種類で、オープンソース版の Elasticsearch、オープンソース版の OpenSearch、AWS クラウド上のマネージド OpenSearch、Huawei Cloud 上のマネージド Elasticsearch、aliyun 上のマネージド Elasticsearch ログ拡張版、aliyun 上のマネージド Elasticsearch を含みます。この操作は、POC で本番ログエンジンへ切り替える場合に適用されます。
前提条件
- ログエンジンのアドレス、アカウントとパスワードを用意します。
- analysis-ik が正常にインストールされていることを確認します。
- インデックスの自動作成が無効になっていることを確認します。
- Guance MySQL のアドレス、
df_coreデータベースのアカウントとパスワードを用意します。
切り替え手順
手順1:kodo-x サービスを停止する
手順2:設定を更新する
df_core データベースにログインします。
- テーブルをバックアップします。
- 情報を確認します。
構成:
mysql> select id,host,authorization,configJSON from df_core.main_es_instance;
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
| id | host                                   | authorization                                                          | configJSON              |
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
|  1 | http://testing-ft-elastic.cloudcare.cn | {"admin": {"password": "xxxxx", "username": "elastic"}}                | {"provider": "elastic"} |
+----+----------------------------------------+------------------------------------------------------------------------+-------------------------+
1 rows in set (0.01 sec)
- 設定を更新します。
SQL> update df_core.main_es_instance a set a.authorization='{"admin": {"password": "xxxxx", "username": "elastic"}}',a.configJSON='{"provider": "elastic"}',a.host='http://elasticsearch-client-headless.middleware:9200' where id =1;
パラメータの説明:
-
authorizationは ES のユーザー名とパスワードです。 -
configJSONは ES のプロバイダーです。指定できる値:
- elastic (オープンソース版の Elasticsearch)
- opensearch (オープンソース版の OpenSearch)
- aws_opensearch (AWS クラウド上のマネージド OpenSearch)
- huawei_opensearch (Huawei Cloud 上のマネージド Elasticsearch)
- aliyun_openstore (aliyun 上のマネージド Elasticsearch ログ拡張版)
- aliyun_elasticsearch (aliyun 上のマネージド Elasticsearch)
-
hostは ES のアドレスです。 -
idは手順2で取得した ES インスタンス ID です。
手順3:サービスを再起動する
手順4:ES テンプレートを初期化する
forethought-core inner api コンテナにログインして、以下のコマンドを実行します。
$ curl 'http://127.0.0.1:5000/api/v1/inner/es/init' -X 'POST'  -H 'Content-Type: application/json'
$ curl 'http://127.0.0.1:5000/api/v1/inner/es/init_subsequent' -X 'POST'  -H 'Content-Type: application/json'
手順5:kodo-x を起動する
手順6:Redis キャッシュをクリアする
Redis データベースにログインします。
手順7:検証
Guance コンソールにログインし、インフラストラクチャーとログ機能を詳しく確認してください。
FAQ
ページのクエリで query failed が発生
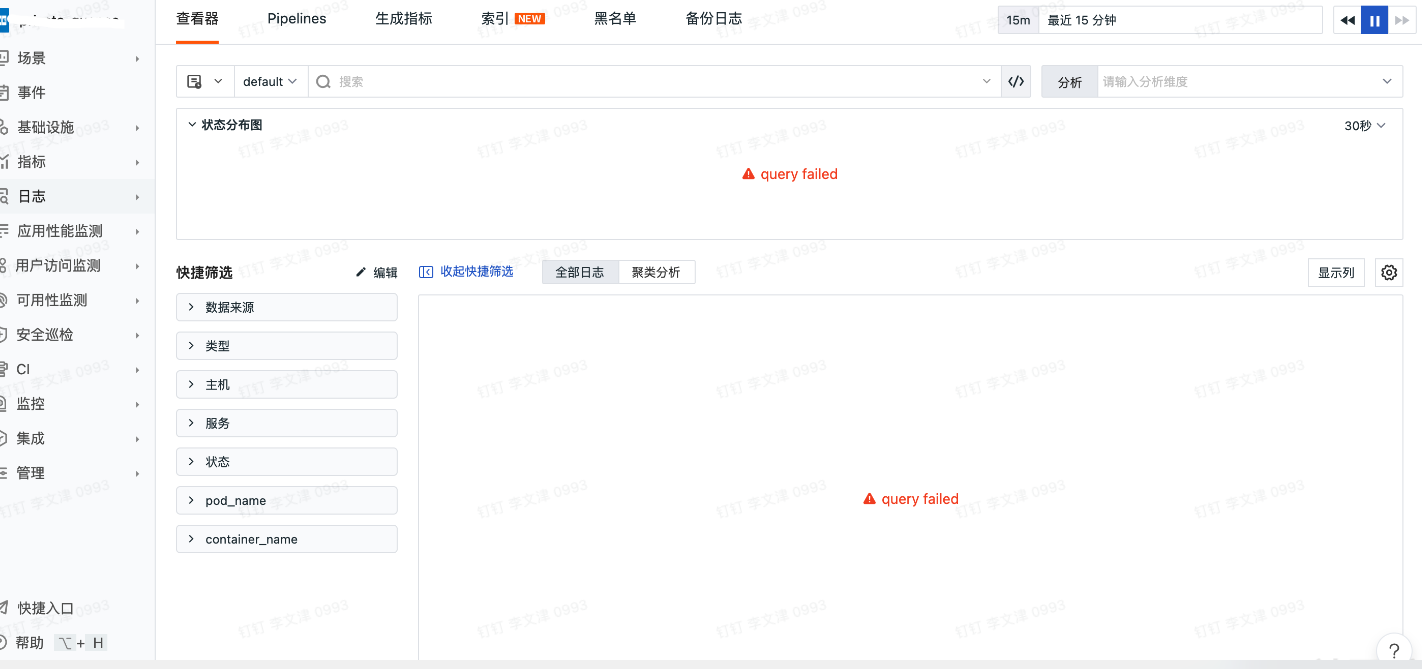
前提条件
- エラーが発生したワークスペースのワークスペース ID を取得します。
- OpenSearch にアクセスできることを確認します。
不正なインデックスを削除
その * は省略しないでください