Kafka メッセージキューへのデータ転送
- 規則名とフィルタ条件の設定 を完了する。
- アーカイブの設定を続行する。
設定
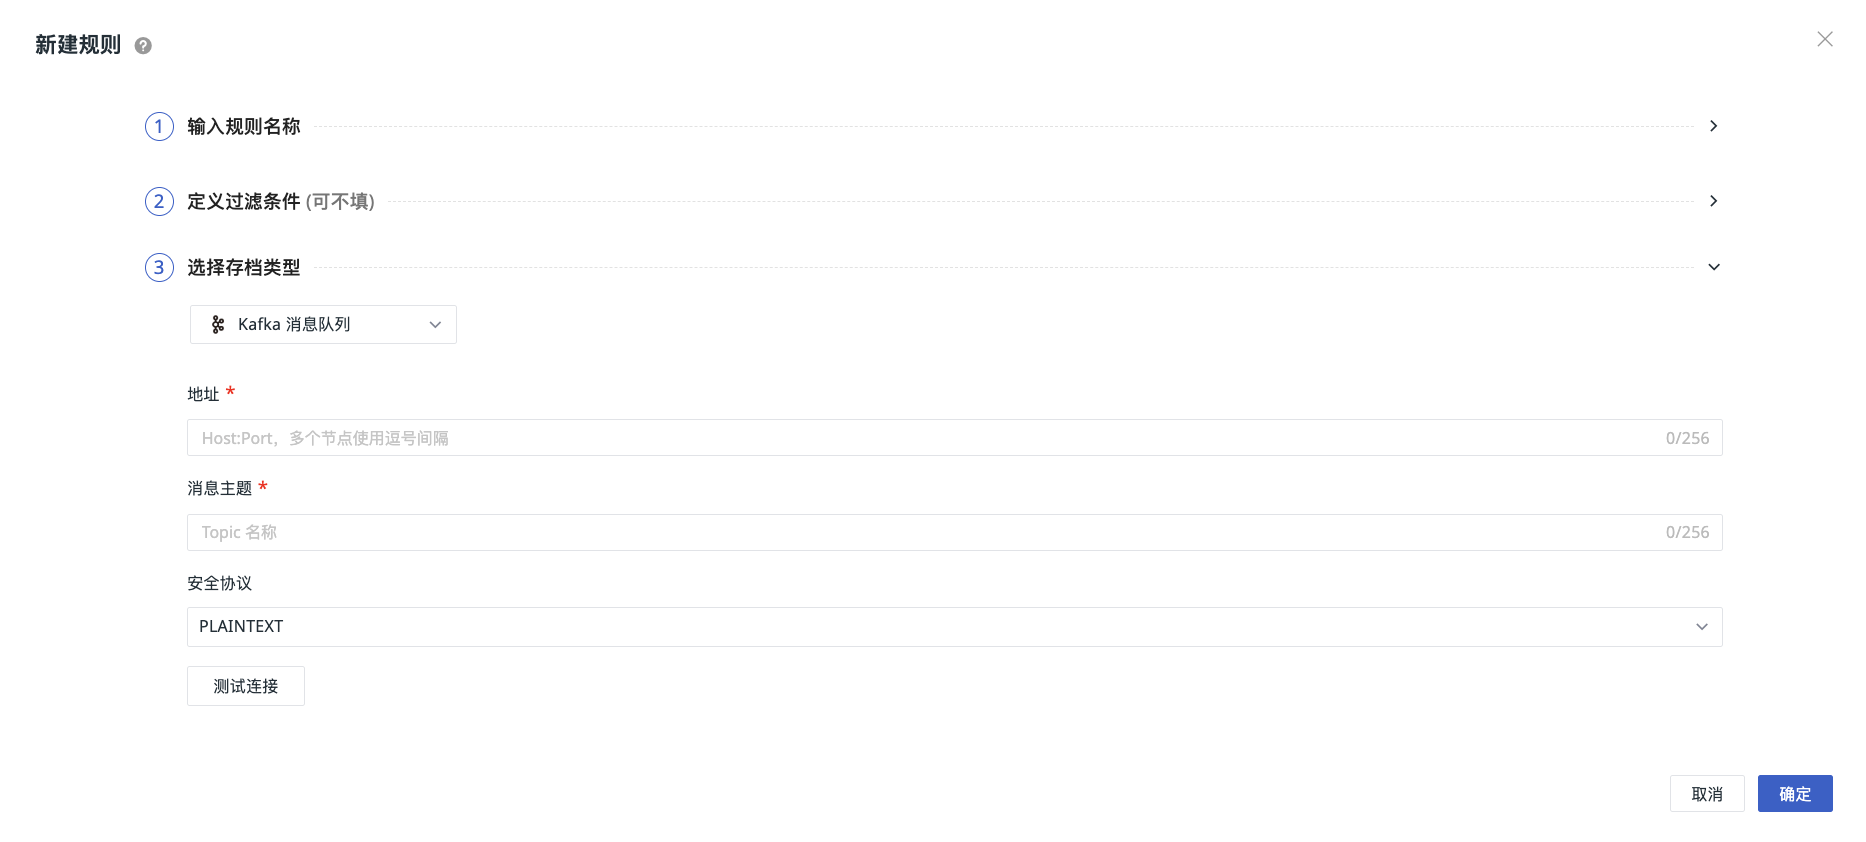
-
アドレス:
Host:Port。複数のノードはカンマで区切ります。 -
メッセージトピック:Topic 名。
-
パーティションキー:任意選択。メッセージトピックの下でフィールド名を選択または入力し、複数のフィールドを追加できます。システムは選択したフィールドの値を使用してパーティションキーを生成します。詳細はパーティションキーを参照してください。
-
セキュリティプロトコル:Kafka 側では、SASL は転送層として PLAINTEXT または SSL プロトコルを使用でき、対応するセキュリティプロトコルは SASL_PLAINTEXT または SASL_SSL になります。SASL_SSL セキュリティプロトコルを使用する場合は、SSL 証明書の設定が必須です。
-
接続テストをクリックし、上記の情報が仕様を満たしていれば、接続テスト成功と表示されます。OK をクリックすると現在のルールを保存できます。
テストに失敗した場合:
以下の点を確認してください。
- アドレスが正しいかどうか
- メッセージトピック名が正しいかどうか
- SSL 証明書が正しいかどうか
- ユーザー名が正しいかどうか
- パスワードが正しいかどうか
パーティションキー
パーティションキーは、データがメッセージトピック(Topic)内のどのパーティションに書き込まれるかを決定するために使用されます。設定時にはデータ内のフィールド名を入力すると、システムは各データの対応するフィールドの値を読み取ってキーを生成します。例えば、userid を選択した場合、各データの userid の値が使用され、すべてのデータの固定キーとしてフィールド名 userid が使用されるわけではありません。
| 設定方法 | パーティションの説明 |
|---|---|
| 単一フィールド | 例:userid を選択すると、同じユーザーのデータが同じパーティションに入るため、ユーザー単位で集中して処理できます。 |
| 複数フィールド | 選択したフィールドの組み合わせ値でキーを生成します。例:userid と region を選択した場合、2 つのデータのこの 2 つのフィールドの値がすべて同じとき、同じパーティションに入ります。 |
| 設定なし | デフォルトのパーティション方式を使用します。 |
注意
同じキーのデータは同じパーティションに入ります。これは、同一の Topic であり、かつパーティション数、パーティションキー設定、パーティションルールが変更されていない場合に適用されます。これらの設定を変更すると、同じキーの新しいデータが他のパーティションに入る可能性があります。
PLAINTEXT
セキュリティ検証は不要で、そのまま接続テストを実行できます。
SASL_PLAINTEXT
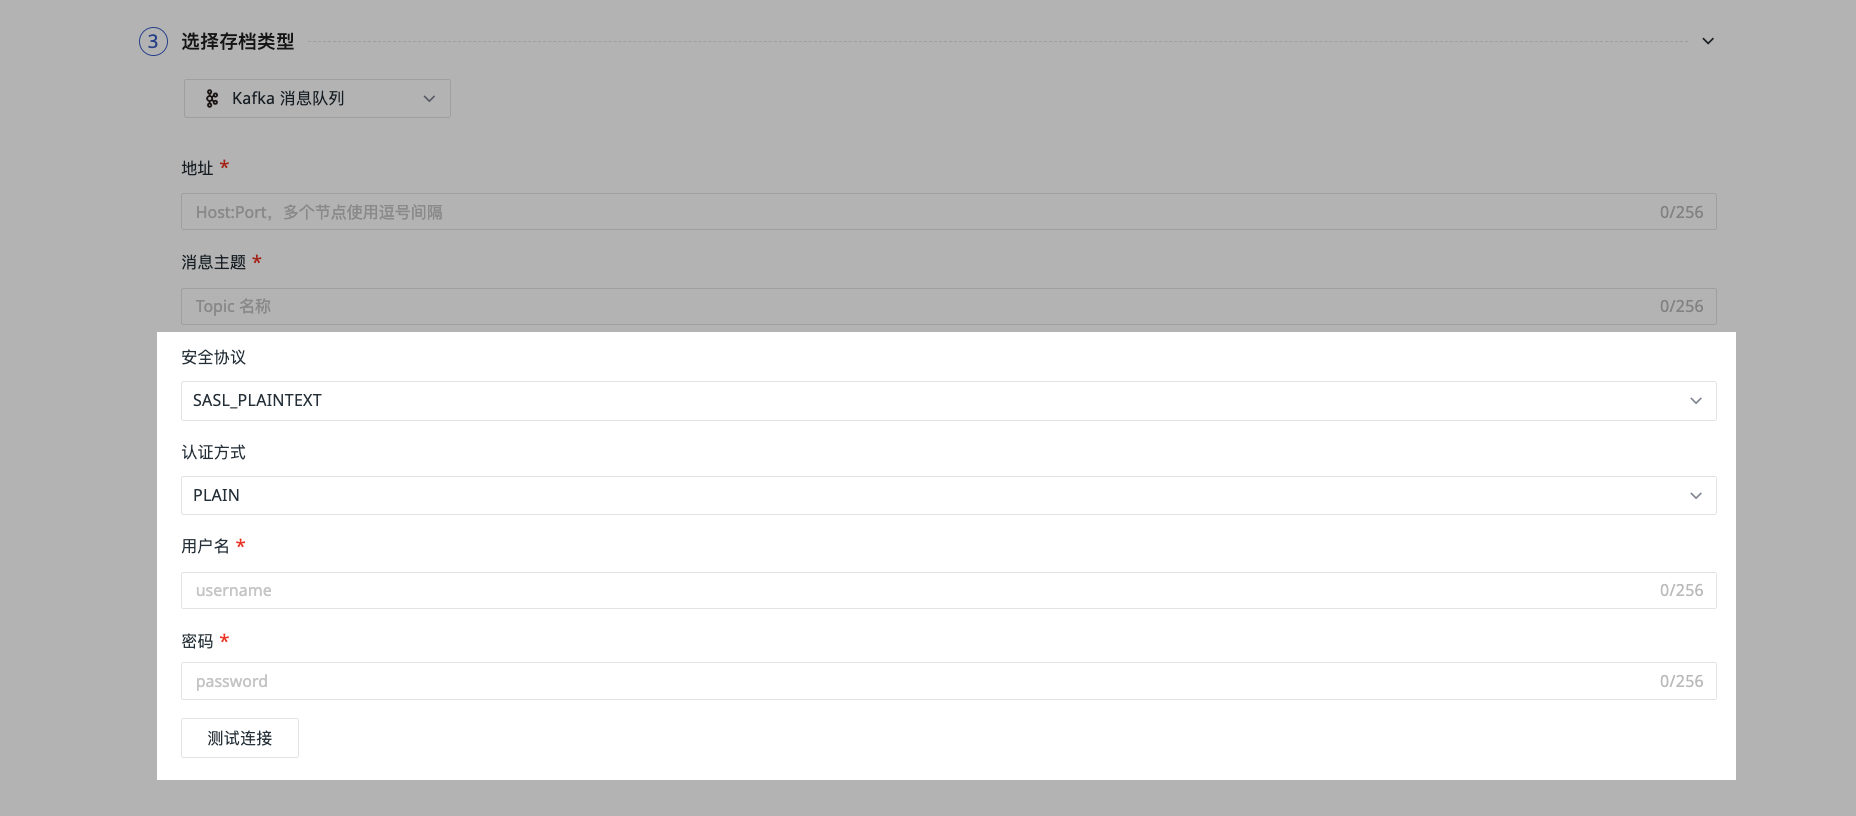
認証方式はデフォルトで PLAIN です。SCRAM-SHA-256 と SCRAM-SHA-512 の 2 つから選択できます。
Kafka 側でセキュリティ認証を実行するための username/password を入力してから、接続テストを実行します。
SASL_SSL
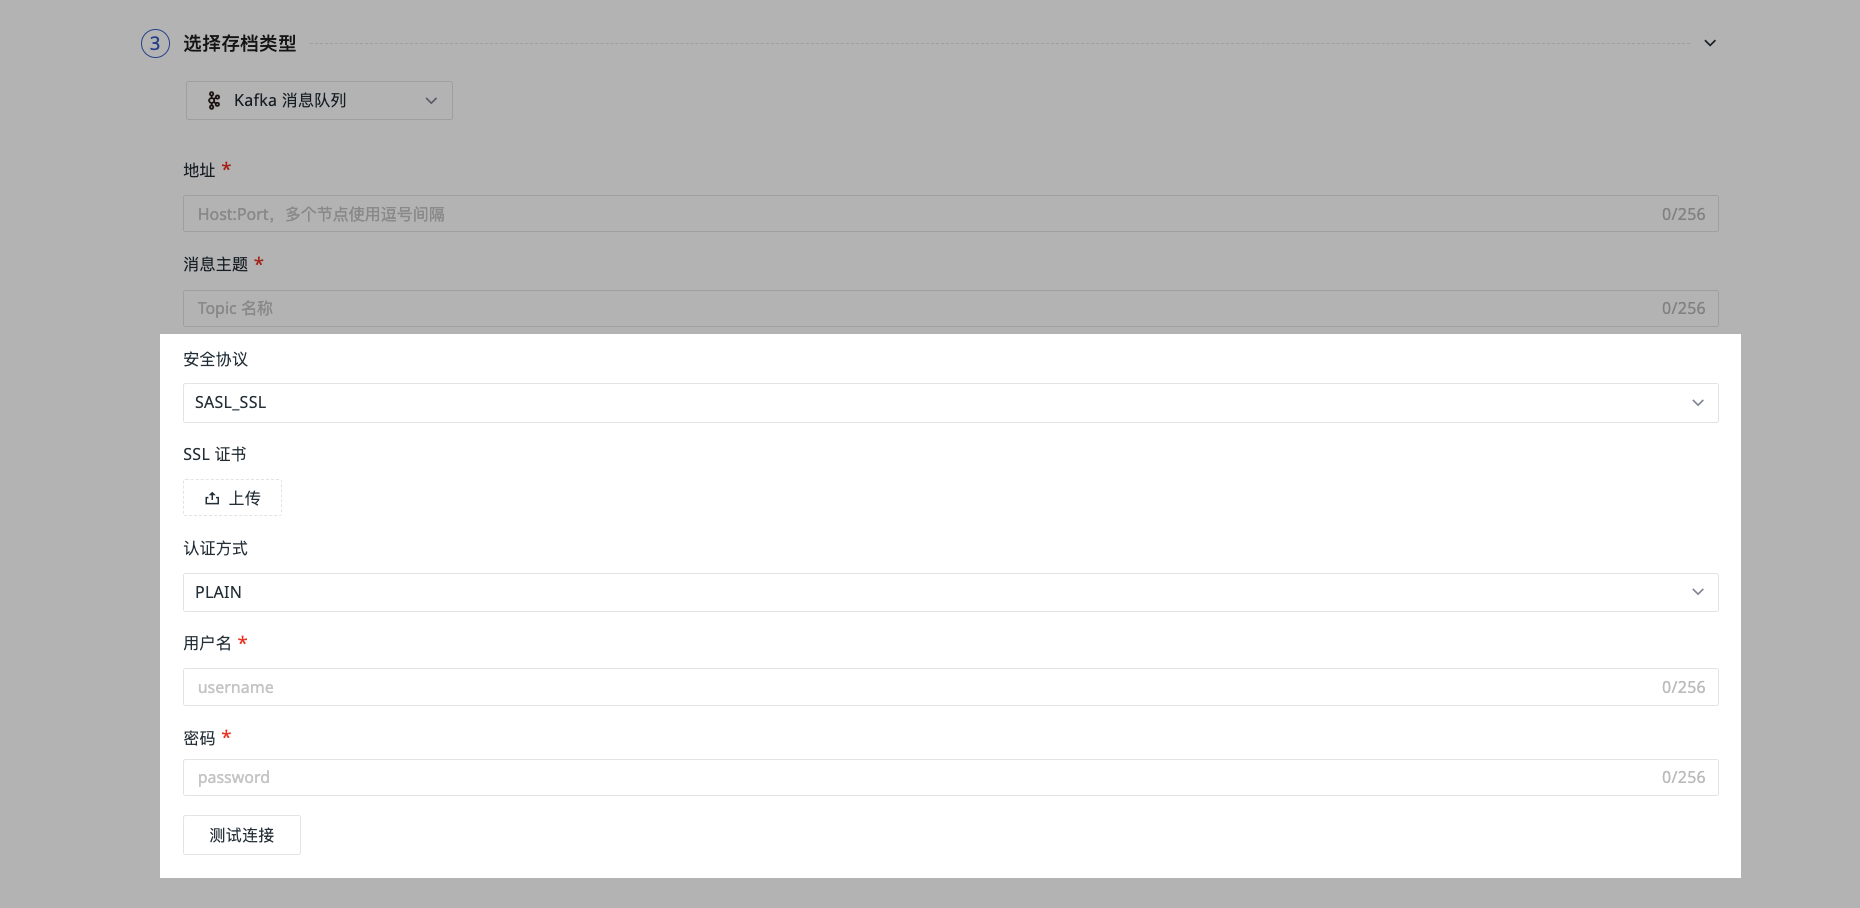
認証方式はデフォルトで PLAIN です。SCRAM-SHA-256 と SCRAM-SHA-512 の 2 つから選択できます。
Kafka 側でセキュリティ認証を実行するための username/password を入力してから、接続テストを実行します。