ワークスペース間認可
Guanceはワークスペース単位でデータを分離し、各ワークスペースのデータの独立性と安全性を確保します。同時に、ワークスペース間のデータ認可をサポートしており、複数のワークスペースのデータを現在のワークスペースに認可し、シーンダッシュボードやビューなどのチャートコンポーネントを通じてクエリおよび表示できます。データ認可を設定すると、1つのワークスペースで認可されたすべてのワークスペースのデータを確認できます。
さらに、プラットフォームは同一サイト内でのワークスペース間統一クエリをサポートしています。この機能を有効にすると、現在のワークスペース内で同一サイト内の他のすべてのワークスペースのデータを直接クエリし、集約して表示できます。データ認可を個別に設定する必要はありません。
注意
複数サイトの同時クエリはサポートされていません。
認可先
管理 > ワークスペース間認可 > 認可先に移動します。このページは、現在のワークスペースと他のワークスペースとのデータ認可関係を管理するために使用します。ページには2つの操作入口があります。
認可を追加
現在のワークスペースのデータを他のワークスペースに認可して閲覧させたい場合は、次の手順に従います。
- 認可を追加をクリックします。
-
認可範囲を選択します。
- 現在のサイトへの認可:同一サイト内の他のワークスペースにデータを認可します。確認後、すぐに有効になります。
- クロスサイト認可:異なるサイトのワークスペースにデータを認可します。認可パッケージを生成し、相手側がインポートした後に有効になります。
-
被認可者のワークスペース IDを入力します。
- データ範囲を指定します。
- 確認し、認可パッケージを生成します。
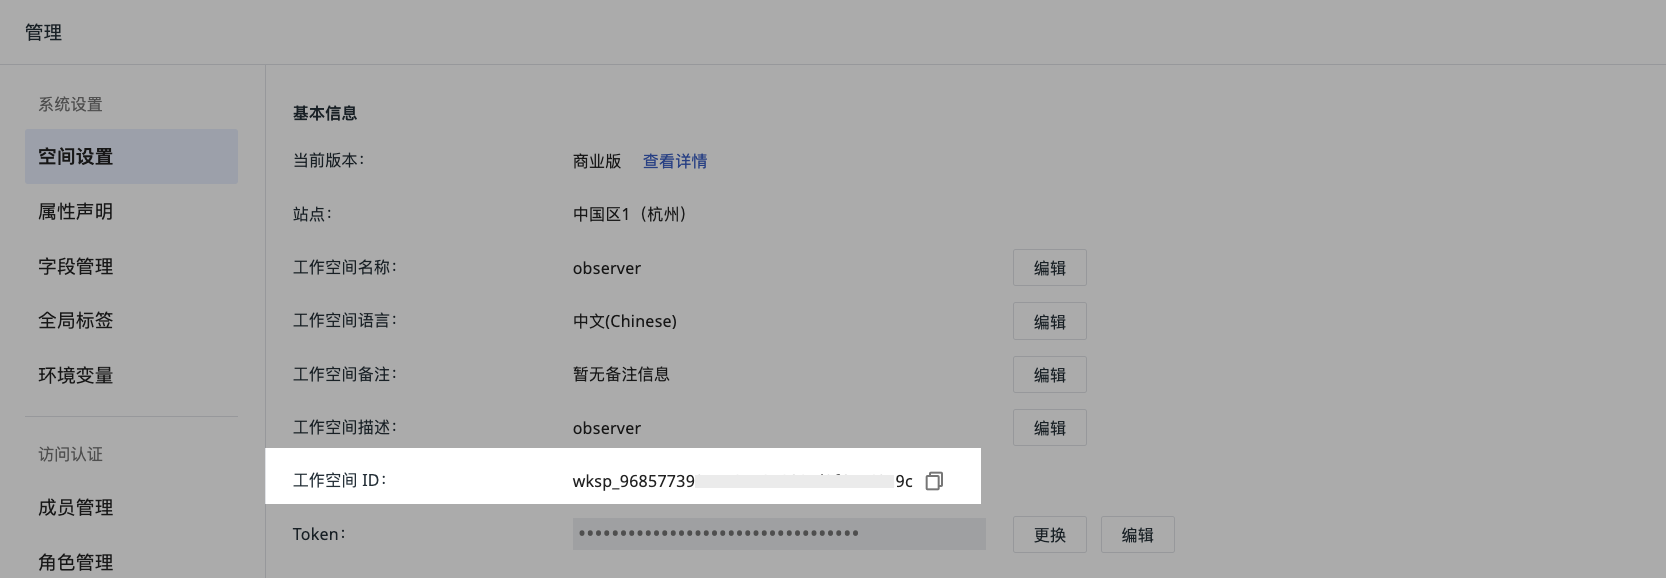
ワークスペース ID の取得方法
管理 > ワークスペース設定 > ワークスペース IDに移動し、コピーをクリックすると、ワークスペース ID を取得できます。
-
現在のサイトへの認可を選択した場合:確認をクリックすると認可が即座に有効になり、相手側は自身のワークスペースの閲覧可能リストでこの認可を確認できます。
-
クロスサイト認可を選択した場合:認可パッケージを生成をクリックすると、システムは
meta json認可パッケージファイルを生成します。このファイルを被認可者に提供し、相手側がインポートして認証に成功すると、認可が正式に有効になります。
データ範囲
Synthetic モニタリング、クラウド請求、ログ、アプリケーションパフォーマンス、メトリクス、基本オブジェクト、リソースカタログ、イベント、ユーザーアクセス、ネットワーク、プロファイリング、LLM を含みます。複数選択が可能です。
-
ログインデックス:選択したデータ範囲にログデータが含まれる場合(「すべて」「ログ」を選択した場合)、引き続き認可して閲覧するインデックスを選択できます。
- ここでのインデックスにはデフォルトインデックスとすべてのログインデックスが含まれます。外部インデックスは含まれません。
-
データ範囲で「メトリクス」を選択した場合、メトリクスの認可範囲を詳細に設定できます。
- デフォルトオプション:システムは「すべて」と表示します。このとき入力欄を空のままにすると、現在のワークスペース内のすべてのメジャーメントが認可されます。
- カスタムフィルター:タグ条件を手動で入力してフィルタリングできます。複数のタグ条件は半角カンマで区切ります。形式は
key:valueです。たとえばhost:server, env:prodと入力すると、これらのタグ条件に一致するメトリクスデータのみが認可されます。
認可パッケージをインポート
認可パッケージをインポートをクリックし、認可元が提供する meta json 認可パッケージファイルをアップロードします。
.jsonファイル形式のみサポートしています。- インポート後、システムは認可元のサイト、ワークスペース、データ範囲を自動的に識別します。
認証に成功すると、現在のワークスペースの閲覧可能リストにその認可レコードが表示されます。
閲覧可能
管理 > ワークスペース間認可 > 閲覧可能に移動します。このページには、他のワークスペースが現在のワークスペースに認可したデータ権限のレコードが表示されます。
- 相手側が現在のサイトへの認可で直接認可した場合、レコードは自動的にリストに表示され、ステータスは有効になります。
- 相手側がクロスサイト認可で認可パッケージを生成した場合、認可パッケージをインポートをクリックし、相手側が提供する
.json認可パッケージファイルをアップロードする必要があります。インポートして認証に成功すると、そのレコードがリストに表示され、ステータスが有効になります。
認可ステータスの理解
認可先または閲覧可能のリストでは、各認可レコードに現在のステータスが表示されます。
| ステータス | 説明 |
|---|---|
| インポート待ち | 認可パッケージは生成済みですが、被認可ワークスペースがまだインポートしていない、または認証が完了していません |
| 有効 | 被認可ワークスペースが認可パッケージをインポートして認証に成功し、認可が正式に有効になっています |
| 無効 | 認可が利用できません。削除、認証失敗、またはバックエンドによる利用不可の判定が含まれます |
認可の管理
認可先または閲覧可能のリストでは、次の操作を実行できます。
- サイトに基づくリストのフィルタリング
- ワークスペース名または ID を入力して検索・特定
- 特定のワークスペースのデータ認可を削除
- 編集ボタンから認可ルールを再編集
- データ認可を追加または削除すると、システムは監査イベントを生成し、該当するワークスペースのオーナーと管理者にメール通知を送信します。
影響範囲
認可ルールを編集または削除する際に、データ範囲またはログインデックスを削減した場合。
確認をクリックすると、右側にスライドウィンドウが表示され、被認可ワークスペースでデータ認可を削除した場合の影響範囲(モニターやデータアクセスの設定名など)が表示されます。
このリストは CSV ファイルとしてエクスポートできます。
ユースケース
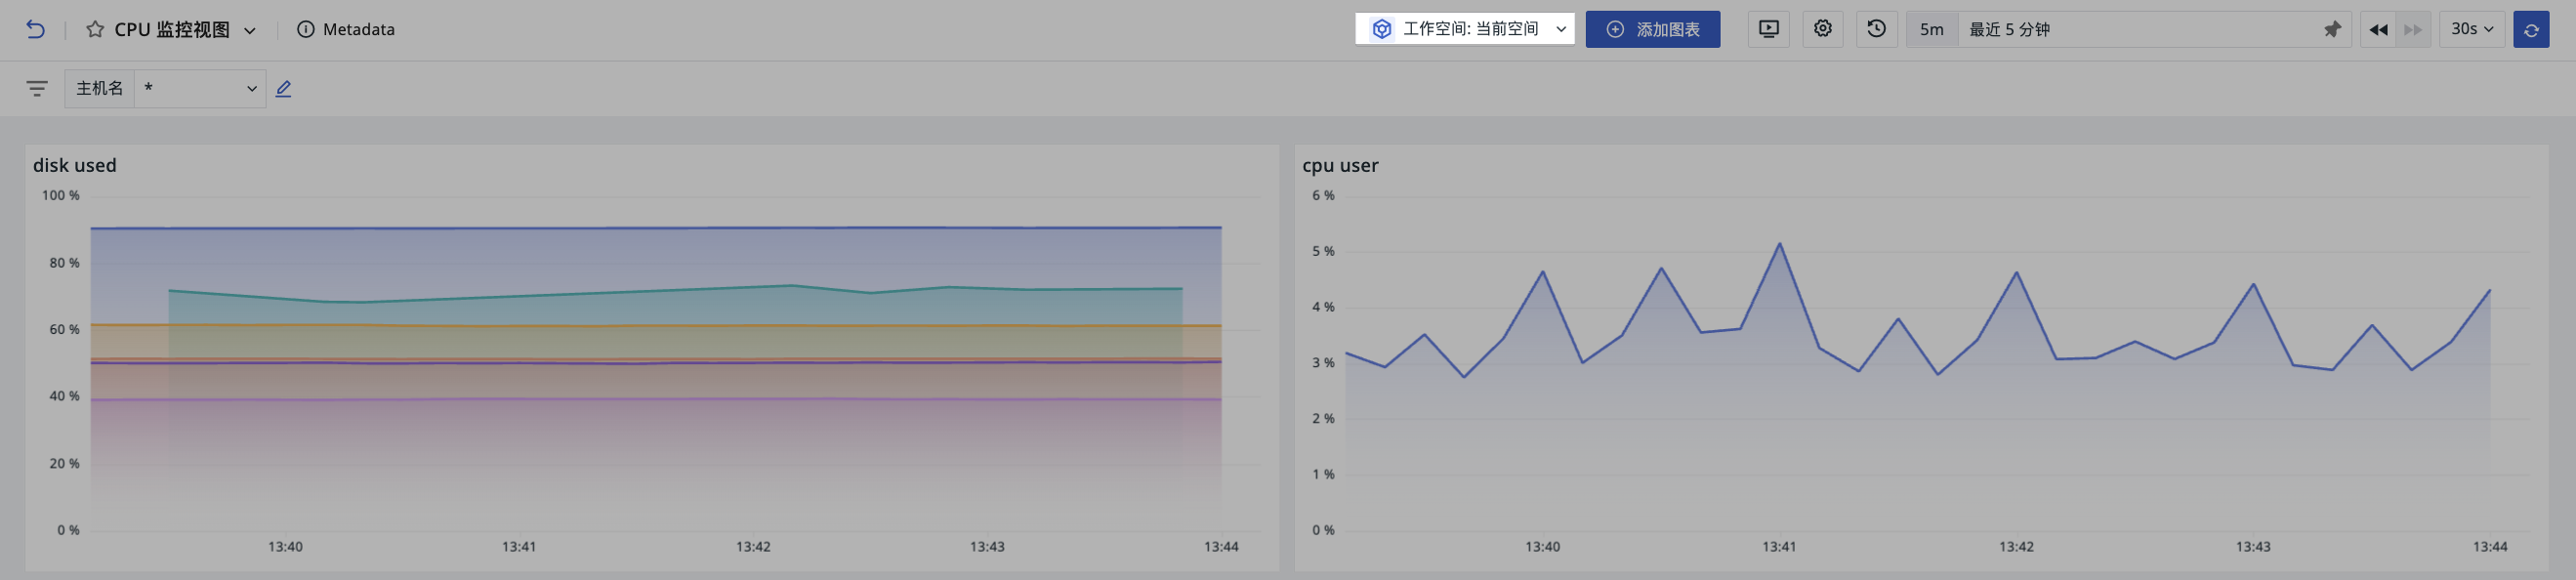
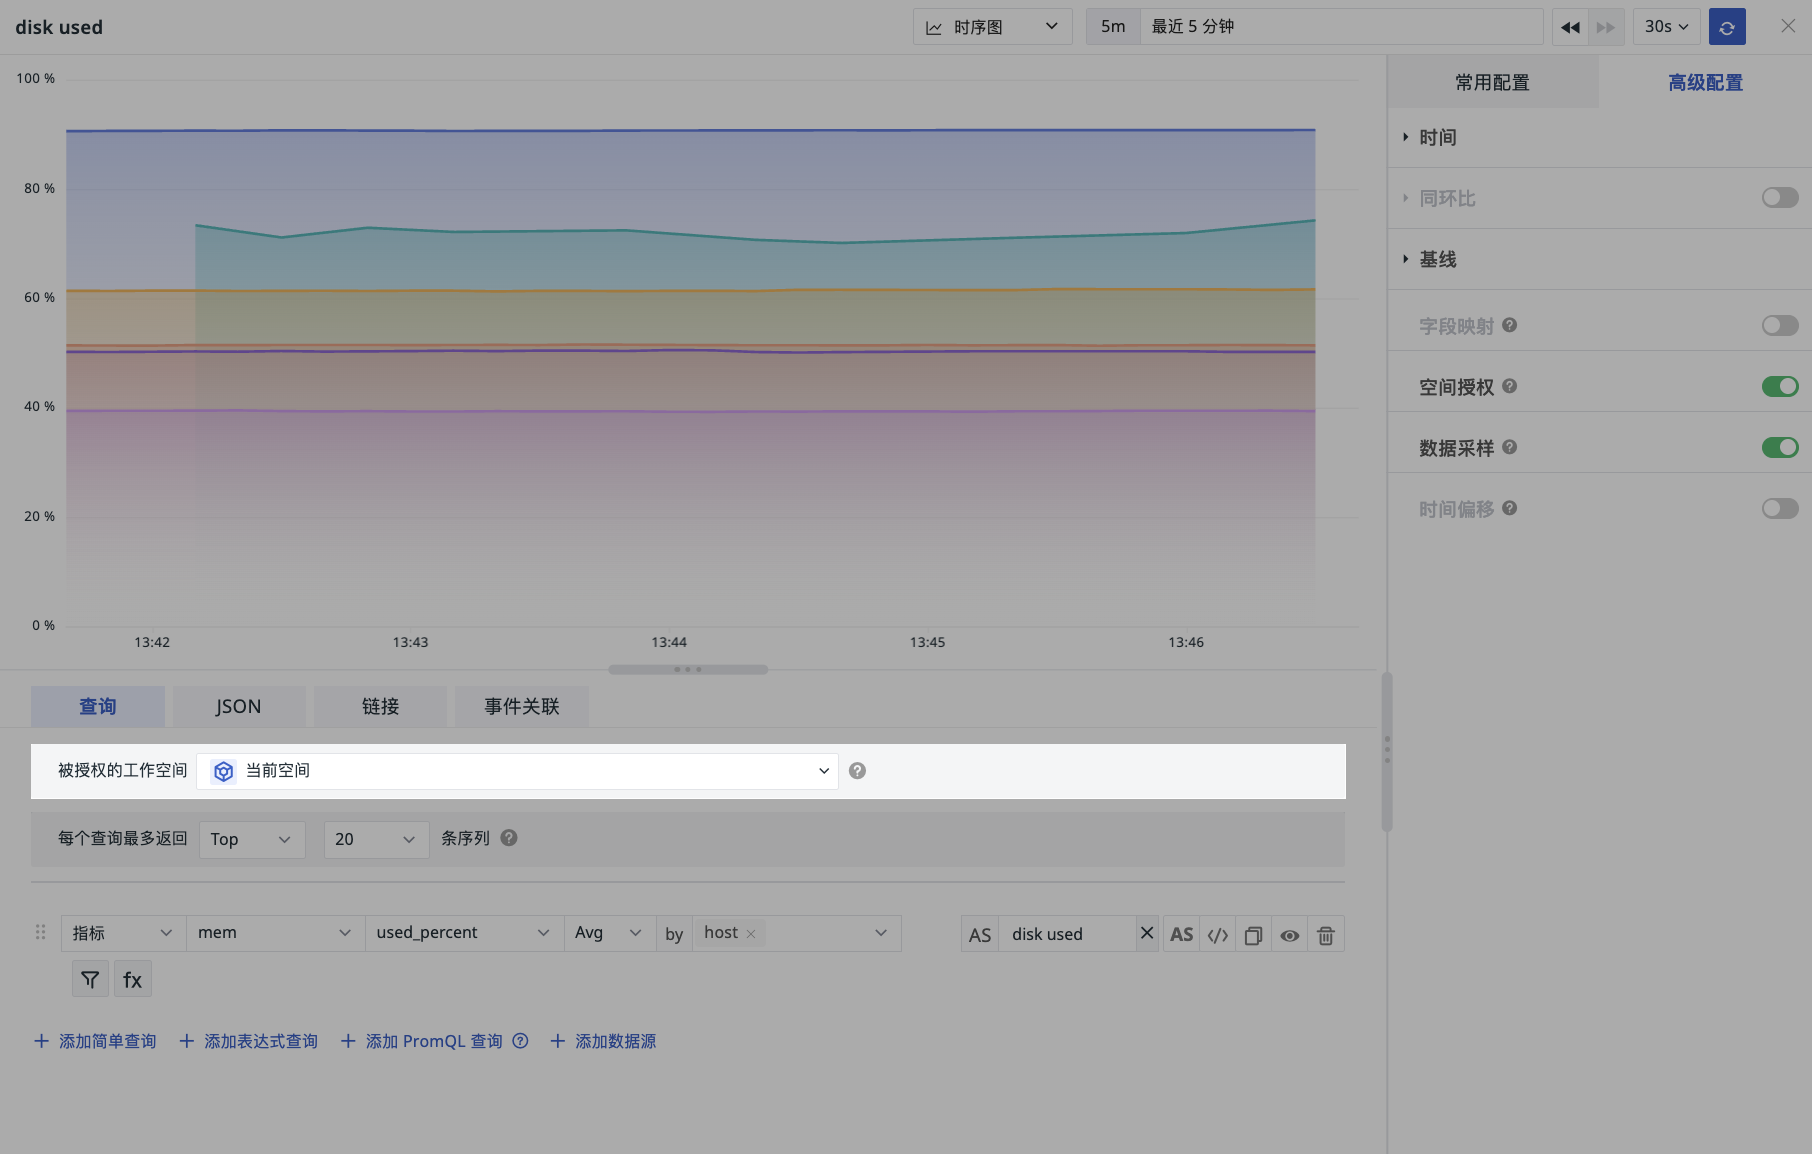
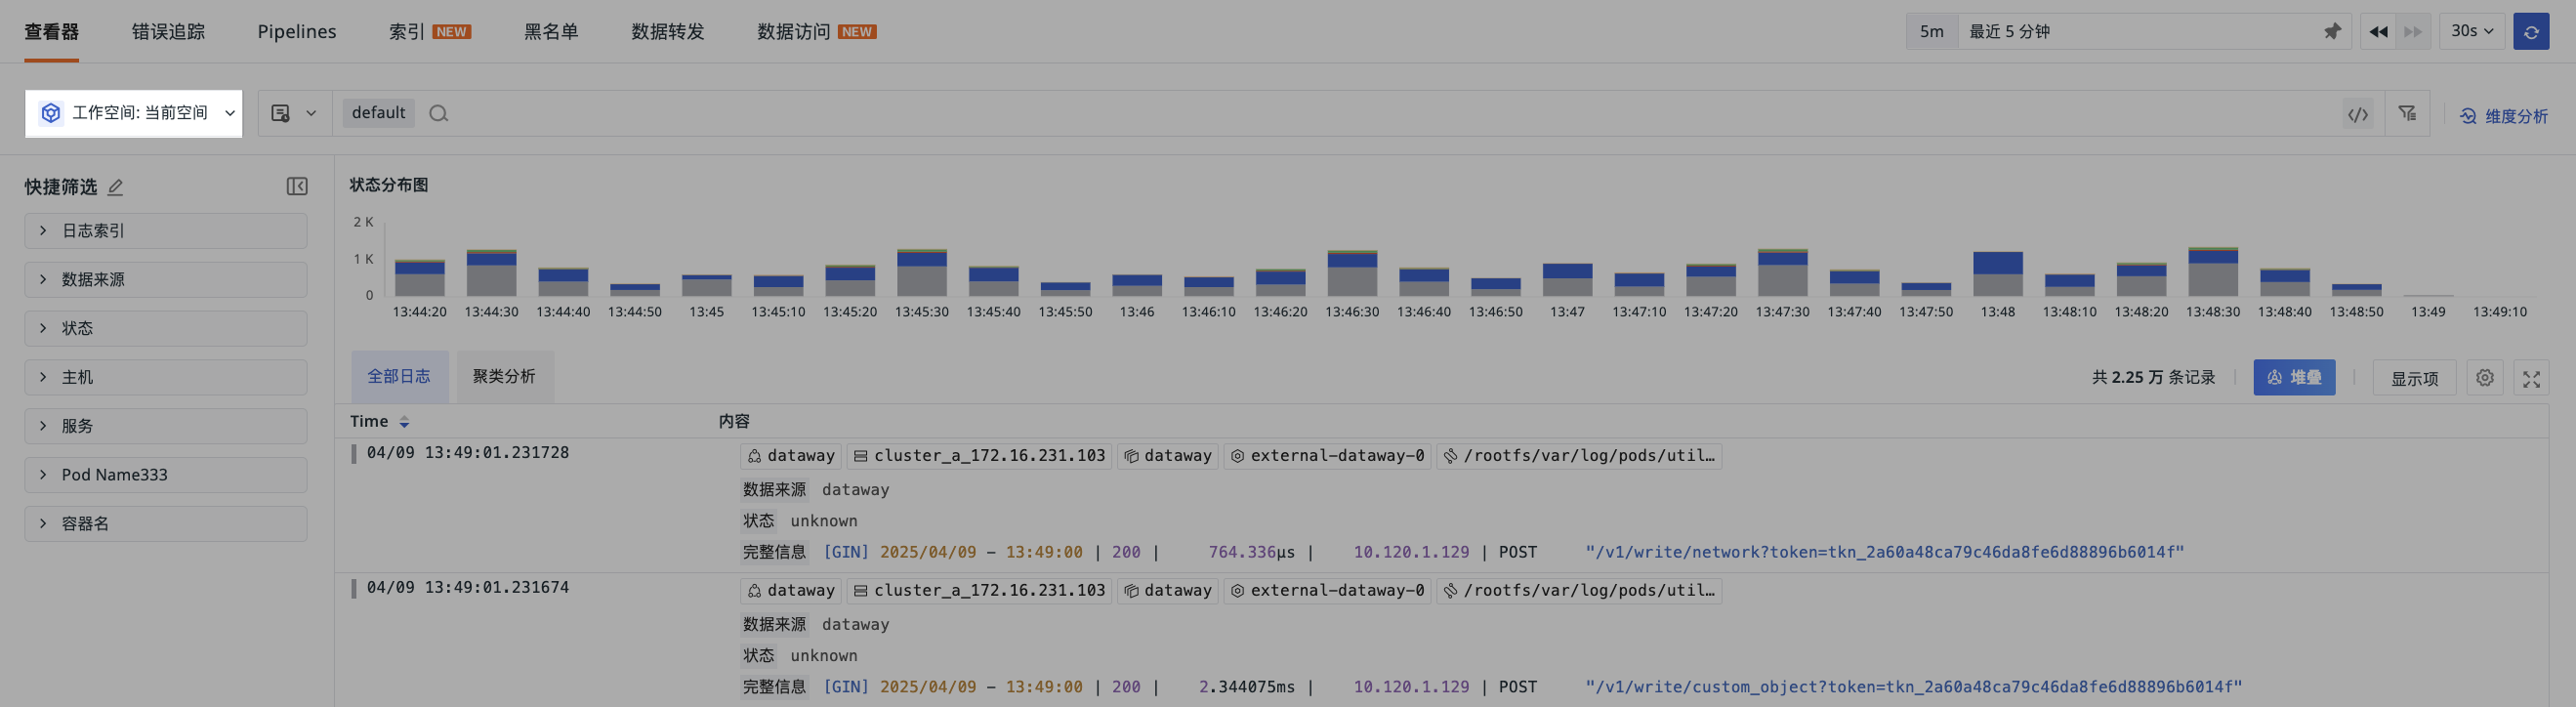
ワークスペース間認可を追加すると、ワークスペース内の次の入口からクロスワークスペースクエリを実行できます。
APM と RUM の同一サイト内クロスワークスペースクエリ
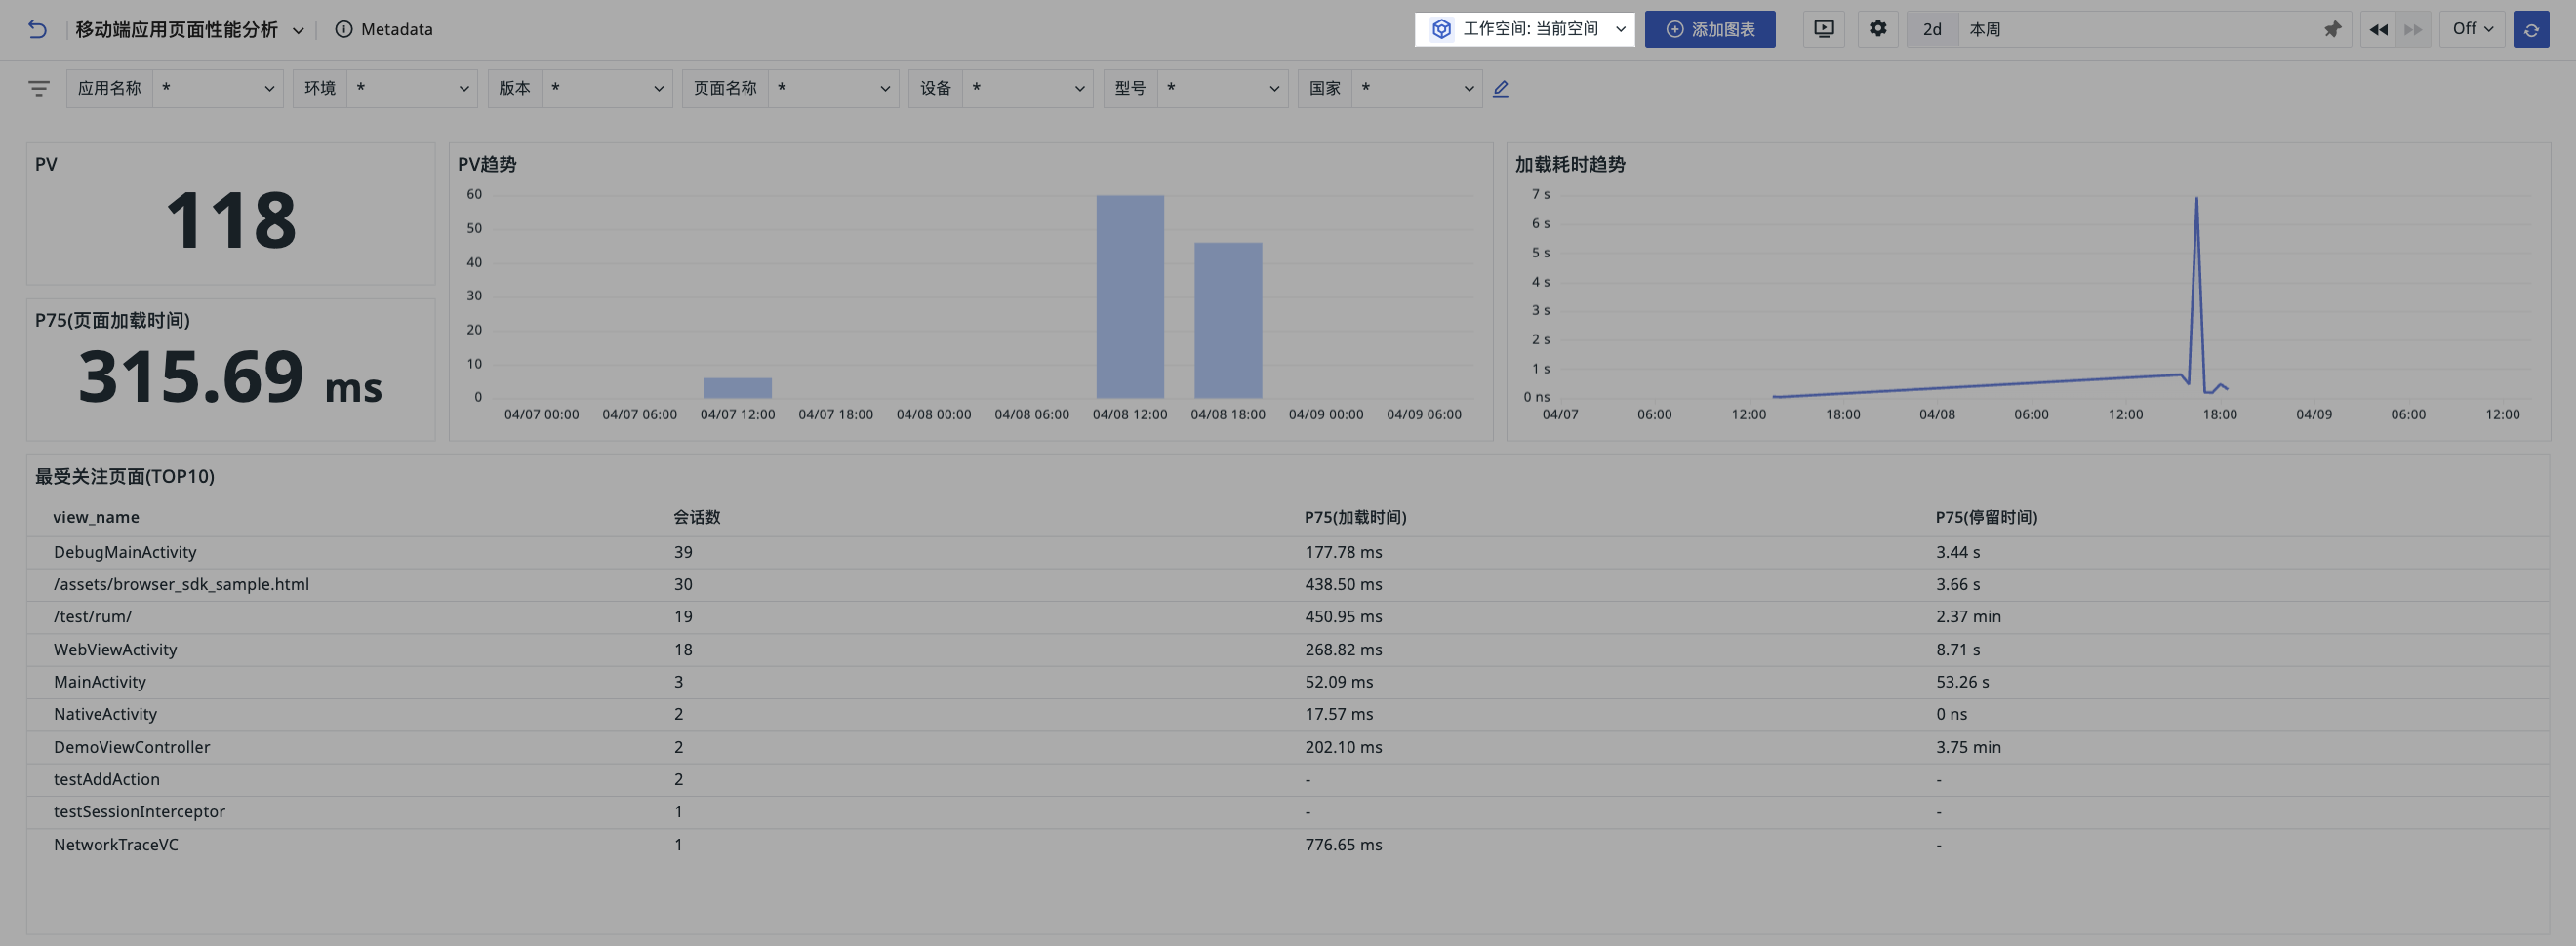
クロスワークスペースクエリをサポートするアプリケーションパフォーマンスモニタリング(APM)およびリアルユーザーモニタリング(RUM)のページでは、上部の「ワークスペース」セレクターから同一サイト内の複数の認可済みワークスペースを選択し、データを統合分析できます。対象のワークスペースは、対応するデータタイプに対して有効な認可を提供している必要があり、クエリは機能権限とデータアクセスルールにも従います。
- ワークスペースセレクターを開き、クエリ対象のサイトおよびワークスペースを選択します。
- ページが提供するサービスまたはアプリケーションのフィルター条件に従って分析対象を特定します。
- リストまたはチャートを確認し、特定のレコードをクリックしてそのソースワークスペースの詳細に移動します。
1回のクエリには1つのサイトのみを含めることができます。別のサイトのワークスペースを選択し直すと、元のサイトの選択はクリアされます。すべての選択をクリアすると、現在のワークスペースのクエリに戻ります。異なるワークスペース内の同名のサービスや同名のアプリケーションは個別に表示され、名前やアプリケーション ID だけで同一のオブジェクトと判断することはできません。
| ページ | クエリ範囲 |
|---|---|
| APM のサービスパフォーマンス、トレース、エラー追跡、プロファイリングおよび関連チャート | 選択したワークスペース範囲でクエリし、特定のサービスまたはレコードを開いた後はそのソースワークスペースの詳細を表示します |
| RUM のアプリケーション一覧、エクスプローラーおよび分析ダッシュボード | 選択したワークスペースおよびアプリケーション範囲でクエリします。同じアプリケーション ID でも、異なるワークスペースでは独立したアプリケーションとして扱われます |
| RUM ヒートマップとファネル | 選択したワークスペースから候補アプリケーションを取得し、一度に1つのアプリケーションとそのソースワークスペースのデータのみを分析します |
クロスワークスペース読み取り専用
複数のワークスペースを選択するか、現在ログインしているワークスペース以外を1つだけ選択すると、ページはクロスワークスペース読み取り専用状態になります。データの表示、フィルタリング、ドリルダウン、およびページがサポートする方法でのエクスポートは可能ですが、クロスワークスペースでの設定変更はできません。対象は次のとおりです。
- APM のサービス設定、お気に入り、モニタリング設定、チーム関係
- RUM のアプリケーション設定、SourceMap、ダッシュボードの紐付け、データアクセスルール
- スナップショットの追加、編集、削除
設定を変更する必要がある場合は、対象が属するワークスペースに移動し、現在のワークスペースのみを選択してから、元のロール権限に従って操作してください。
クエリの制限と異常時の処理
- ES デプロイでは単一選択のままです。無料版、共有ページ、およびクロスワークスペース認可の入口がないページでは、従来の制限が適用されます。
- いずれかの対象ワークスペースのクエリまたは認証に失敗した場合、この結合クエリは他のワークスペースの部分的な結果で完全な結果を代替することはありません。ページの案内に従って認可を処理するか、再試行してください。
- レコードのソースワークスペースを特定できない場合、詳細またはセッションリプレイの入口は使用できません。更新してから再試行してください。
- 複数のワークスペースに同名で型の異なるフィールドが存在する場合、そのフィールドで直接並べ替えや集計はできません。ページの案内に従って型の競合を処理してください。
- クロスワークスペースの CSV エクスポートにはワークスペース名とワークスペース UUID が含まれ、結果のソースを区別できます。
Agent による認可済みデータのクエリ
データ認可が完了すると、現在のワークスペースの Agent タスクで対象ワークスペース、分析対象、時間範囲を指定し、Agent に認可済みデータのクエリと分析を実行させることができます。クエリはデータタイプやログインデックスなどの認可範囲によって引き続き制限され、1回の結合クエリには同一の対象サイト内のワークスペースのみが含まれます。
データクエリの認可は、対象ワークスペースの設定変更権限を付与するものではなく、Agent 間の呼び出し関係を確立するものでもありません。対象 Agent の専門的な機能やツールが必要な場合は、別途 A2A 呼び出し認可を設定する必要があります。2つの方式の違いについてはクロスワークスペースクエリと A2A:どちらを選ぶかを、質問例については他のワークスペースのデータをクエリするを参照してください。
その他のクエリ入口