외부 ID를 사용한 AWS 권한 부여
-
권한 부여를 위해 이동을 클릭하여 콘솔에 접속하세요.
-
IAM 선택
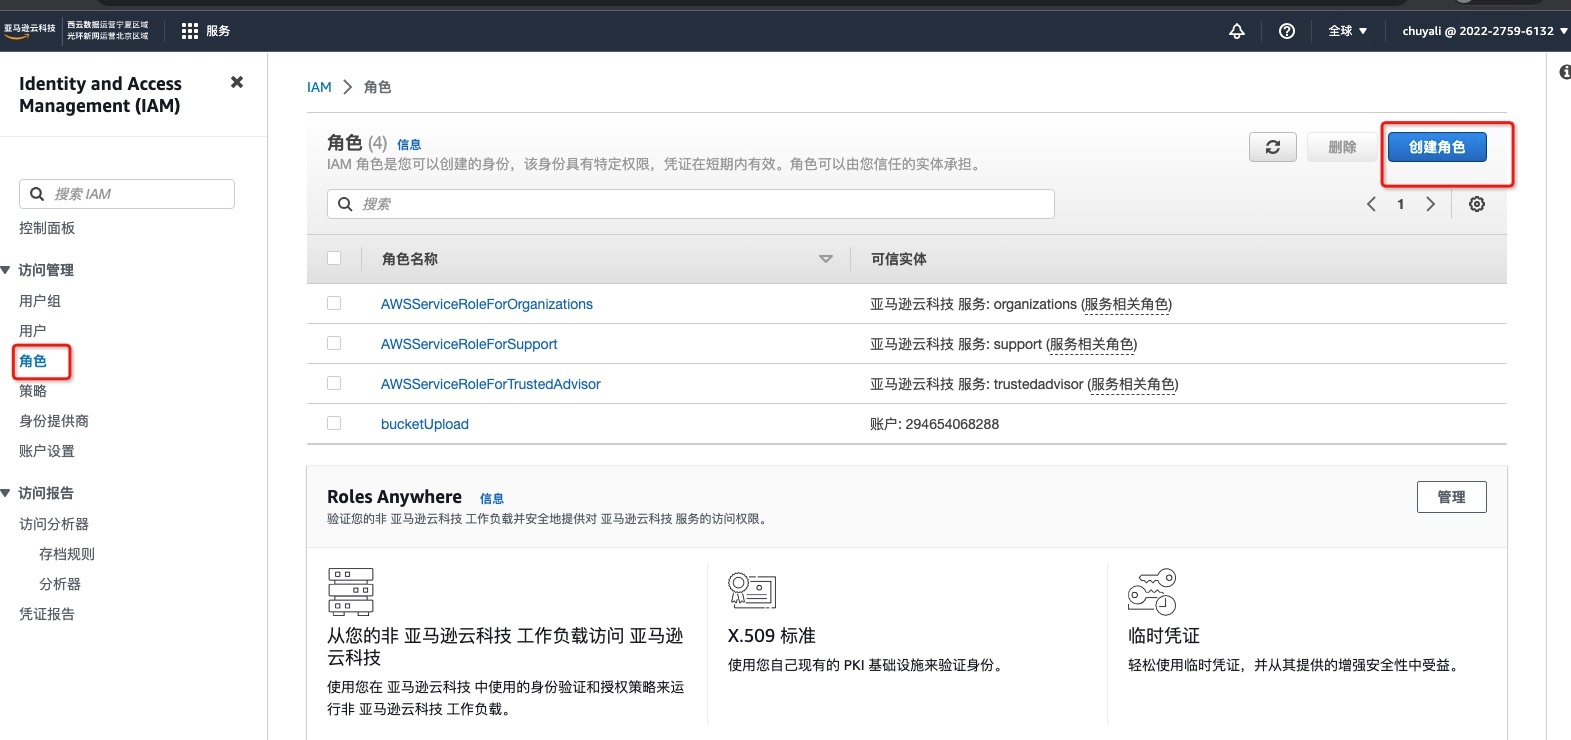
2.1 왼쪽 메뉴에서 역할을 선택하고 역할 생성을 클릭합니다.
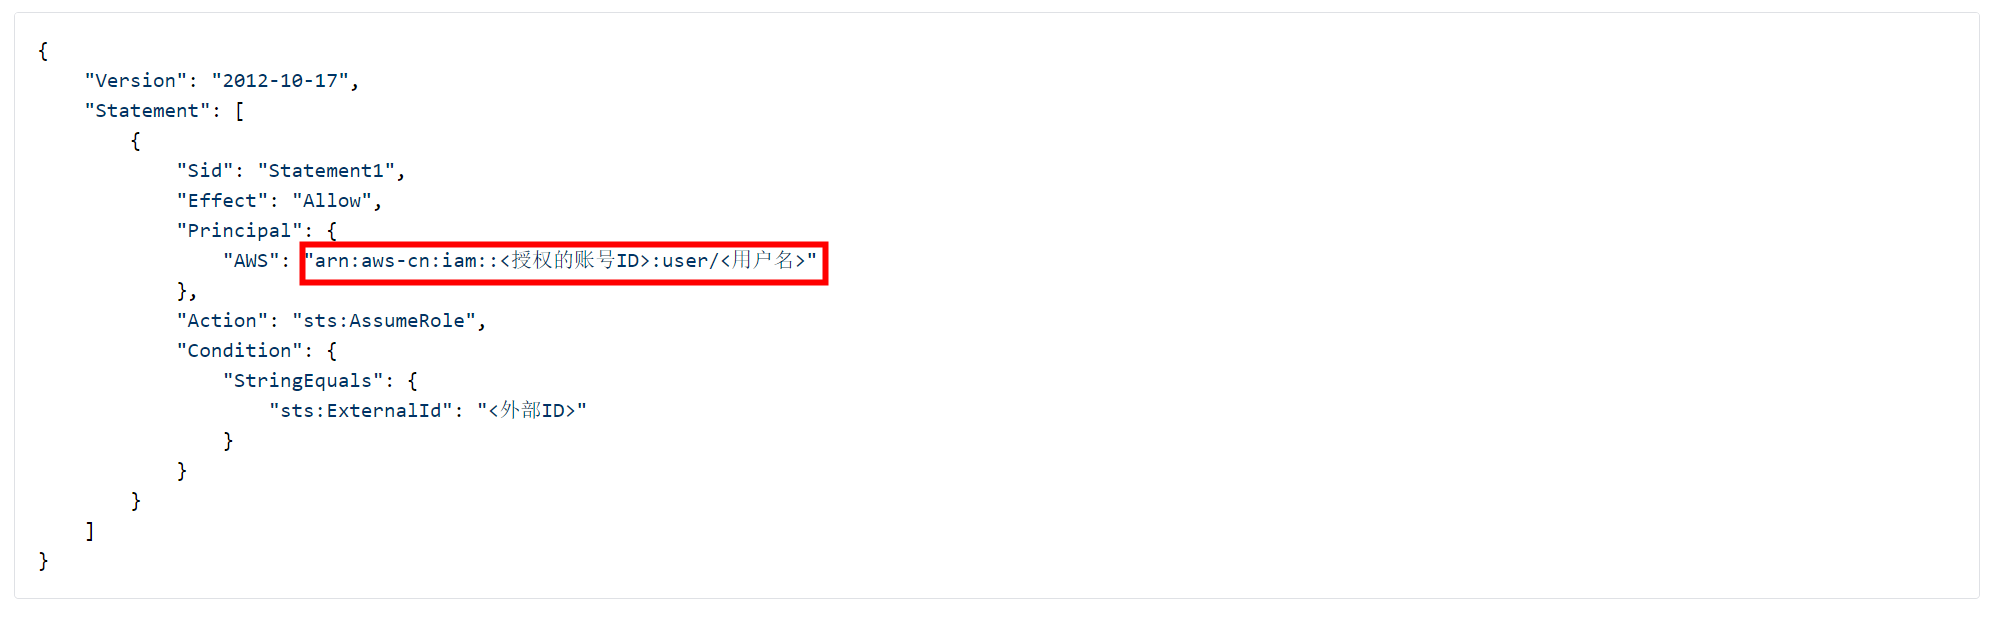
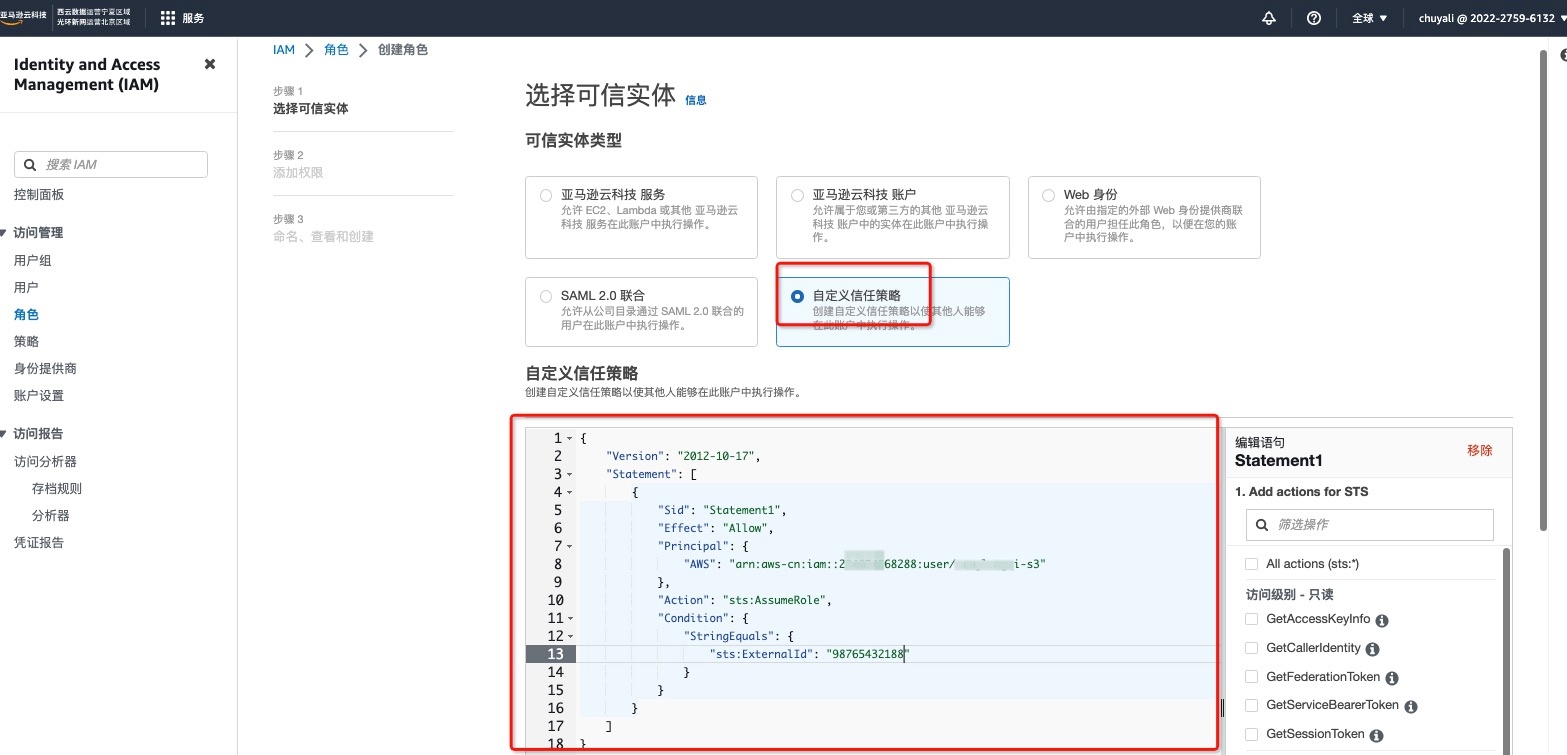
2.2 1단계 > 신뢰할 수 있는 엔터티 선택에서 사용자 지정 신뢰 정책을 선택합니다.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "Statement1",
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws-cn:iam::<권한을 부여할 계정 ID>:user/<사용자 이름>"
            },
            "Action": "sts:AssumeRole",
            "Condition": {
                "StringEquals": {
                    "sts:ExternalId": "<외부 ID>"
                }
            }
        }
    ]
}
Warning
사용자 지정 신뢰 정책을 구성할 때는 Guance의 AWS ID 및 사용자 이름 정보를 입력해야 합니다.
2.3 다음을 클릭하고, 2단계 > 권한 추가에서 정책 생성을 클릭합니다.
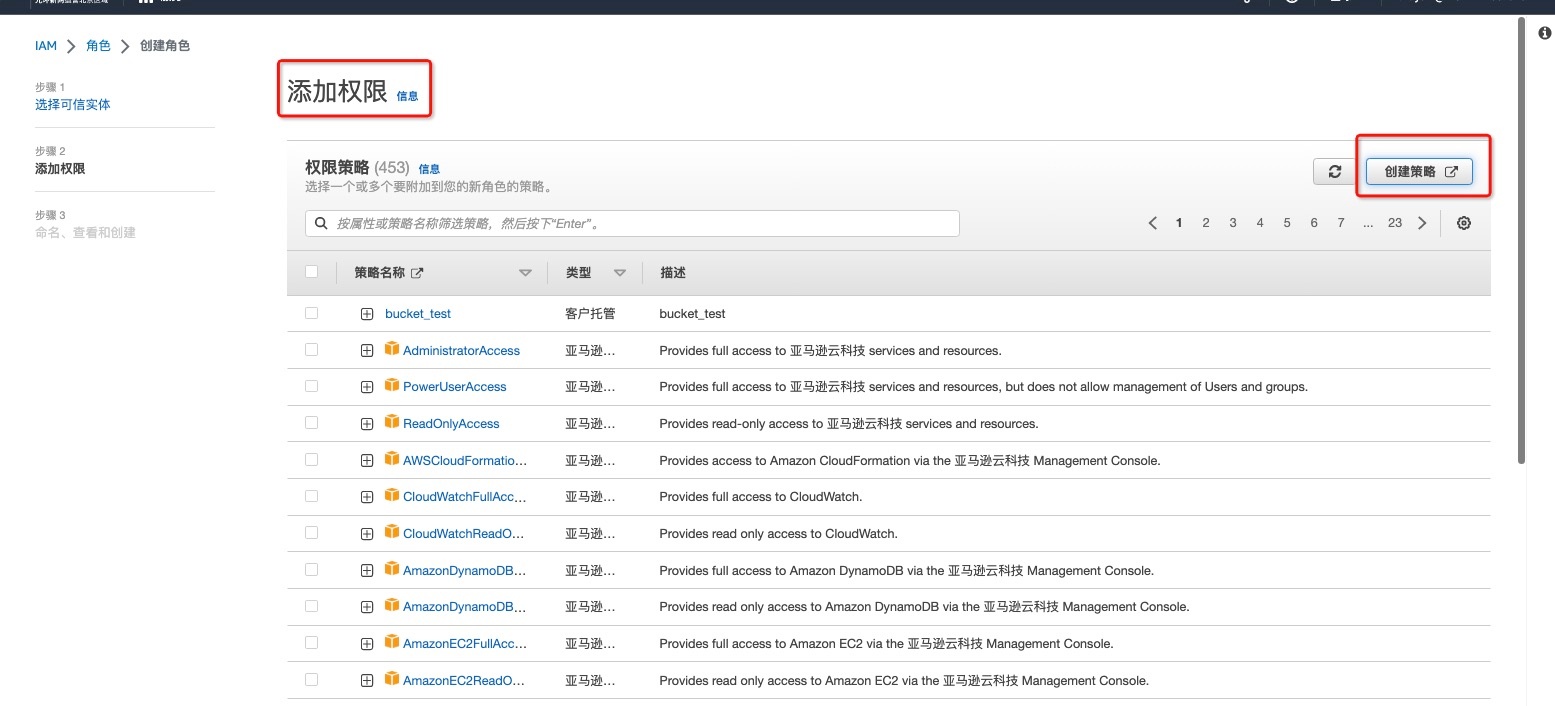
2.3.1 정책 생성 > 권한 지정 > 정책 편집기에서 다음 내용을 입력합니다.
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "Statement1",
            "Effect": "Allow",
            "Action": [
                "s3:PutObject",
                "s3:GetObject",
                "s3:ListBucket"
            ],
            "Resource": [
                "arn:aws-cn:s3:::<bucket name>",
                "arn:aws-cn:s3:::<bucket name>/*"
            ]
        }
    ]
}
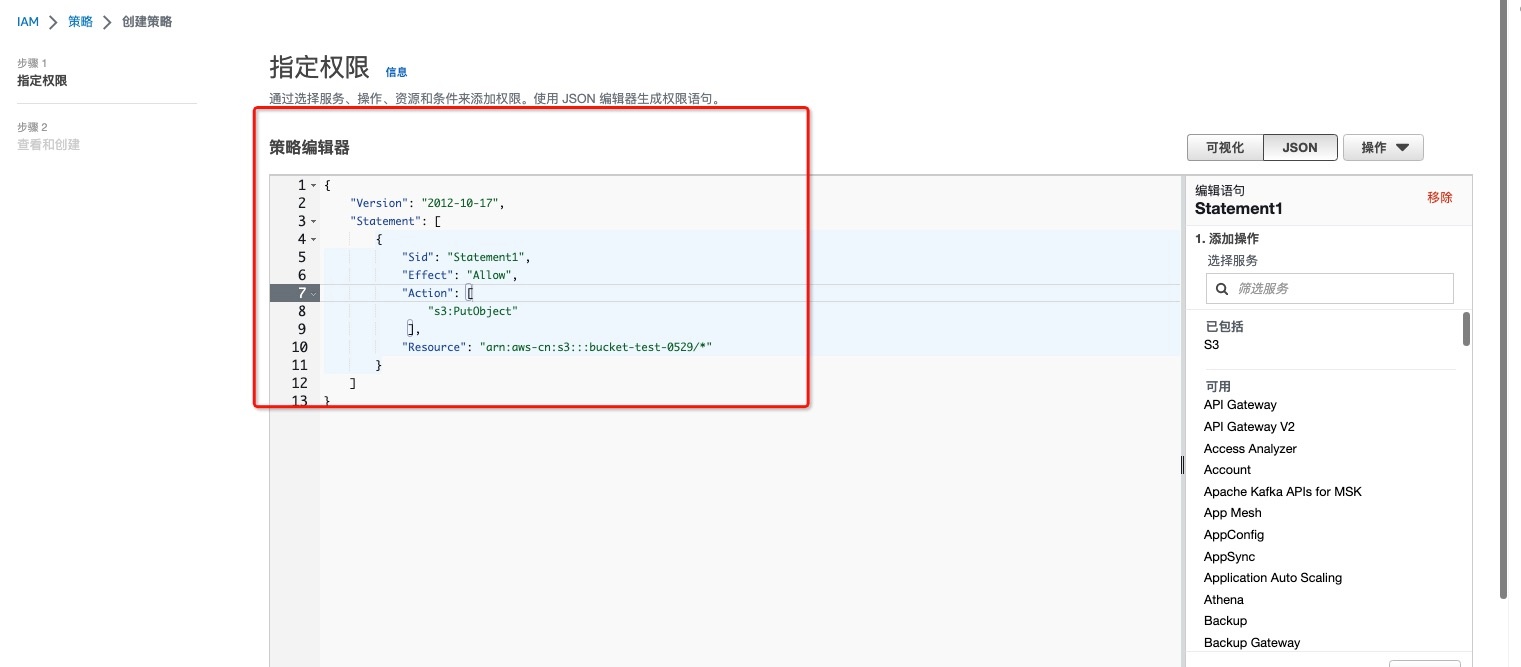
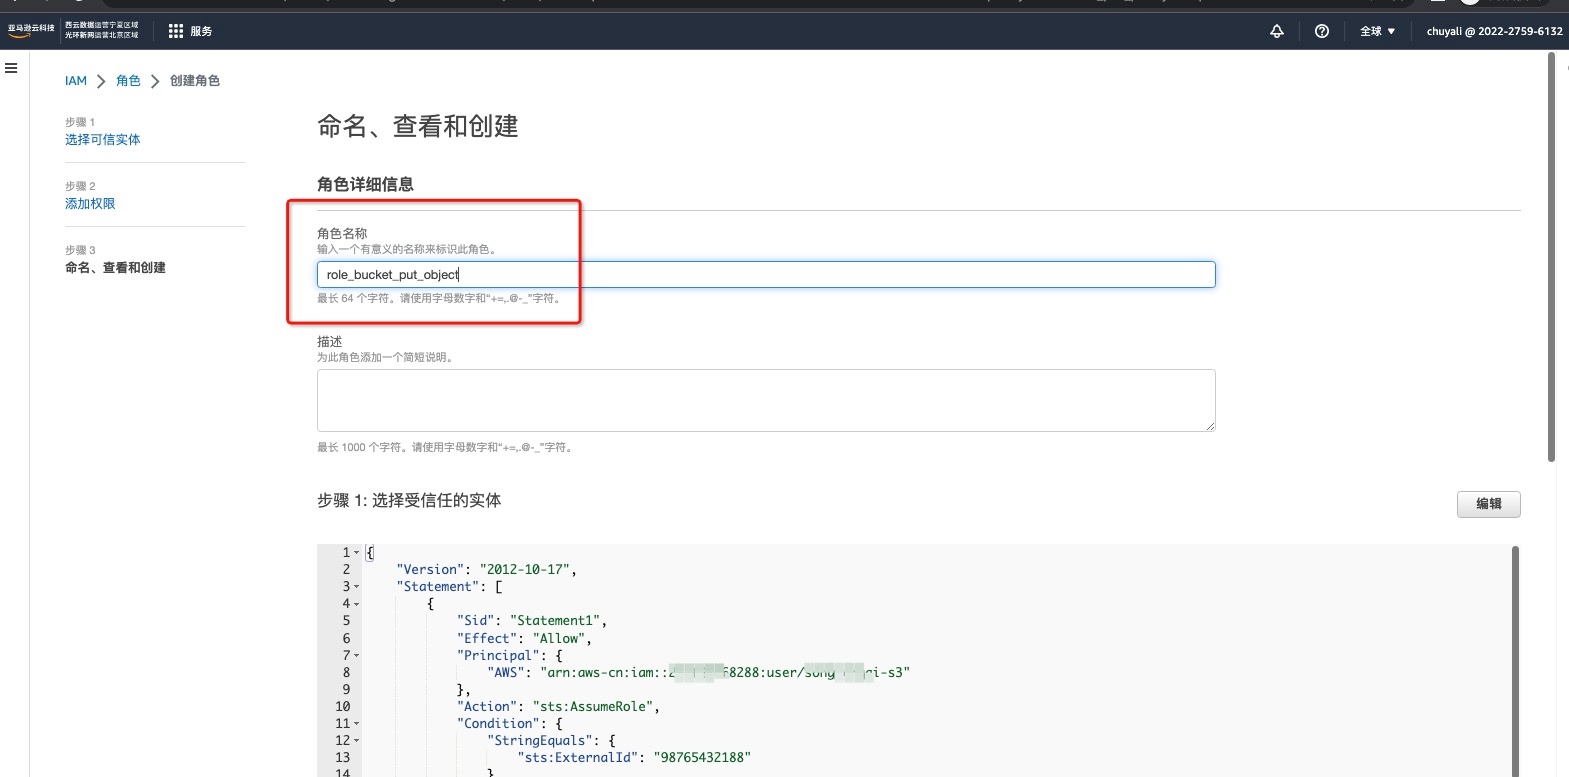
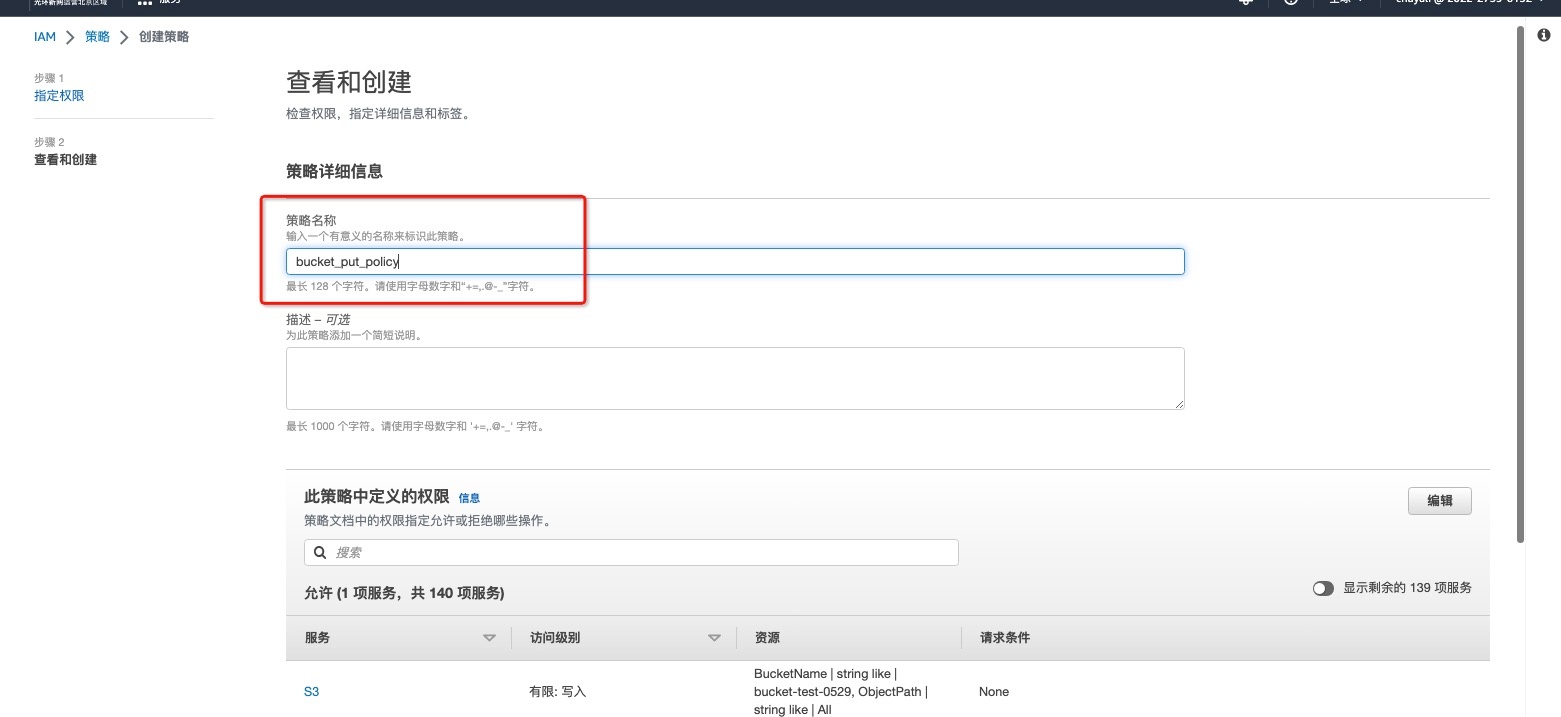
2.3.2 검토 및 생성 > 정책 세부 정보 > 정책 이름에서 이 정책을 식별할 이름을 입력하고 권한을 저장합니다.
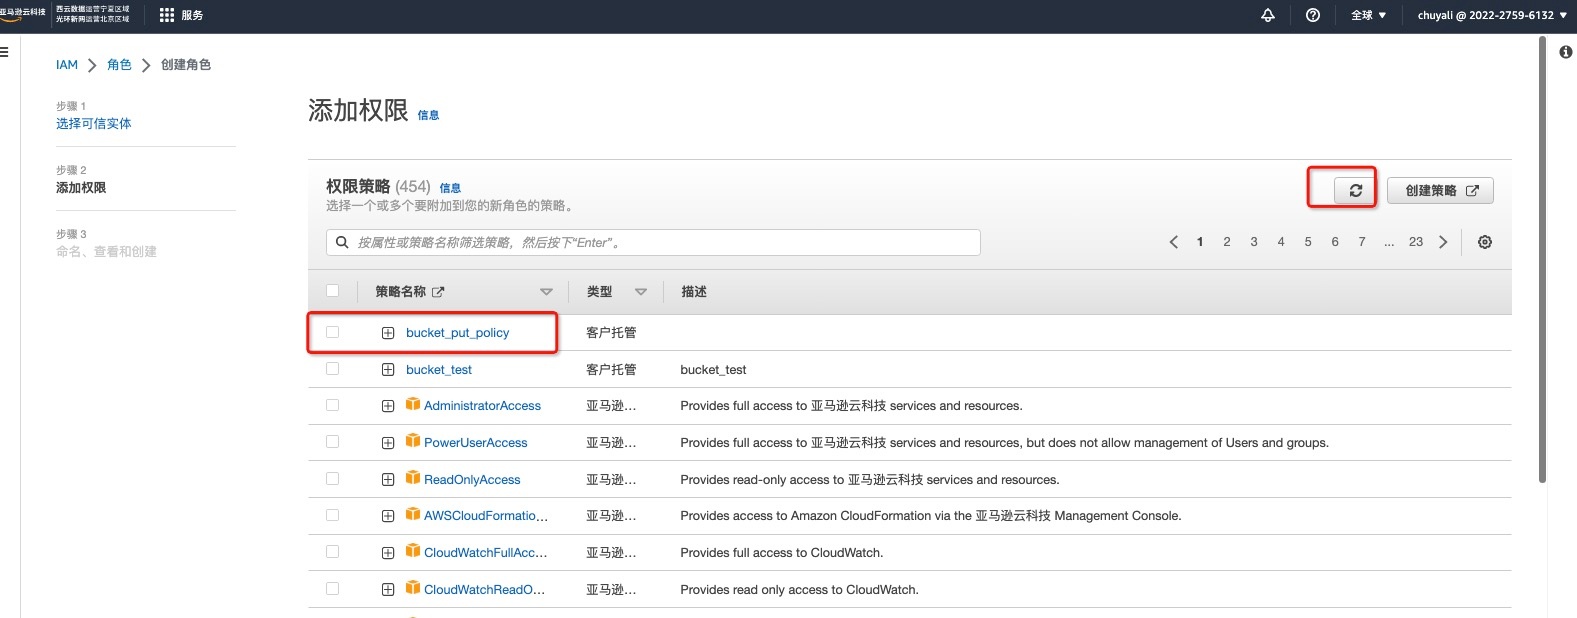
2.4 역할 생성 인터페이스로 돌아와서 을 클릭하면 이전 단계에서 생성한 권한이 나타납니다. 해당 권한을 선택합니다.
2.5 3단계 > 이름 지정, 검토 및 생성 > 역할 세부 이름 > 역할 이름으로 이동하여 이 역할을 식별할 역할 이름을 입력하고 역할 생성을 클릭하면 권한 부여가 완료됩니다. 여기서 입력한 역할 이름이 AWS S3 > 역할 권한 부여 > 아카이브 정보 입력에서 선택하는 AWS 역할 이름입니다.