SAML
本文介绍如何在观测云工作空间配置基于 SAML 2.0 协议的单点登录(SSO)。
前置准备
在开始配置前,请确保您已准备好:
| 准备项 | 说明 |
|---|---|
| IdP 管理员权限 | 需要在企业身份提供商(如 Azure AD、Okta、OneAuth、Keycloak 等)中创建 SAML 应用 |
| 元数据 XML 文件 | 从 IdP 导出的 SAML 元数据文档,包含登录地址、公钥证书等关键信息 |
| 企业邮箱域名 | 用于识别 SSO 用户的邮箱后缀,如 example.com |
配置步骤
第一步:进入配置页面
- 进入管理 > 成员管理 > SSO 管理 > 用户 SSO;
- 选择 SAML 访问类型;
- 点击添加身份提供商。
第二步:填写基础信息
- 身份提供商:提供身份管理服务的平台,用于管理用户身份和认证信息。在此处定义名称(❗️该自定义显示名称,将作为 IdP 别名呈现在登录选择界面。建议填写易于识别的名称,如
公司 Azure AD); - 元数据文档:上传 IdP 提供的 XML 格式元数据文件,系统将自动解析登录地址、公钥等信息;
- 备注:自定义描述信息,用于记录该身份提供商的相关说明;
第三步:配置字段映射
配置 IdP 返回的用户属性与观测云账号信息之间的映射关系。
| 映射字段 | 是否必填 | 说明 |
|---|---|---|
| 用户名 | 必填 | 填写 IdP 返回的用户名属性名称,用于获取用户名称 |
| 邮件 | 必填 | 填写 IdP 返回的邮箱属性名称,用于获取用户邮箱 |
| 手机号 | 选填 | 填写 IdP 返回的手机号属性名称,用于在账号尚未设置手机号时补充号码 |
映射值应填写 IdP 返回的属性名称,而不是您的实际姓名、邮箱地址或手机号。请根据 IdP 的实际返回内容配置。
手机号写入规则
SAML 登录时,按以下规则处理账号手机号:
| 账号手机号 | IdP 返回情况 | 处理方式 |
|---|---|---|
| 已设置 | 返回或未返回手机号 | 保留账号已有号码,不覆盖、不清空 |
| 未设置 | 通过手机号映射获取到号码 | 将 IdP 返回的号码写入账号 |
| 未设置 | 未返回手机号 | 不写入手机号,不影响登录 |
SSO 用户也可在账号设置中自行设置或修改手机号。账号保存号码后,后续 SAML 登录不会覆盖或清空该号码。
语音电话(IVR)通知使用账号中保存的手机号拨打电话。IdP 未返回手机号且账号也未设置号码时,用户可正常登录,但需先补充手机号才能接收语音通知。
第四步:登录控制
- 访问限制:填写企业邮箱域名(如
example.com),系统将校验登录邮箱后缀是否匹配。首次登录的邮箱可自动创建工作空间成员账号; -
角色授权:为首次登录的 SSO 用户分配默认角色(管理员/标准成员/只读成员)。非首次登录用户不受影响;
- 若工作空间内启用 SAML 映射,系统将优先按映射规则分配角色,此处配置的默认角色仅对未匹配映射规则的用户生效。
-
会话保持:设置 SSO 登录会话的无操作保持时间和最大保持时间。
会话保持
为通过 SSO 登录的企业成员设置统一的登录保持时间。
| 配置项 | 范围 | 默认值 | 说明 |
|---|---|---|---|
| 无操作登录会话保持时间 | 180~1440 分钟 | 180 分钟 | 用户无操作后自动退出的时间 |
| 登录会话最大保持时间 | 0~7 天 | 7 天 | 无论是否有操作,达到此时长后强制退出。0 表示永不超时 |
修改会话保持时间后,已登录成员保持原有设置,新登录成员按最新设置生效。
举例说明
更新 SSO 登录保持时间后:
- 已登录的成员:其登录会话过期时间保持不变。
- 新登录的成员:按照最新的登录保持时间设置生效。
例如:
- 初始配置 SSO 时,无操作会话过期时间为 30 分钟。成员 A 此时登录后,其无操作会话过期时间为 30 分钟。
- 管理员随后将无操作会话过期时间更新为 60 分钟。成员 A 的无操作会话过期时间仍为 30 分钟,而在此之后登录的成员 B,其无操作会话过期时间将为 60 分钟,依此类推。
第五步:获取 SP 配置信息
身份提供商添加成功后,在编辑页面下滑至服务提供商详情区域,获取观测云作为 SP(服务提供商)的配置信息:

| 字段 | 说明 |
|---|---|
| 登录地址 | 观测云 SSO 登录入口,每个地址仅限访问一个工作空间。格式为 https://<auth-domain>/saml/login/sso_<id> |
| Metadata | 观测云 SP 元数据文件,可下载后导入 IdP |
| Entity ID | 观测云 SP 唯一标识符,需在 IdP 中配置,通常为 http://<auth-domain>/saml/metadata.xml |
| 断言地址 | IdP 登录成功后向观测云提交 SAML 断言的地址(ACS URL),格式为 https://<auth-domain>/saml/assertion/sso_<id> |
第六步:在 IdP 中配置 SP 信息
根据第五步获取的信息,在您的 IdP 中完成以下配置:
- Entity ID:填入观测云提供的 Entity ID;
- ACS URL(断言地址):填入观测云提供的断言地址;
- Name ID 格式:确保 IdP 返回用户邮箱(EmailAddress 格式);
- 签名证书:上传观测云元数据中的证书(如需要)。
常用 IdP 配置参考
用户登录验证
- 打开 SSO 登录页面,输入完整的企业邮箱地址;
- 选择该账号对应的身份提供商,按企业认证页面的要求完成登录;
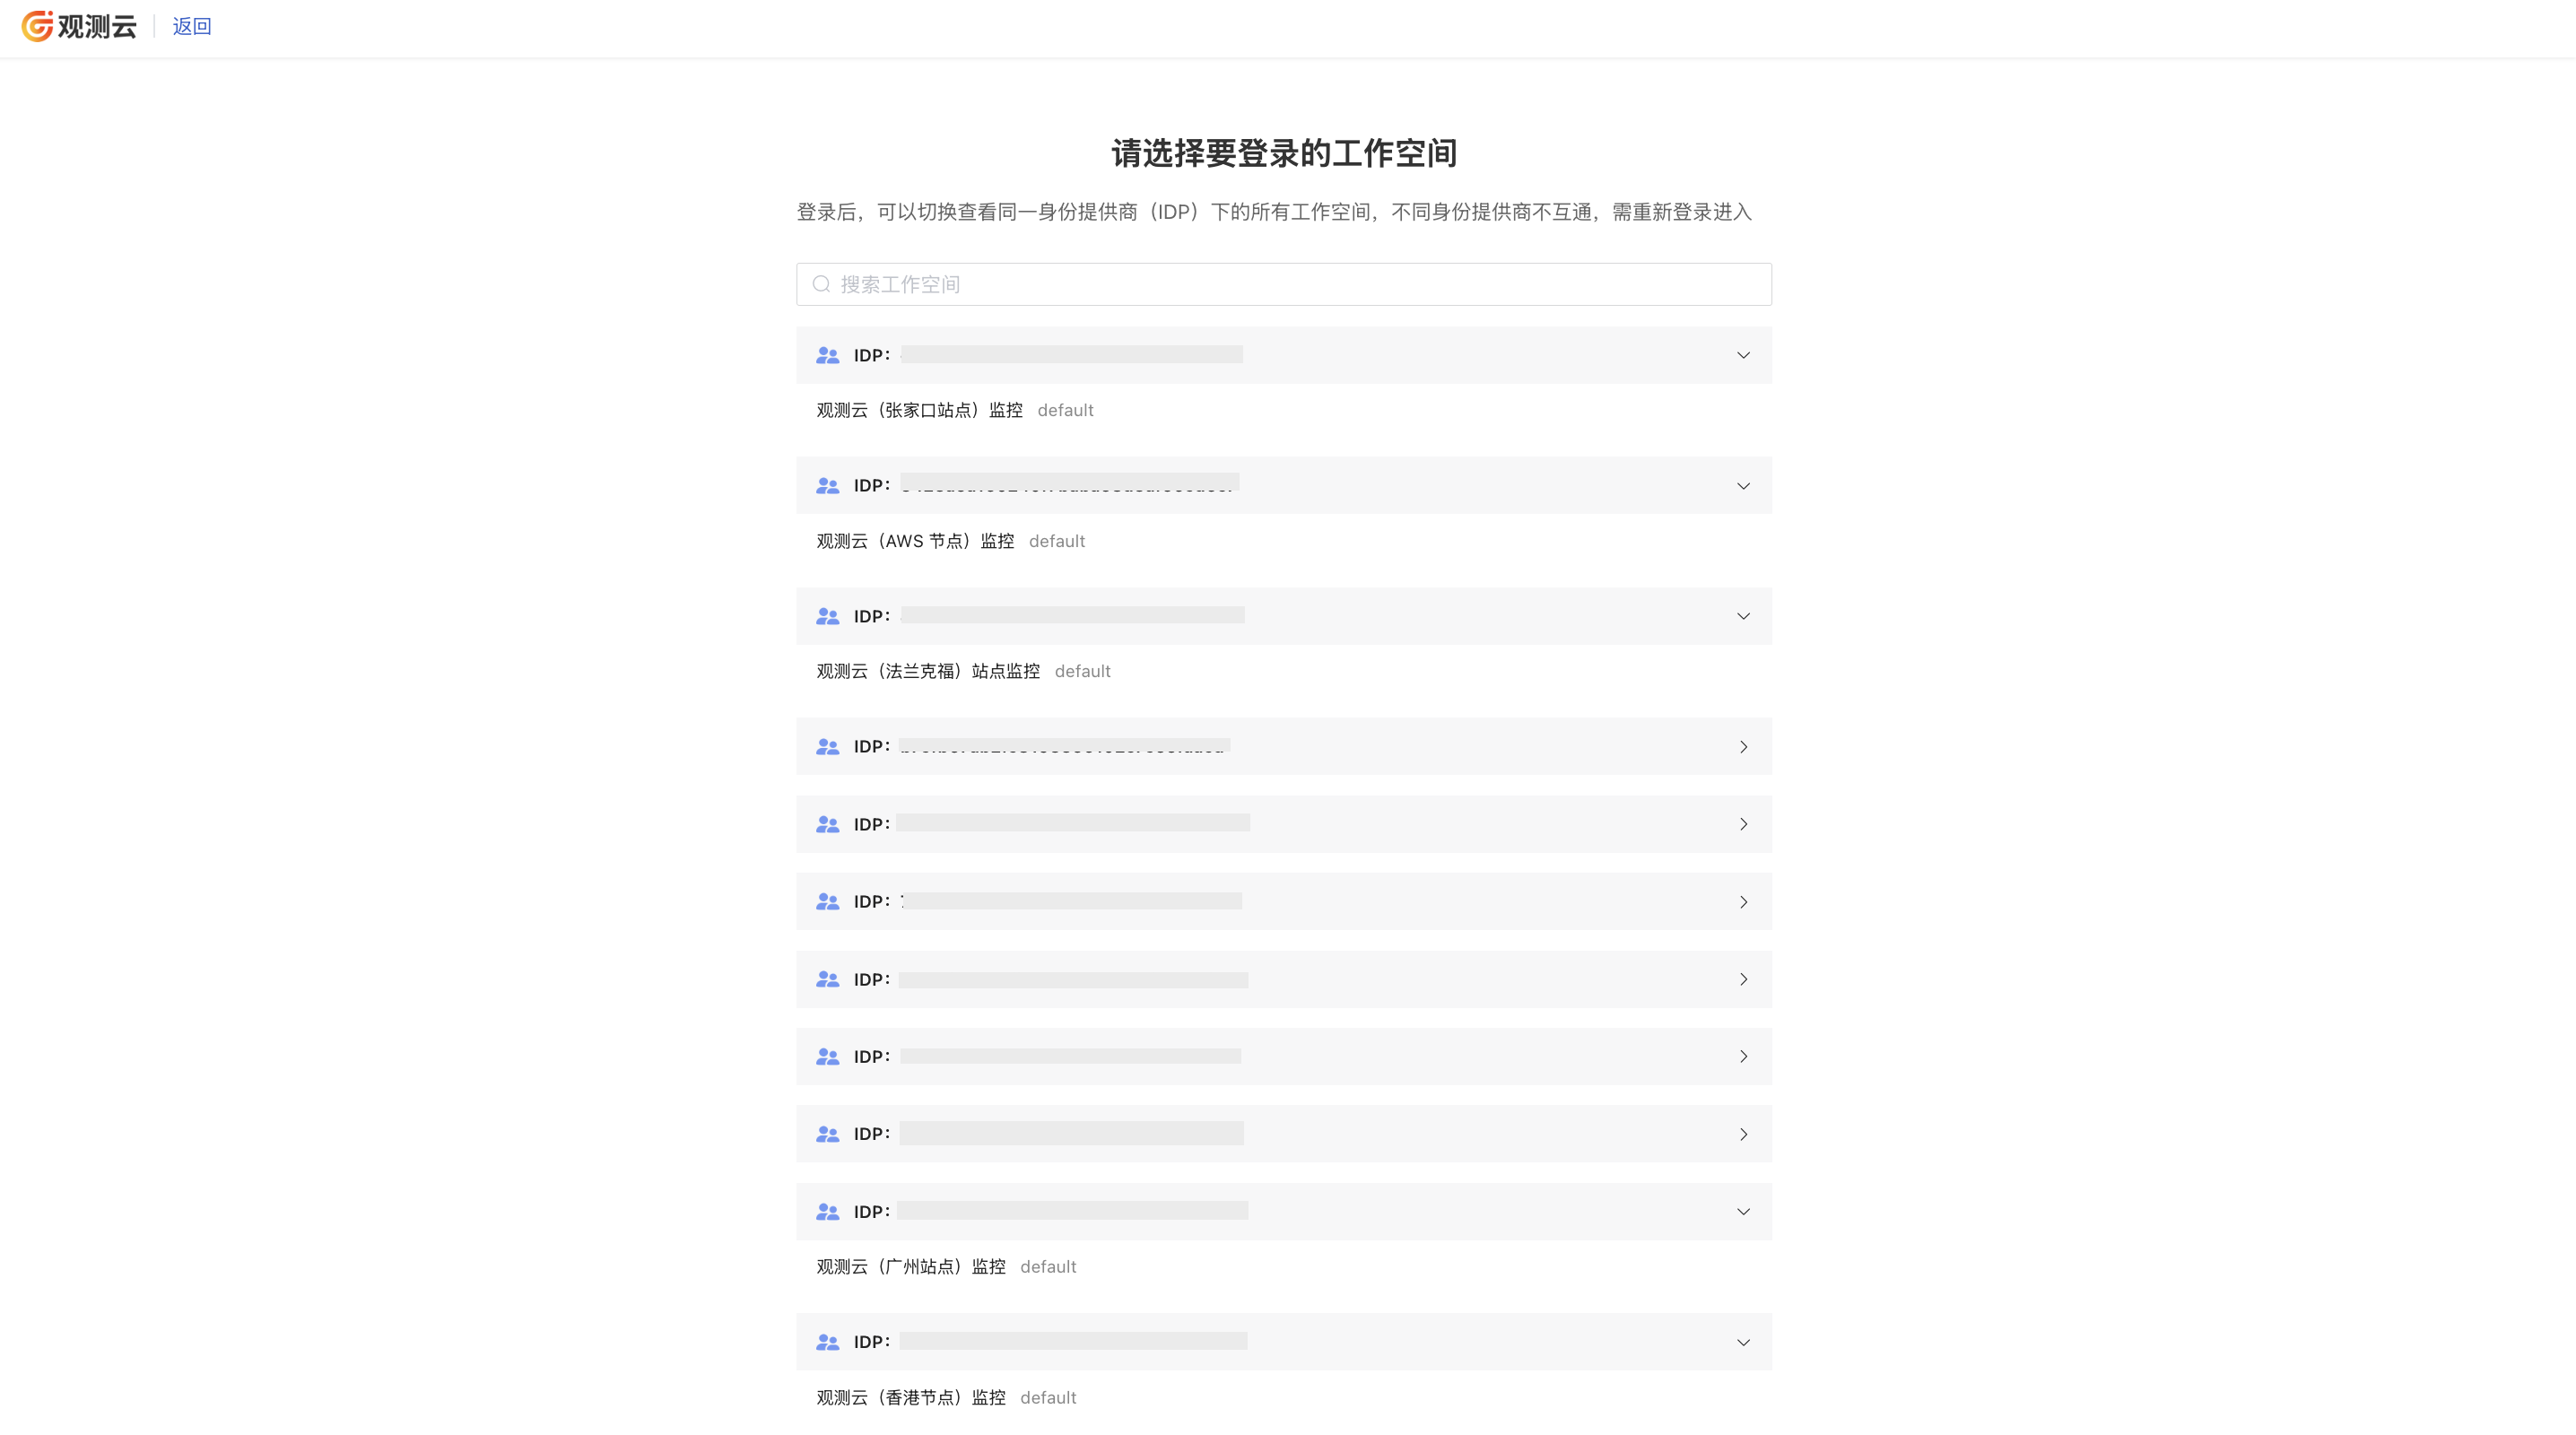
- 认证成功后,在工作空间选择页面进入有权访问的工作空间。
已有 SSO 账号按完整邮箱对应的 SSO 身份查询身份提供商;尚未建立 SSO 身份时,按访问限制匹配邮箱或域名。具体规则参见用户登录。
注意事项
- 角色映射启用时:若用户未匹配任何角色映射规则,或角色映射被禁用,登录后将提示“无访问权限”;
- 删除身份提供商后,用户通过 SSO 登录时,将无法看到已删除 IdP 对应的工作空间;
- 多 IdP 配置:单个工作空间最多支持 10 个 IdP,用户按账号匹配可用的身份提供商,完成企业认证后按空间授权访问;
- 账号绑定:SSO 首次登录时,若邮箱与现有观测云账号一致,自动绑定并保留历史数据。
更多阅读
您可能对以下内容感兴趣: