下载与部署 LogBamboo
本指南介绍如何下载 LogBamboo 容器镜像包、准备配置,并完成服务启动和登录验证。以下以全新单节点 Kubernetes 部署为例,使用 S3 主存储,也可按说明替换为本地存储或 OSS。
部署流程:下载镜像包 → 导入镜像 → 准备配置 → 启动服务 → 登录验证。
域名、镜像地址、存储地址及所有 REPLACE_WITH_ 内容均需替换。已有部署升级时,请保留原配置、存储前缀和身份,并先阅读更新日志。
第一步:下载镜像包
按 Kubernetes 节点的 CPU 架构选择 Linux 容器镜像包:
| CPU 架构 | 下载地址 |
|---|---|
| AMD64(x86_64) | 下载 AMD64 镜像包 |
| ARM64(aarch64) | 下载 ARM64 镜像包 |
文件名中的 latest 会随版本发布更新,包内的实际镜像名称和版本以导入结果为准。下载后,继续导入镜像,并准备 Kubernetes 可访问的镜像地址。版本变更参见 LogBamboo 更新日志。
第二步:导入镜像
从下载 LogBamboo选择与目标节点架构一致的镜像包。在已安装 Docker 的镜像准备机器上执行导入。以下以 AMD64 为例,ARM64 请使用对应的文件名:
导入完成后,记录输出中的完整镜像名称及版本。镜像包可直接导入,命令参数参见 Docker 镜像导入说明。
准备集群可访问的镜像地址
将导入的镜像推送到 Kubernetes 集群可访问的镜像仓库。需要认证时,先按仓库要求登录。替换下面的源镜像名称、目标仓库地址和版本号:
docker image tag REPLACE_WITH_LOADED_IMAGE REPLACE_WITH_REGISTRY/logbamboo:REPLACE_WITH_VERSION
docker image push REPLACE_WITH_REGISTRY/logbamboo:REPLACE_WITH_VERSION
REPLACE_WITH_LOADED_IMAGE 使用导入输出中的完整镜像名称。将推送后的目标镜像地址(含版本号)填入下方 Kubernetes 配置清单中 Deployment 的 image: REPLACE_WITH_IMAGE;Kubernetes 节点需能从该仓库获取镜像。部署使用固定版本号,便于后续核对和升级。
第三步:准备配置
先核对目标集群、节点架构和可用资源:
kubectl config current-context
kubectl get nodes -L kubernetes.io/arch
kubectl get storageclass
kubectl get ingressclass
kubectl get namespace utils
准备以下配置和资源:
| 准备项 | 要求 |
|---|---|
| Kubernetes 集群 | 准备命名空间、可用节点、CSI / StorageClass;使用 Ingress 时,集群中需已部署可用入口控制器 |
| 容器镜像 | 下载与节点 CPU 架构匹配的镜像包,导入后推送到集群可访问的镜像仓库;仓库需要认证时,准备对应的拉取凭据 |
| 镜像准备工具 | 在用于导入和推送镜像的机器上安装 Docker,并确保能够访问目标镜像仓库 |
| 持久化存储 | 本文示例使用 200 GiB PVC,保存 state、WAL 和临时构建数据;若使用本地主存储,还需容纳最终日志数据。容量须按写入量、故障缓存时间及保留策略规划 |
| 对象存储(可选) | 使用 S3 时,准备 Endpoint、Region、Bucket、当前部署独占的新 Prefix、AK/SK,以及该前缀所需的列举、读取、写入、分片上传和清理权限;Pod 必须能访问 Endpoint |
| 登录与接口凭据 | 管理员密码、写入 Token、查询 Token 分别准备;管理员密码为 12–128 UTF-8 字节,两个 Token 至少 16 字节且互不相同 |
| HTTPS 入口 | 准备域名解析、覆盖该域名的有效证书与私钥,由已有 Ingress 控制器终止 TLS |
| 网络访问 | 管理人员和数据转发服务均需能够访问正式 HTTPS 域名;后端 8080 仅供受控网络内访问 |
镜像包可从本页直接下载。需要确认生产资源规格或部署方案时,请联系部署支持。
单节点无需额外部署 Redis。使用 S3 也必须保留 PVC:远端保存日志对象,PVC 中的 state_dir 保存 WAL、节点身份和单节点控制状态,两者不可互相替代。本地主存储仅支持单节点;多节点需要另外规划共享对象存储、Redis 控制面及相应授权,不能直接将本文副本数改为 2。
本文以 utils 命名空间为例。CPU / 内存上限 2 CPU / 4 GiB、PVC 200 GiB 为示例规格,实际资源按写入量、故障缓存时间及保留策略规划。
Kubernetes 部署配置
展开下方清单,按前面准备的信息填写存储、账号凭据、持久化卷和 HTTPS 入口,并保存为 logbamboo.yaml。
查看 S3 主存储的完整配置与参数说明
S3 连接参数
将以下连接参数写入 ConfigMap/logbamboo-config 的 logbamboo.toml 中的 [storage] 段。AK/SK 的值放在 Secret/logbamboo-object-storage 中,由 Deployment 注入环境变量;TOML 中只写环境变量名称。
| 信息 | TOML 字段 | 填写说明 |
|---|---|---|
| S3 API 地址 | endpoint |
完整 URL,如 https://s3.ap-southeast-1.amazonaws.com;使用服务 API 地址,不是控制台网址,不在 URL 中拼接 Bucket 或 Prefix |
| 区域 | region |
与 Bucket 所在区域和签名要求一致,如 ap-southeast-1 |
| 存储桶 | bucket |
已创建的桶名,部署模板不负责创建 Bucket |
| 数据目录前缀 | prefix |
为本部署分配未使用的前缀,如 logbamboo/prod-a;后续升级必须复用原前缀 |
| Access Key | access_key_env |
固定引用 LOGLAKE_OBJECT_ACCESS_KEY;真实值放 Secret |
| Secret Key | secret_key_env |
固定引用 LOGLAKE_OBJECT_SECRET_KEY;真实值放 Secret |
| 寻址方式 | path_style |
示例 false 表示 virtual-hosted style;S3 兼容服务要求 path-style 时改为 true,并验证 DNS、证书与服务端支持 |
| 数据保护方式 | protection_mode |
示例为 application_only,表示应用侧保护,不表示已启用云端 WORM |
S3 兼容性不仅是能连接 Endpoint,还需验证程序使用的条件写入、分片上传、读取和清理能力。内网 Endpoint 只适用于可达该内网的节点,跨云部署不能直接复用。主存储、冷归档与独立灾备是不同配置;本文仅配置主存储,后续数据转发规则不需要再次填写 S3 参数。
完整部署清单
下面是一份完整的单 Pod + S3 + PVC + HTTPS Ingress清单。保存为 logbamboo.yaml,替换所有占位符和 logbamboo.example.com。Ingress 注解适用于现有的 ingress-nginx 控制器;其他控制器应使用其对应配置。创建 Ingress 资源本身不会安装入口控制器,也不会自动创建证书或 DNS 记录。
凭据通过 Secret.stringData 填写;配置文件中会包含明文凭据,请限制本地文件权限,并按凭据管理要求妥善保存。模板中的 AK/SK 和 Token 均为待替换的占位值。
apiVersion: v1
kind: Namespace
metadata:
  name: utils
---
apiVersion: v1
kind: Secret
metadata:
  name: logbamboo-auth
  namespace: utils
type: Opaque
stringData:
  admin-password: "REPLACE_WITH_ADMIN_PASSWORD"
  ingest-token: "REPLACE_WITH_UNIQUE_INGEST_TOKEN"
  search-token: "REPLACE_WITH_DIFFERENT_SEARCH_TOKEN"
---
apiVersion: v1
kind: Secret
metadata:
  name: logbamboo-object-storage
  namespace: utils
type: Opaque
stringData:
  access-key: "REPLACE_WITH_OBJECT_ACCESS_KEY"
  secret-key: "REPLACE_WITH_OBJECT_SECRET_KEY"
---
apiVersion: v1
kind: ConfigMap
metadata:
  name: logbamboo-config
  namespace: utils
data:
  logbamboo.toml: |
    listen = "0.0.0.0:8080"
    allow_insecure_http = true
    state_dir = "/var/lib/logbamboo/state"
    require_state_dir_fsync = true

    # 示例按 200 GiB 持久化盘预留;不是业务容量承诺。
    state_max_bytes = 85899345920
    wal_max_bytes = 42949672960
    staging_max_bytes = 34359738368
    state_reserved_free_bytes = 10737418240
    staging_min_free_bytes = 5368709120
    wal_high_watermark_bytes = 32212254720
    wal_low_watermark_bytes = 21474836480

    # 单实例示例预算;需结合真实写入、查询负载观察 RSS 后调整。
    max_request_bytes = 67108864
    max_records_per_request = 1000000
    max_ingest_inflight_bytes = 268435456
    segment_build_concurrency = 1
    segment_index_workers = 1
    build_memory_max_bytes = 1073741824
    max_concurrent_queries = 1
    query_memory_max_bytes = 1073741824

    [cluster]
    maintenance_enabled = true

    [storage]
    type = "s3"
    endpoint = "https://REPLACE_WITH_S3_ENDPOINT"
    region = "REPLACE_WITH_REGION"
    bucket = "REPLACE_WITH_BUCKET"
    prefix = "REPLACE_WITH_NEW_DEDICATED_PREFIX"
    access_key_env = "LOGLAKE_OBJECT_ACCESS_KEY"
    secret_key_env = "LOGLAKE_OBJECT_SECRET_KEY"
    path_style = false
    protection_mode = "application_only"

    [[tenants]]
    id = "default"
    ingest_token_env = "LOGLAKE_TOKEN"
    search_token_env = "LOGLAKE_SEARCH_TOKEN"

    [[tenants.indexes]]
    name = "app"
    retention = "7d"
    retention_policy_revision = 1

    [web_ui]
    public_url = "https://logbamboo.example.com"
    # 按现场填写会覆盖 X-Real-IP 的可信代理的精确 IP;不要照抄回环地址。
    trusted_proxy_ips = []

    [web_ui.auth_state]
    mode = "memory"
    single_replica = true

    [web_ui.auth]
    mode = "local"
    admin_username = "admin"
    admin_password_env = "LOGLAKE_ADMIN_PASSWORD"
---
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
  name: logbamboo-data
  namespace: utils
spec:
  accessModes:
    - ReadWriteOnce
  storageClassName: REPLACE_WITH_STORAGE_CLASS
  resources:
    requests:
      storage: 200Gi
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: logbamboo
  namespace: utils
spec:
  replicas: 1
  strategy:
    type: Recreate
  selector:
    matchLabels:
      app: logbamboo
  template:
    metadata:
      labels:
        app: logbamboo
    spec:
      terminationGracePeriodSeconds: 120
      securityContext:
        runAsNonRoot: true
        runAsUser: 10001
        runAsGroup: 10001
        fsGroup: 10001
        fsGroupChangePolicy: OnRootMismatch
      # 私有镜像仓库需在本命名空间准备凭据,再启用:
      # imagePullSecrets:
      #   - name: YOUR_IMAGE_PULL_SECRET
      containers:
        - name: logbamboo
          image: REPLACE_WITH_IMAGE
          imagePullPolicy: IfNotPresent
          command: ["/usr/local/bin/logbamboo"]
          args: ["--config", "/etc/logbamboo/logbamboo.toml"]
          ports:
            - name: http
              containerPort: 8080
          env:
            - name: LOGLAKE_UI_DIR
              value: /usr/share/logbamboo/ui
            - name: LOGLAKE_ADMIN_PASSWORD
              valueFrom:
                secretKeyRef:
                  name: logbamboo-auth
                  key: admin-password
            - name: LOGLAKE_TOKEN
              valueFrom:
                secretKeyRef:
                  name: logbamboo-auth
                  key: ingest-token
            - name: LOGLAKE_SEARCH_TOKEN
              valueFrom:
                secretKeyRef:
                  name: logbamboo-auth
                  key: search-token
            - name: LOGLAKE_OBJECT_ACCESS_KEY
              valueFrom:
                secretKeyRef:
                  name: logbamboo-object-storage
                  key: access-key
            - name: LOGLAKE_OBJECT_SECRET_KEY
              valueFrom:
                secretKeyRef:
                  name: logbamboo-object-storage
                  key: secret-key
          resources:
            requests:
              cpu: "1"
              memory: 2Gi
            limits:
              cpu: "2"
              memory: 4Gi
          startupProbe:
            httpGet:
              path: /livez
              port: http
            periodSeconds: 10
            failureThreshold: 30
          livenessProbe:
            httpGet:
              path: /livez
              port: http
            periodSeconds: 20
            failureThreshold: 3
          readinessProbe:
            httpGet:
              path: /readyz
              port: http
            periodSeconds: 10
            failureThreshold: 3
          volumeMounts:
            - name: config
              mountPath: /etc/logbamboo/logbamboo.toml
              subPath: logbamboo.toml
              readOnly: true
            - name: data
              mountPath: /var/lib/logbamboo
      volumes:
        - name: config
          configMap:
            name: logbamboo-config
        - name: data
          persistentVolumeClaim:
            claimName: logbamboo-data
---
apiVersion: v1
kind: Service
metadata:
  name: logbamboo
  namespace: utils
spec:
  type: ClusterIP
  selector:
    app: logbamboo
  ports:
    - name: http
      port: 8080
      targetPort: http
---
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: logbamboo
  namespace: utils
  annotations:
    nginx.ingress.kubernetes.io/ssl-redirect: "true"
    nginx.ingress.kubernetes.io/proxy-body-size: "64m"
    nginx.ingress.kubernetes.io/proxy-read-timeout: "300"
    nginx.ingress.kubernetes.io/proxy-send-timeout: "300"
spec:
  ingressClassName: REPLACE_WITH_INGRESS_CLASS
  tls:
    - hosts:
        - logbamboo.example.com
      secretName: logbamboo-tls
  rules:
    - host: logbamboo.example.com
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: logbamboo
                port:
                  number: 8080
PVC、配置、凭据和入口的对应关系:
| 项目 | 本清单中的配置与作用 |
|---|---|
| PVC 声明 | PersistentVolumeClaim/logbamboo-data 向指定 StorageClass 申请 200 GiB 卷。使用支持动态供给的 StorageClass 时,无需再手写 PV;若不支持,需先由集群管理员准备匹配的 PV |
| Deployment 引用 PVC | volumes[].persistentVolumeClaim.claimName: logbamboo-data 引用上述 PVC,volumeMounts 挂载到 /var/lib/logbamboo;TOML 的 state_dir 位于该挂载内 |
| 为什么使用 S3 还要 PVC | S3 保存主日志对象,PVC 保存尚未发布的 WAL、节点身份、单节点控制状态和临时文件;删除 PVC 后重建 Pod 不能保证恢复原部署 |
| 单实例更新 | replicas: 1 配合 Recreate,避免常规滚动更新时两个实例同时使用同一状态目录;不配置 HPA。ReadWriteOnce 限制的是节点挂载,不是单 Pod 锁 |
| 写盘权限 | 镜像以 UID/GID 10001 运行,fsGroup: 10001 需得到 CSI 支持;若不能写入,先核对存储驱动和目录权限 |
| TOML 挂载 | ConfigMap 文件挂载到 /etc/logbamboo/logbamboo.toml,容器明确以 --config 读取;不是挂到数据目录,也不会进入首次向导 |
| 环境变量注入 | logbamboo-auth 注入管理员密码和两个 Token;logbamboo-object-storage 注入 S3 AK/SK。名称与 TOML 的 *_env 引用完全对应 |
| 服务与域名 | Ingress / → Service/logbamboo:8080 → Pod 8080。Service 为 ClusterIP,不单独开放公网 8080 |
| TLS | utils/logbamboo-tls 保存证书与私钥;spec.tls.hosts、rules.host、证书域名和 web_ui.public_url 必须对应 |
| 真实来源 IP | 示例不猜测 Ingress 源 IP,因此 trusted_proxy_ips = [];部署后应按会覆盖 X-Real-IP 的可信代理精确 IP 配置,否则代理后的用户会共享来源 IP 登录限流 |
PVC 访问模式与动态供给说明见 Kubernetes 持久卷文档;HTTPS 跳转和请求体大小注解见 ingress-nginx 官方说明。
改用本地磁盘、OSS 或其他对象存储
主存储只选一种。替换 ConfigMap 中整个 [storage] 块,不要在原块后再追加第二个同名块。已写入数据的部署切换存储属于迁移,不按新部署模板直接切换。
使用本地主存储时:
此时同一 PVC 同时保存 state 和最终日志,容量要重新估算;可从清单中删除 logbamboo-object-storage Secret 及对应两个环境变量引用,仍须保留 PVC。
使用阿里云 OSS 原生接口时:
[storage]
type = "oss"
endpoint = "https://oss-cn-hangzhou.aliyuncs.com"
bucket = "REPLACE_WITH_OSS_BUCKET"
prefix = "REPLACE_WITH_NEW_DEDICATED_PREFIX"
access_key_env = "LOGLAKE_OBJECT_ACCESS_KEY"
secret_key_env = "LOGLAKE_OBJECT_SECRET_KEY"
protection_mode = "application_only"
OSS 不添加 S3 专用的 region、path_style 字段,AK/SK 的注入方式不变。火山 TOS 可通过对应 S3 API 使用 type = "s3",填写实际 Region 和 S3 Endpoint;本文不把尚未现场验收的其他 S3 兼容服务视为已验证生产方案。
第四步:启动服务
完成部署配置后,创建或确认命名空间;将证书文件路径替换为实际路径。已有覆盖该域名的 TLS Secret 时,直接在 Ingress 中引用它,无需重新创建。
kubectl create namespace utils --dry-run=client -o yaml | kubectl apply -f -
kubectl -n utils create secret tls logbamboo-tls \
  --cert=/path/to/fullchain.pem \
  --key=/path/to/privkey.pem
将 DNS 指向实际 Ingress 对外 IP 或负载均衡地址。填写完成后检查占位符;如仍有输出,先补齐,不要应用:
按目标环境的变更流程执行校验、审查和部署:
kubectl apply --dry-run=server -f logbamboo.yaml
kubectl diff -f logbamboo.yaml
# diff 返回 1 通常表示存在待应用差异;确认差异后再继续。
kubectl apply -f logbamboo.yaml
kubectl -n utils rollout status deployment/logbamboo --timeout=300s
kubectl -n utils get pvc/logbamboo-data
kubectl -n utils get pods -l app=logbamboo
kubectl -n utils get service/logbamboo ingress/logbamboo
kubectl -n utils logs deployment/logbamboo --tail=100
确认 PVC 为 Bound、Pod 为 1/1 Ready。延迟绑定 StorageClass 可能在 Pod 调度后才绑定 PVC;持续 Pending 时检查 PVC / Pod 事件及 CSI。镜像拉取失败先检查实际版本、架构和仓库认证。此处 dry-run 只校验 API 接受情况,不能替代存储及服务运行验收。
第五步:登录并验证服务
在能够访问正式入口的网络执行,域名替换为实际值;企业内部 CA 或自签证书需通过 --cacert 指定受信任 CA 文件:
curl --fail --show-error https://logbamboo.example.com/readyz
curl --fail --show-error https://logbamboo.example.com/ingest-readyz
两项请求应成功返回 2xx(可无正文)。随后完成页面验证:
- 在浏览器中打开配置的 HTTPS 域名;
- 首次登录使用
admin及 Secretlogbamboo-auth中设置的管理员密码; - 在左侧日志索引中确认能够看到配置的索引,例如
app; - 按使用 LogBamboo中的接入引导,验证实际写入和查询。
使用平台数据转发时,还需从转发服务所在网络验证可达性,并核对通过转发规则发送的数据,详见验证转发结果。
准备数据转发连接信息
确认或新增索引
上述配置已定义租户 default 和索引 app,保留策略为 7d。索引由服务端 TOML 定义,当前管理页面不提供索引创建和删除功能。登录后先确认左侧列表中存在 app;保留期按业务要求修改。
Standalone 使用一个租户,可在该租户下配置多个索引。多个索引共享主存储、租户级 Token 和总容量,但分别保存数据并应用各自保留策略。新增索引时,保留原有块,在同一租户下追加,例如:
修改前导出并审查当前配置,并按所在环境的变更流程更新配置、重启服务。
Kubernetes 中的 TOML 使用 subPath 挂载,并在服务启动时读取。更新 ConfigMap 后,需受控重启 Deployment,才能加载新索引。
单实例重启期间服务会短暂不可用。使用 memory 模式时,浏览器会话需重新登录。
重启后核对就绪状态和索引列表,再向新索引转发。索引名仅允许 ASCII 字母、数字、.、_、-,长度不超过 128 个字符,不能为 . 或 ..。本地只读账号及 SSO 的新索引授权需另外确认。
准备管理员和数据面凭据
管理员登录密码用于管理页面;写入 Token 和查询 Token 用于数据接口。三者分别保管,不使用管理员密码或观测云工作空间 Token 代替接口 Token。
| 凭据 | 本文中的初始来源 | 用途 |
|---|---|---|
| 管理员密码 | Secret logbamboo-auth 的 admin-password |
管理页面登录 |
| 写入 Token | Secret logbamboo-auth 的 ingest-token |
当前租户下各索引的数据写入 |
| 查询 Token | Secret logbamboo-auth 的 search-token |
当前租户下各索引的数据查询接口 |
环境变量名不是 Token 实际值。管理员可在 设置 > 写入令牌生成或输入新值并替换:页面不会回显旧值,保存后立即替换,没有双 Token 过渡期。先安全保存新值,再同步更新全部转发规则;已通过 UI 轮换时,最初 Secret 中的值可能已不再有效,应交接实际生效的 Token。
交接连接信息
| 信息 | 提供内容 |
|---|---|
| 服务地址 | 数据转发服务可访问的根地址,如 https://logbamboo.example.com,不附加 /v1/indexes/.../logs 等接口路径 |
| 目标索引 | 已配置并加载的索引名,例如 app |
| 写入 Token | 当前生效、允许写入目标租户的凭据 |
| 查询 Token(可选) | 在控制台查询历史数据时使用,必须与写入 Token 不同;仅转发时可不提供 |
| 信任证书(可选) | 使用自签名或企业内部 HTTPS 证书时,提供 PEM 格式信任证书内容 |
同一 Kubernetes 集群内可按实际 Service 使用 http://logbamboo.utils.svc.cluster.local:8080;另一集群或公网调用方应使用已验证可达的 HTTPS 入口。完整 Token 通过受控渠道交付,不写入共享文档、截图或日志。
接入并验证数据转发
- 进入控制台的数据转发页面,新建规则,选择 LogBamboo 目的地;
- 填入上一步准备的连接信息,测试连接后保存并启用规则,详见数据转发至 LogBamboo;
- 让符合转发条件的数据进入规则,在 LogBamboo 的运行状态中检查接收和处理情况;
- 等待数据处理完成,再按服务端接收时间查询,核对是否包含预期数据。详细步骤见验证转发结果。
接收成功与可查询是两个阶段。生产默认低流量场景可能需要等待约一小时或更久;暂时查不到时,先核对时间范围和处理状态,不要整批重复发送。
容量与商业授权
社区版无需许可证,默认提供 5 TB 数据保留容量,按未压缩内容计算。达到上限时,会自动清理较早的已处理数据。使用前请根据业务需要确认保留时间和容量,5 TB 不代表压缩后的磁盘占用。
购买并激活许可证
如需更大容量,请联系销售购买商业授权。许可证绑定当前部署的集群 ID,操作如下:
- 使用管理员账号登录 LogBamboo,进入 设置 > 许可证;
- 查看并复制当前集群 ID,将其与所需授权容量、授权期限一并提供给销售,获取绑定该集群的离线许可证文件;
- 回到 设置 > 许可证,在离线许可证文件处点击选择文件,上传获取的许可证文件;
- 点击激活许可证,等待页面提示操作完成;
- 核对运行模式已变为商业版,且容量、到期时间与购买的授权一致。需要刷新时,点击重新加载状态。
许可证文件需绑定当前集群,大小不超过 64 KiB。离线激活无需联网。使用支持授权的统一安装包时,激活许可证无需重新安装或重启服务;其他安装包请先向部署支持确认兼容性。
续期与授权到期
续期时,请联系销售获取绑定当前集群的新许可证,并在同一页面上传、激活,核对更新后的到期时间。更换部署或迁移服务前,请与部署支持确认集群身份及许可证的处理方式。
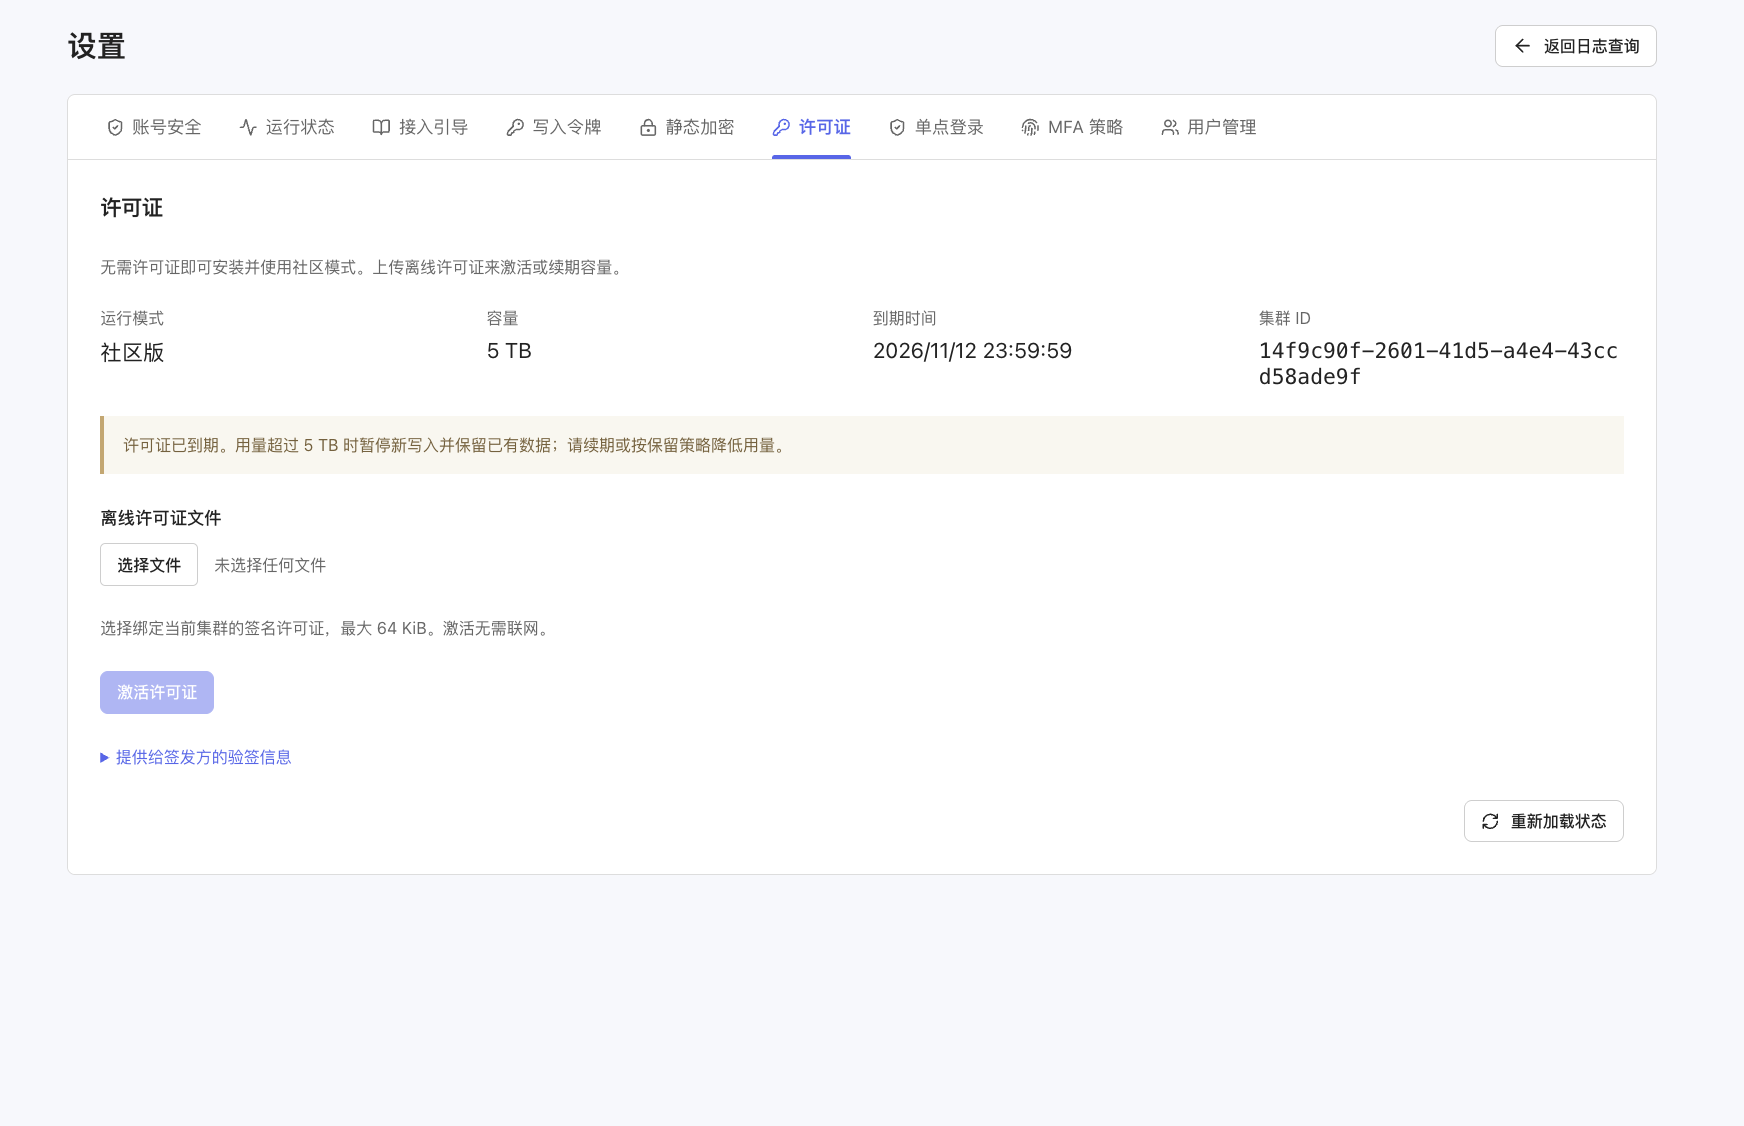
授权到期且当前用量超过 5 TB 时,将暂停新增写入并保留已有数据。请联系销售续期,上传新许可证后核对容量和到期状态;或由管理员按已配置的保留策略将用量降低至 5 TB 以内。
下图为已有许可证到期后的页面示例。图中的运行模式、容量、到期时间和集群 ID 仅用于展示页面,以当前部署的实际状态为准;首次使用社区版无需许可证。
常见问题
| 问题 | 检查与处理 |
|---|---|
| 不清楚如何登录管理页面 | 本文通过 TOML 直接配置服务,无需首次初始化向导。完成部署后,访问已配置的 HTTPS 域名;首次登录使用 admin 及 Secret logbamboo-auth 中设置的管理员密码。无法访问时,检查 Pod、Service、Ingress、域名解析和 TLS 证书 |
| 管理页面无法打开 | 检查服务运行状态、监听地址、端口和网络访问规则 |
| 存储配置验证失败 | 核对存储目录权限,或对象存储的地址、存储桶和访问凭据,并检查服务器到存储服务的网络 |
| 测试连接失败 | 核对服务地址、目标索引、Token 及 HTTPS 证书;确认验证的是转发服务所在网络 |
| 已接收但暂时查询不到 | 查看处理状态,按服务端接收时间选择查询范围,并等待处理完成 |
| 许可证激活失败 | 核对许可证是否绑定当前页面显示的集群 ID,并请部署支持检查安装包与许可证是否匹配 |
后续维护
- 定期关注服务运行状态、可用磁盘空间、容量增长和数据保留范围;
- 更换写入或查询 Token 后,同步更新使用该 Token 的转发规则;
- 升级前保留配置与本机运行数据,并阅读对应版本的升级说明;
- 有灾难恢复要求时,单独规划恢复仓库和恢复点。归档冷存储和查询导出不能代替灾难恢复备份。
下一步
服务部署并就绪后,请继续阅读使用 LogBamboo,依次完成登录、确认索引、接入数据和查询结果验证。