イベントセンター
イベントセンターはGuanceの統合イベントクエリ・分析プラットフォームです。モニター、インテグレーションコレクター、インテリジェントモニタリング、AI モニター、SLO、セキュリティモニタリング、監査、OpenAPI など多様なソースからのイベントデータを集約し、多次元のフィルタリング、詳細表示、関連分析機能を提供します。
イベントセンターはイベントの集約とクエリのみを行い、イベントの生成、ルールの設定、通知の送信は行いません。イベントは各ソースモジュールで個別に生成された後、自動的にここへ集約されます。
イベントソース
| ソース | 生成方法 | df_source 値 |
|---|---|---|
| モニター | モニターモジュールで検出ルールを設定し、条件を満たすとトリガーされます | monitor |
| インテリジェントモニタリング | 組み込みルール、または AI が生成・保存した固定ルールに従って異常を検出します | smartMonitor |
| AI モニター | AI が実行のたびに自然言語プロンプトに基づいて観測データを分析し、根拠のある問題を検出した場合にイベントレポートを生成します | aiMonitor |
| 変更イベント | Kubernetes クラスタ内で想定されるパターンと異なるランタイムアクティビティイベントを記録します | change |
| SLO | SLO モジュールでサービス品質目標を設定し、違反時にトリガーされます | slo |
| セキュリティモニタリング | セキュリティモジュールで検出された異常行動または脆弱性アラート | security |
| 監査イベント | ユーザーによるGuanceプラットフォーム上の操作記録 | audit |
| カスタムイベント | OpenAPI 経由で能動的に書き込み | user |
| インテグレーション収集イベント | クラウドコレクターの実行中に発生した異常および復旧イベント | monitor(df_monitor_type=integration_collection) |
イベント内容の構成
イベント内容は生成時にソースシステムによって決定され、イベントセンターは表示のみを行います。
ルールモニターイベント
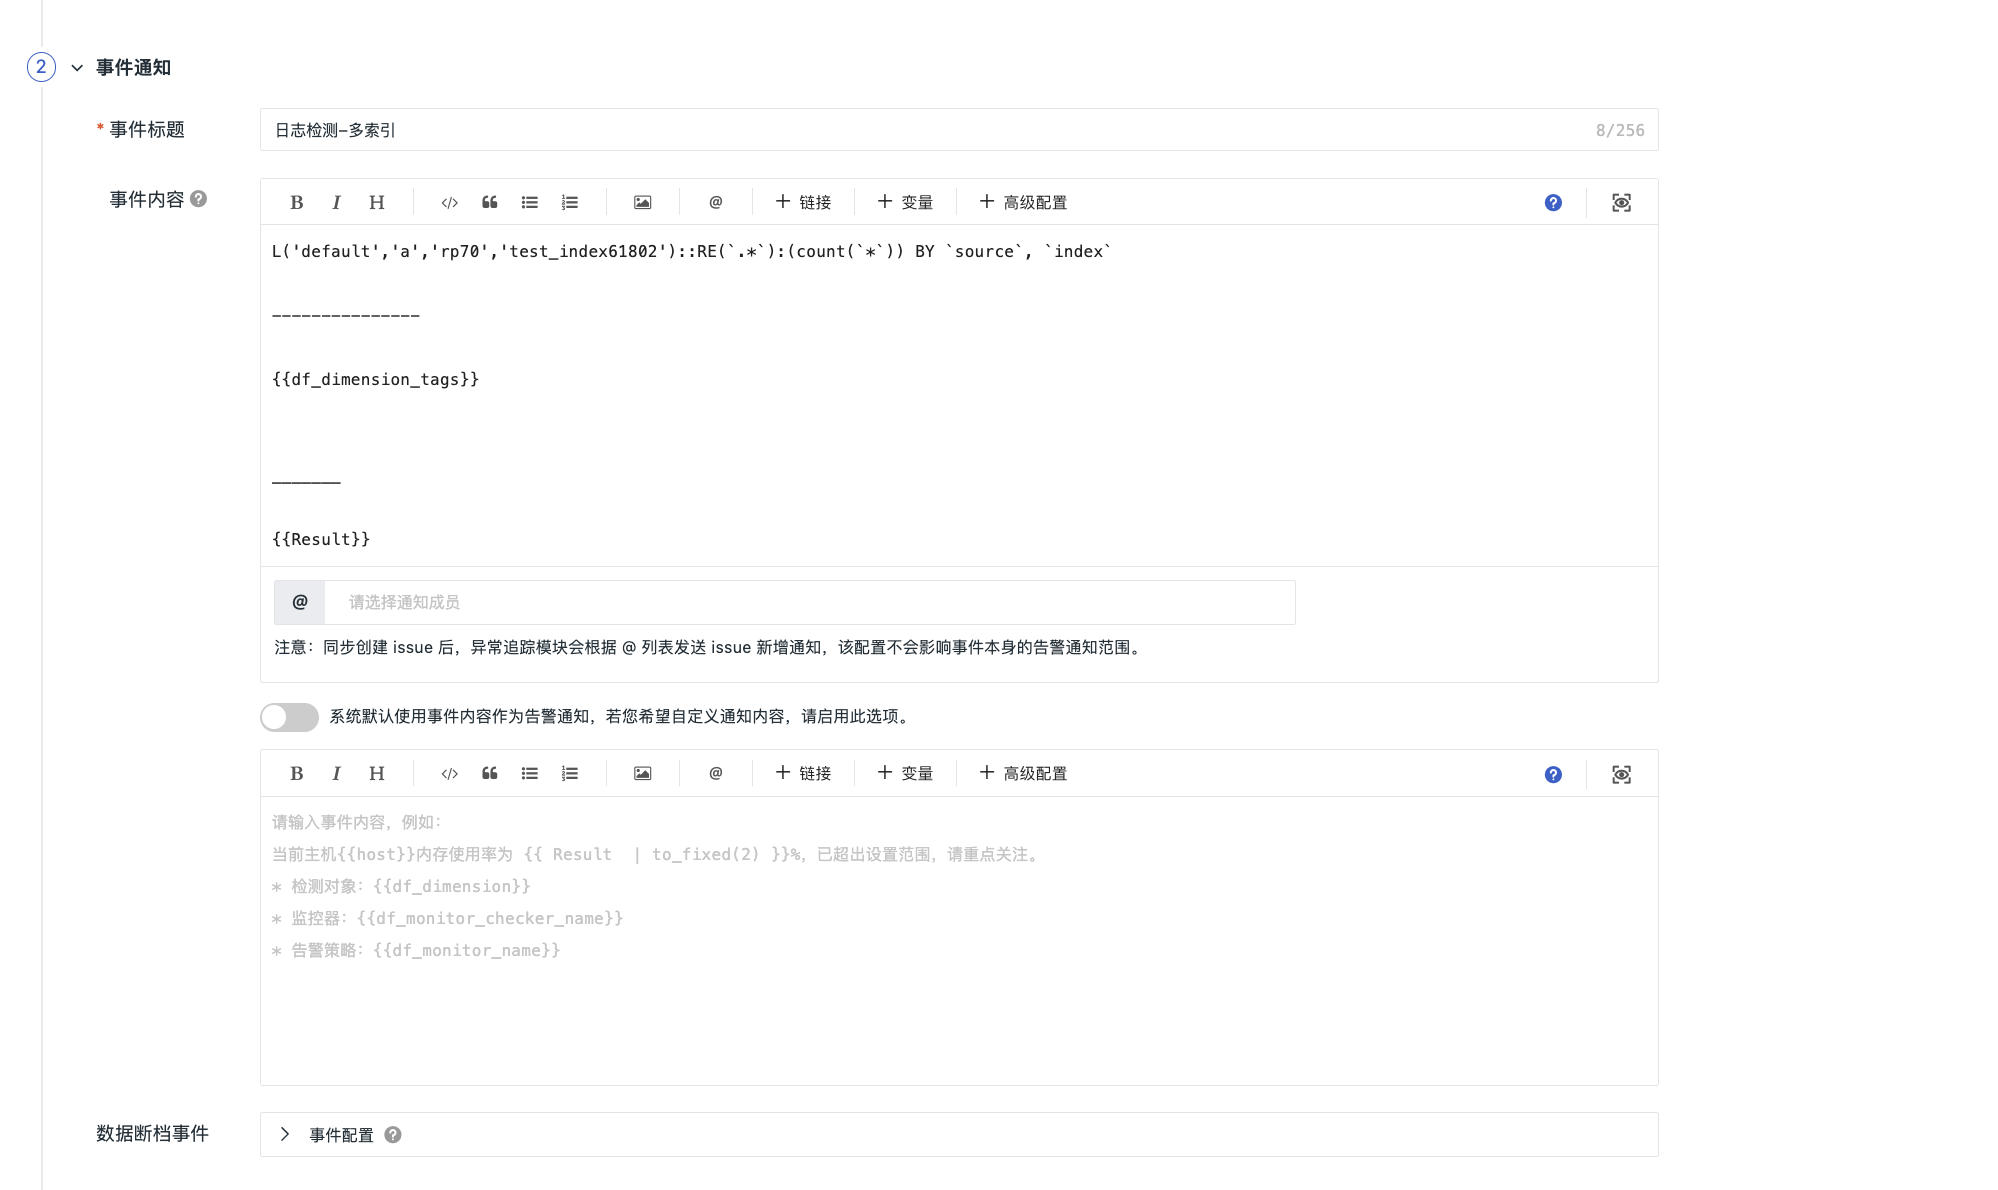
モニターイベントの内容は、ルールを作成 > イベント通知で設定したテンプレートに基づき、変数による動的な埋め込みをサポートします:
| 変数(例) | 説明 | 例 |
|---|---|---|
{{Result}} |
検出結果値 | 85.5 |
{{df_dimension_tags}} |
イベントディメンション | {"host":"web01"} |
{{df_monitor_checker_name}} |
モニター名 | ホスト CPU モニタリング |
システムは実際のモニタリングデータに基づいて変数を置換し、最終的なイベント内容を生成します。
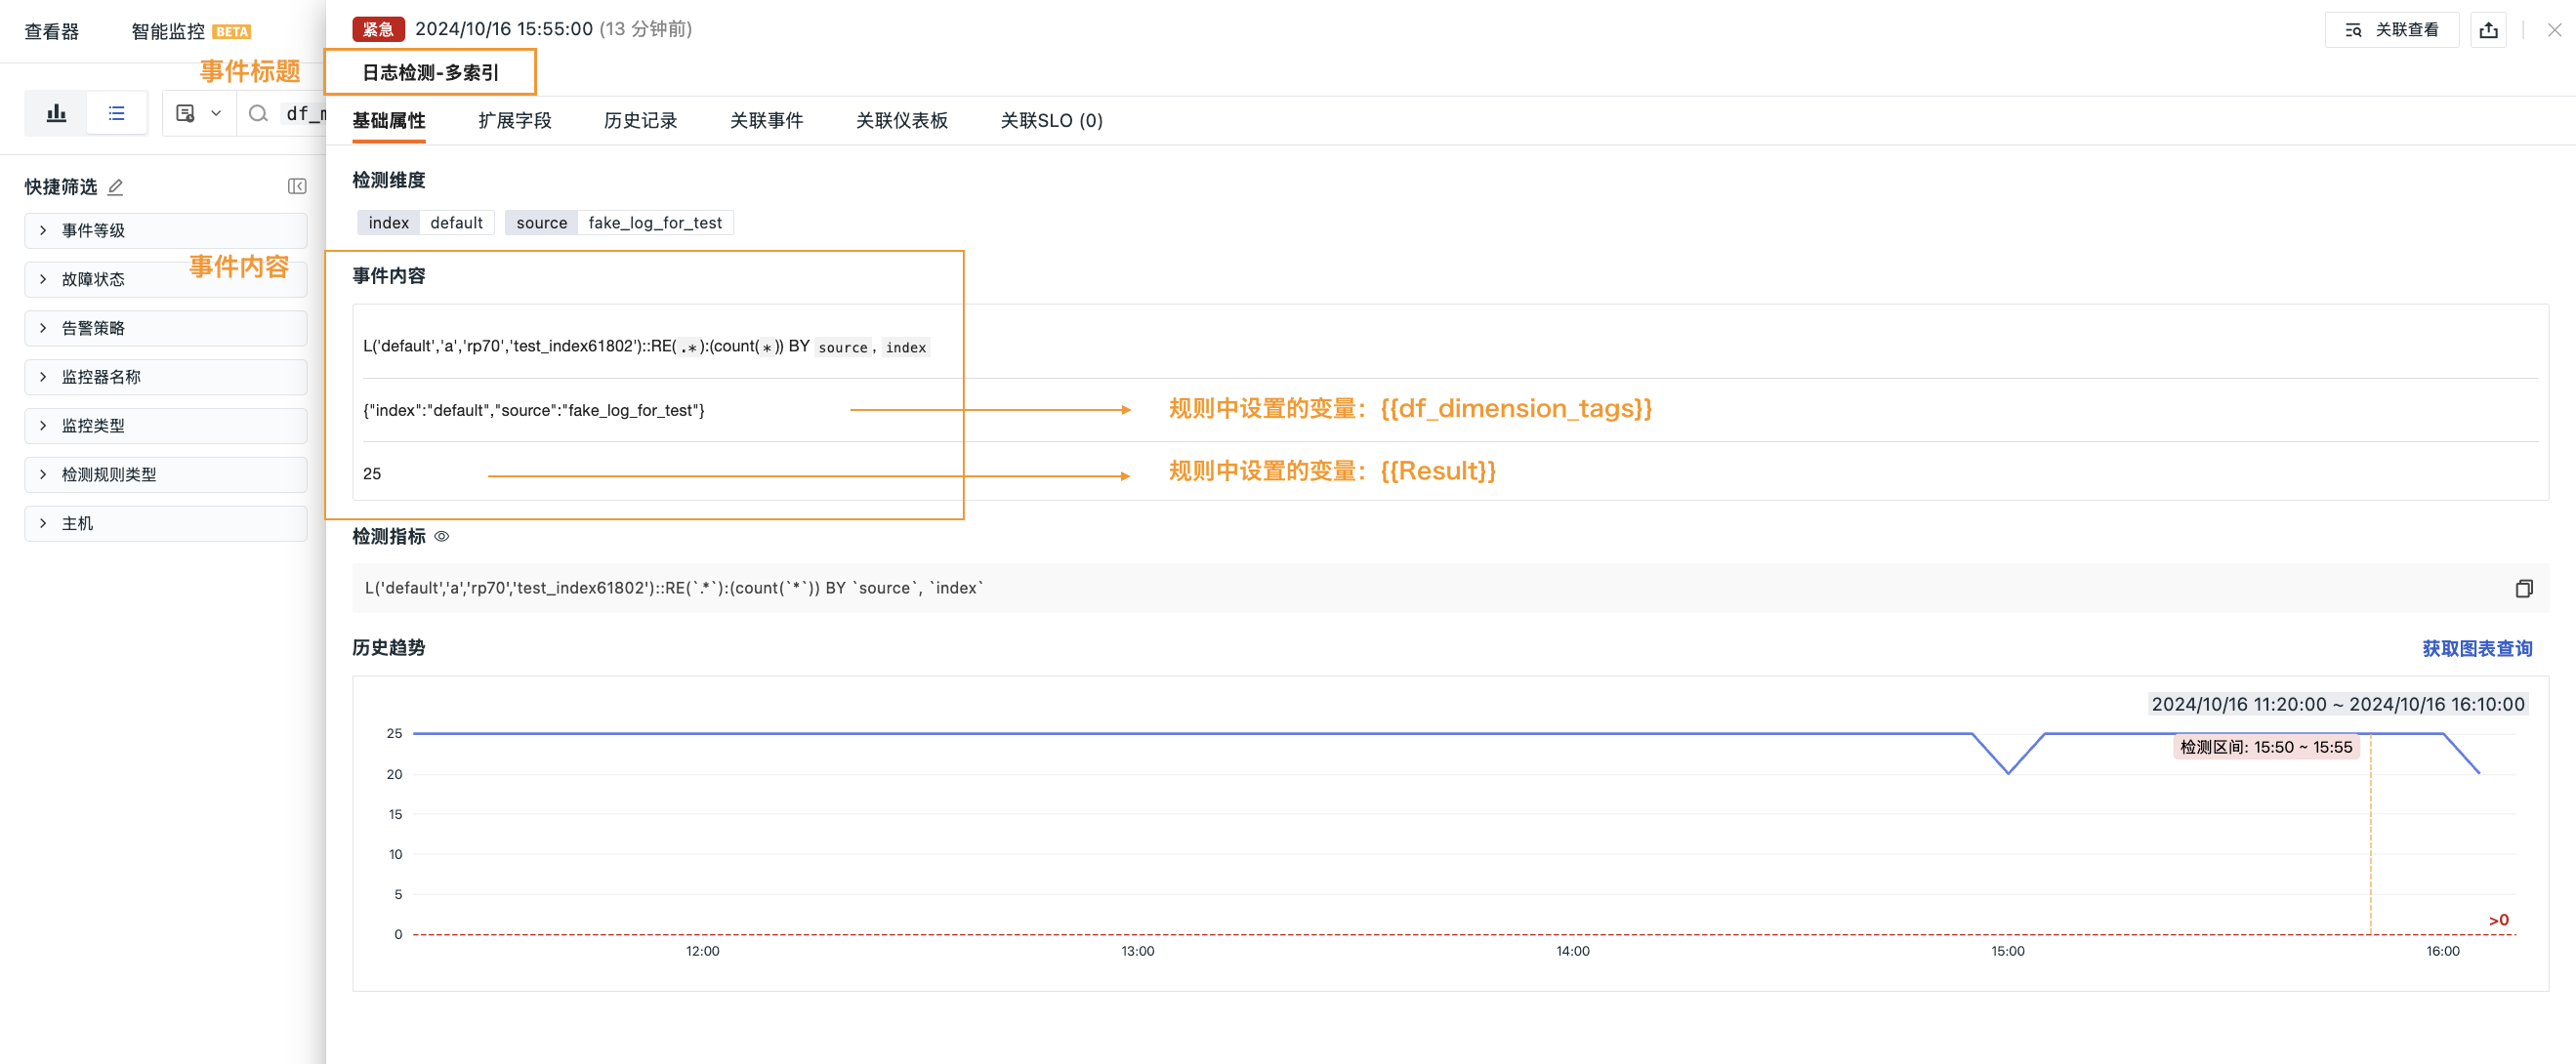
以下の図のように、イベントタイトルを 日志检测-多索引 に定義し、イベント内容に DQL クエリ文と変数を含めると、システムは実際のモニタリングデータに基づいて最終結果を生成して表示します。
ルールが異常を検出した後、イベント > イベント詳細で関連するイベント内容を確認できます。
インテリジェントモニタリングイベントの分析レポート
インテリジェントモニタリングは、保存済みの固定ルールに従って検出を実行します。ルールがトリガー条件を満たすと、システムはインテリジェントモニタリングイベントを生成し、イベント詳細で分析レポートを提供します。
同一の検出で複数のルールが同時にトリガーされる場合があります。システムは今回の検出でヒットしたルールを同じ分析レポートに集約し、検出ディメンションごとに異常の概要、ルールの詳細、モニタリングシグナル、現在値、判定根拠、異常原因、トレンドなどの情報を表示します。インテリジェントモニタリングイベントの df_source は smartMonitor であり、df_source:smartMonitor でフィルタリングして表示できます。
AI モニターイベントレポート
AI モニターは、プロンプトを継続的に有効な検出ルールとして扱い、実行のたびに関連する観測データをクエリして分析します。記述に合致し、データによる根拠がある問題を検出すると、システムは構造化されたイベントレポートを生成し、イベントセンターにイベントレコードとして表示します。
イベントレポートは、問題の概要、判断の信頼度、裏付けとなる証拠を提供し、影響範囲、診断、推奨される操作などの情報を補足することで、ユーザーが問題を理解し、影響を確認し、後続の対応を行うことを支援します。
AI モニタリングイベントレポートの df_source は aiMonitor です。イベントセンター > すべてのイベントに移動し、df_source:aiMonitor でフィルタリングして表示できます。
インテグレーション収集イベント
クラウドコレクターの関連イベントは、収集の異常および復旧状況を確認するために使用され、データ収集の問題の特定を支援します。異常ごとにそれぞれの復旧状況が表示され、過去の異常イベントは遡及できるよう保持されます。
イベントセンター > すべてのイベントに移動し、時間範囲を選択した後、検索バーに df_source:monitor AND df_monitor_type:integration_collection を入力します。さらにクラウドプロバイダー、インテグレーション製品、クラウドアカウント、イベントステータスで範囲を絞り込めます。具体的な手順とフィールド例については、イベントセンターでインテグレーション収集イベントをクエリするを参照してください。
イベントフィールドリファレンス
共通フィールド
最終的なイベントレコードには、通常次のフィールドが含まれます:
フィールド |
説明 |
|---|---|
date / timestamp |
生成時間。単位は秒 |
df_date_range |
時間範囲。単位は秒 |
df_check_range_start |
検出範囲の開始時間。単位は秒 |
df_check_range_end |
検出範囲の終了時間。単位は秒 |
df_issue_start_time |
今回の障害で最初に発生した時刻。単位は秒 |
df_issue_duration |
今回の障害の継続時間(秒)。df_issue_start_time から本イベントまで |
df_source |
イベントソース。一般的な値はイベントソースを参照 |
df_status |
イベントステータス。ok、info、fatal、warning、error、critical、nodata、nodata_ok、nodata_as_ok、manual_ok を含みます。モニターイベントのレベルとステータスの対応関係については、イベントレベルを参照してください |
df_sub_status |
イベント詳細ステータス(df_status の補足) |
df_event_id |
イベントの一意な ID |
df_title |
タイトル |
df_message |
説明 |
モニターイベント固有のフィールド
ルールモニターイベントの df_source = monitor です。以下はルールモニターのフィールドリファレンスです。インテグレーション収集イベントも同じ df_source を使用し、df_monitor_type = integration_collection で区別します。表示方法については、インテグレーション関連イベントを参照してください。
フィールド |
説明 |
|---|---|
df_dimension_tags |
検出ディメンションタグ。例:{"host":"web01"} |
df_monitor_id |
アラートポリシー ID |
df_monitor_name |
アラートポリシー名 |
df_monitor_type |
所属タイプ:カスタムモニタリングイベントは custom、SLO イベントは slo、インテリジェントインスペクションイベントは固定で bot_obs |
df_monitor_checker |
実行関数名(例:custom_metric など) |
df_monitor_checker_sub |
検出フェーズ:データ欠損検出フェーズで生成されたものは nodata、通常の検出フェーズで生成されたものは check |
df_monitor_checker_id |
モニター ID |
df_monitor_checker_name |
モニター名 |
df_monitor_checker_value |
イベント生成時の異常値 |
df_monitor_checker_value_dumps |
イベント生成時の異常値(JSON シリアライズ) 利用側がデシリアライズして元の値を取得できるようにします |
df_monitor_checker_value_with_unit |
イベント生成時の異常値(最適な単位) |
df_monitor_checker_ref |
モニター関連。検出設定の DQL 文にのみ関連するフィールド |
df_monitor_checker_event_ref |
モニターイベント関連。df_dimension_tags と df_monitor_checker_id にのみ関連するフィールド |
df_monitor_ref_key |
セルフホストインスペクションの関連 Key。セルフホストインスペクションとの対応付けに使用します |
df_fault_id |
今回の障害 ID。値は最初の障害イベントの df_event_id です |
df_fault_status |
今回の障害ステータス。df_status、df_sub_status の冗長フィールドで、OK かどうかを示します。値は次のとおりです:ok:正常 fault:障害 |
df_fault_start_time |
今回の障害の開始時刻。 |
df_fault_duration |
今回の障害の継続時間(秒)。df_issue_start_time から本イベントまで |
df_event_detail |
イベント検出の詳細 |
df_user_id |
手動復旧時の操作ユーザー ID |
df_user_name |
手動復旧時の操作ユーザー名 |
df_user_email |
手動復旧時の操作ユーザーメールアドレス |
df_crontab_exec_mode |
実行モード。選択可能な値:crontab manual |
df_site_name |
現在のGuanceサイト名 |
df_workspace_name |
所属ワークスペース名 |
df_workspace_uuid |
所属ワークスペース UUID |
df_label |
モニタータグ。モニターで指定したタグはこのフィールド UUID に保存されます |
df_alert_policy_ids |
アラートポリシー ID(リスト) |
df_alert_policy_names |
アラートポリシー名(リスト) |
df_matched_alert_policy_rules |
アラートポリシー名および一致したすべてのルール名(リスト) |
df_channels |
イベントが属するインシデントチャンネルのリスト |
df_at_accounts |
@アカウント情報 |
df_at_accounts_nodata |
@アカウント情報(データ欠損) |
df_message_at_accounts |
障害アラートメッセージ内の @用户 詳細情報リスト |
df_nodata_message_at_accounts |
データ欠損アラートメッセージ内の @用户 詳細情報リスト |
df_workspace_declaration |
ワークスペースの属性クレーム |
df_matched_alert_members |
メンバー単位で送信する場合に一致したすべてのアラート通知メンバー情報リスト |
df_matched_alert_upgrade_members |
メンバー単位で送信する場合に一致したすべてのアラートエスカレーション通知メンバー情報リスト |
df_matched_alert_member_groups |
メンバー単位で送信する場合に一致したすべてのメンバーグループ名 |
df_charts |
モニター設定でチャートを追加し、かつ本アラートイベントでメッセージを送信する必要がある場合に追加されるチャート情報 |
df_alert_info |
アラート通知情報を記録 |
df_is_silent |
イベントがミュートされているかどうか。値は文字列 "true" / "false" |
df_sent_target_types |
本イベントで送信済みの、重複しないアラート通知先タイプのリスト |
df_check_targets |
モニター設定の検出時間、検出メトリクスを記録 |
df_check_condition、df_check_condition_expr |
モニター設定のトリガールールを記録 |
df_check_rules |
モニター設定の検出回数、検出ルールを記録 |
df_check_targets |
モニター設定の検出時間、検出メトリクスを記録 |
df_check_condition |
モニター設定のトリガールールを記録 |
df_check_interval |
モニター設定の検出頻度を記録 |
df_fault_end_time |
障害の復旧時刻を記録 |
インテリジェントモニタリングイベント固有のフィールド
df_source = smartMonitor の場合、df_event_report にインテリジェントモニタリングの分析レポートデータが記録されます。同一の検出でヒットした複数のルールは、この分析レポートに集約されます。
AI モニターイベント固有のフィールド
df_source = aiMonitor の場合、次のフィールドでイベントソースを識別し、AI 分析の根拠となるデータを確認できます:
フィールド |
説明 |
|---|---|
df_monitor_type / df_monitor_checker_type |
固定で ai。このイベントが AI モニターによって生成されたことを示します。 |
df_monitor_checker_id / df_monitor_checker_name |
イベントを生成した AI モニターの ID と名前。 |
df_message |
AI が生成した構造化イベントレポート。 |
df_check_targets |
今回の検出で使用したデータオブジェクトおよびクエリ情報。分析証拠の関連付けに使用します。 |
監査イベント固有のフィールド
df_source = audit の場合、次のフィールドが追加で存在します:
| フィールド | 説明 |
|---|---|
df_user_id |
操作ユーザー ID |
df_user_name |
操作ユーザー名 |
df_user_email |
操作ユーザーメールアドレス |
| {その他のフィールド} | 具体的な監査データ要件に応じたその他のフィールド |
カスタムイベント固有のフィールド
df_source = user の場合、次のフィールドが追加で存在します:
| フィールド | 説明 |
|---|---|
df_user_id |
作成者ユーザー ID |
df_user_name |
作成者ユーザー名 |
df_user_email |
作成者ユーザーメールアドレス |
| {その他のフィールド} | ユーザー操作に応じてイベントを生成するその他のフィールド |
イベントのクエリと表示
イベントセンターは複数のエクスプローラーを提供し、さまざまなシナリオでのイベントクエリと分析のニーズに対応します。
| イベント表示ディメンション | 説明 | 主要機能 |
|---|---|---|
| すべてのイベント | 全量イベントクエリ | 現在のワークスペース内のすべてのソースからのイベントデータを集約して表示し、リスト/チャートの2つの表示モードをサポートします。多次元のフィルタリング、検索、エクスポート、スナップショットの保存などの機能を提供します |
| 未復旧イベント | アクティブな障害の追跡 | 直近 48 時間以内の df_status != ok のイベントを集中的に表示し、df_fault_id ごとに障害の継続時間を集約して表示します |
| 変更イベント | K8s 変更監査 | Kubernetes クラスタ内で想定パターンと異なるランタイムアクティビティイベントを記録し、変更前後の設定差分を表示します |
| インテリジェントモニタリングイベント | インテリジェント異常の確認 | インテリジェントモニタリングルールで検出された異常イベントと、1 回の検出でヒットした複数のルールを統合して生成された分析レポートを確認します |
| イベント詳細 | 単一イベントの詳細分析 | 任意のイベントをクリックして開き、基本属性、拡張フィールド、アラート通知、履歴、関連イベント、関連 SLO などの完全な情報を確認します |
関連情報
「イベント」という基本概念を理解した後、次の情報が必要になる場合があります: