データアクセス
データアクセスは、メンバーのロールに応じてログ、RUM、APM、メトリクス、イベントなどのデータの可視範囲を制限し、フィールドのマスキングまたは正規表現によって機密情報を保護するために使用します。
設定前に、次の 3 種類の権限とルールを区別してください:
- ロールのクエリ権限:メンバーが該当するタイプのデータをクエリできるかどうかを決定します。詳細は権限一覧を参照してください。
- データアクセス範囲:メンバーが既に持つクエリ権限に基づき、データタイプ、インデックス、サービス、アプリケーション、メトリクス、イベントソース、およびフィルター条件によって表示可能なデータを限定します。
- マスキング設定:返却データ内の機密フィールド、または正規表現に一致する内容をマスキングします。
ロールにデータアクセスルールを関連付けても、そのロールが元々持っていないデータクエリ権限は付与されません。データ範囲とマスキングの適用方法については、ロールのシナリオとクエリ権限も併せて判断する必要があります。
管理 > データアクセスページで、次の 2 つの方法から新しいルールの作成を開始できます:
ページ左上のルールを作成ボタンをクリックすると、作成を開始できます。
現在のページに既存のアクセスルールがある場合は、そのルールの右側にある操作の アイコンをクリックすると、既存のルールを複製して新規作成できます。
設定
- データタイプを選択します。ログ、APM、RUM、メトリクス、イベントをサポートします。
- 現在のルールの名前を定義します。
- 現在のルールの説明を入力します。
- 現在のルールを適用するワークスペースサイトを選択します。
-
選択したデータタイプに応じて、対応するインデックス、サービス、アプリケーション、メトリクス、またはイベントソースを選択します。
-
現在のルールにおけるデータのアクセス範囲を定義します。
-
マスキングが必要な単一または複数のフィールドを追加します。
-
正規表現を使用して、フィールド内容内の機密情報をマスキングします。
-
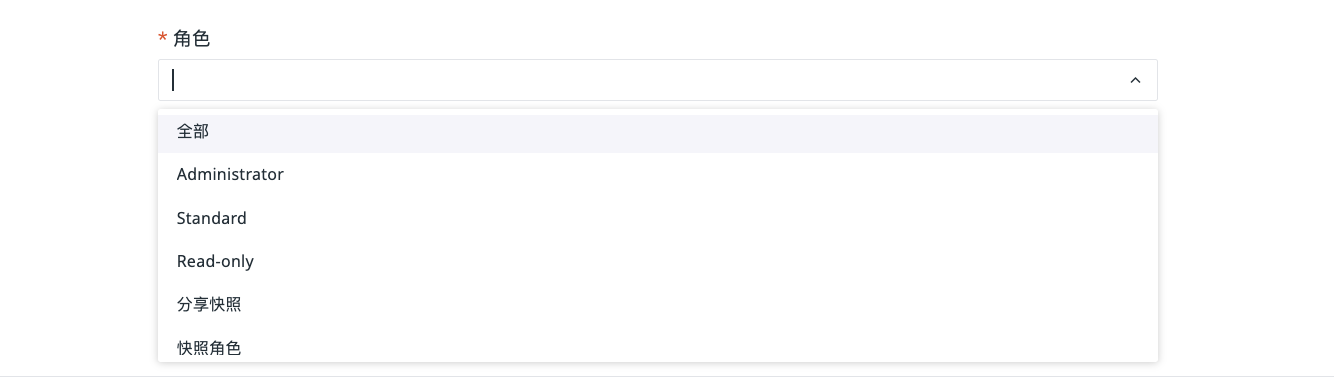
現在のアクセスルールを適用できる単一または複数のメンバーロールを選択します。システム内のデフォルトロールおよびカスタムロールを含みます。
- 保存します。
設定上の注意
データアクセス範囲の定義
データ範囲は、現在のルールで表示を許可するデータを定義するために使用します。このルールが有効な場合、返却結果はそのフィルター条件を満たす必要があります。複数のロールまたは複数のルールを同時に関連付ける場合は、後述の権限のマージ方法も併せて、最終的な可視範囲を判断する必要があります。
タグ/属性 によるフィルター設定をサポートし、ポジティブフィルター、ネガティブフィルター、あいまい一致、否定あいまい一致、存在する、存在しないを含みます。
異なるフィールド間ではデフォルトですべて (AND) を採用し、いずれか (OR) に切り替えることもできます:
| 論理関係 | マッチング方式 | 例 |
|---|---|---|
| すべて (AND)(デフォルト) | 各フィールドのフィルター条件を同時に満たす | host = [host1, host2] AND service = [service1, service2] |
| いずれか (OR) | いずれか 1 つのフィールドのフィルター条件を満たす | host = [host1, host2] OR service = [service1, service2] |
上記の例では、host = [host1, host2] は host が host1 または host2 であることを表します。単一ルール内の AND/OR 設定と、複数ルール間のマージ関係は個別に判断する必要があります。
正規表現によるマスキング
アクセスルールを設定する際、データ範囲を定義済みであっても、機密情報や不要な情報の漏えいを防ぐための追加措置が必要です。この場合、マスキングフィールドまたは正規表現を利用してデータをさらに処理し、データ保護を強化できます。
設定ページでは、単一のマスキングフィールドを直接追加するほかに、ログ message 内の特定の内容をさらにマスキングしたい場合、たとえば token や IP 情報を表示しないようにする場合は、正規表現を追加することでこの要件を満たせます。
- 複数の正規表現を設定できます。1 つのアクセスルールにつき最大 10 個の式を設定できます。
- 特定の正規表現を無効化・有効化できます。以降の適用とプレビューでは、有効化された正規表現のみに基づいてマスキングが適用されます。
- ここで特定の正規表現を直接編集・削除できます。
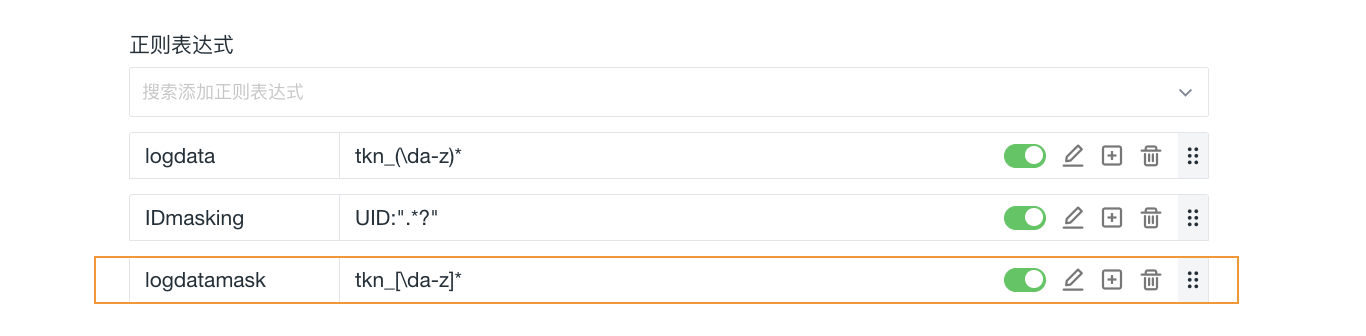
- ドラッグ操作で正規表現の位置を移動できます。データがこのマスキングルールに一致した場合、上から下の順序で正規表現を適用してマスキング処理を行います。
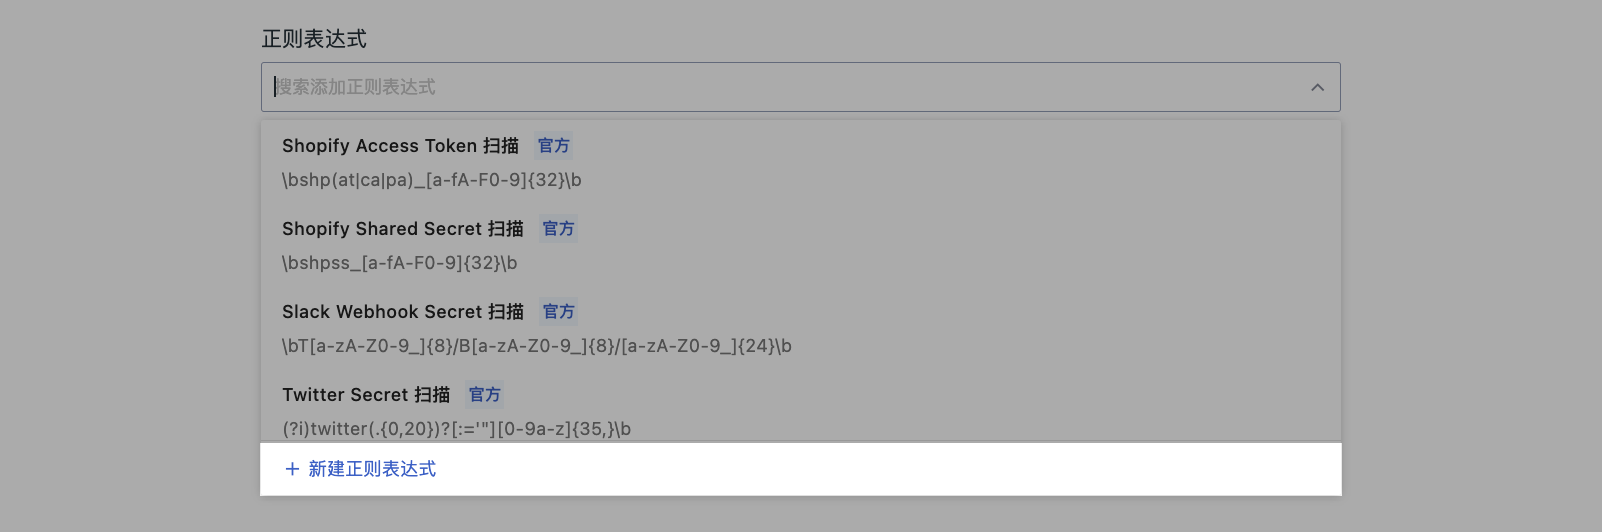
- ここで直接、正規表現を新規作成できます:
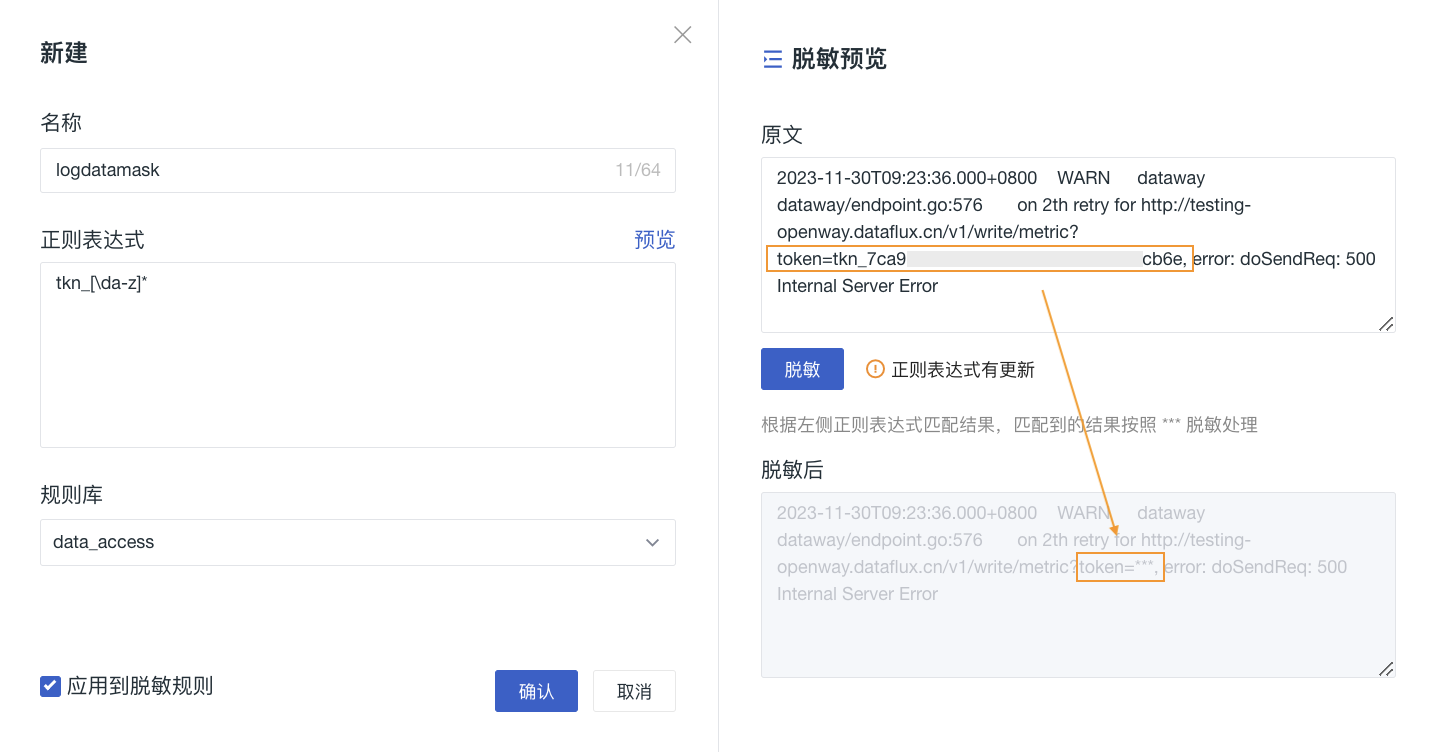
表示されたウィンドウで、必要な情報を入力します。
ルールに適用をチェックすると、その正規表現が正規表現一覧の下に直接追加されます。
ロールのシナリオとクエリ権限
シンプルなケース
あるメンバーが Read-only などの 1 つのロールのみを担っていると仮定します。ルールをそのロールに適用すると、メンバーは既存のデータクエリ権限に基づき、ルールに従ってクエリ範囲が制限され、マスキングが実行されます。
適用ロールで「すべて」を選択した場合、ルールは Owner を除くすべてのロール(Administrator を含む)に適用されます。
ロールごとの適用方法は次のとおりです:
| ロールとルールの関連状況 | データアクセスルールの適用方法 |
|---|---|
| Owner | データアクセスルールの制限を受けません。 |
| Administrator がルールに関連付けられている | 関連付けられたルールに従ってデータ範囲を制限し、マスキングを実行します。 |
| Administrator がルールに関連付けられていない | 引き続き元の権限範囲内でデータをクエリでき、「データアクセス範囲制限」スイッチの影響を受けません。 |
| その他のメンバーがルールに一致している | 対応するデータクエリ権限を備えていることを前提に、ルールに従ってデータ範囲を制限し、マスキングを実行します。 |
| その他のメンバーがいずれのルールにも一致していない | ルールに対応するデータの表示を許可するかどうかは、「データアクセス範囲制限」スイッチによって決まります。有効化すると、これらのメンバーはルールに対応するデータを表示できません。 |
適用中のルールで制限されたデータ範囲内では、メンバーは引き続きクエリフィルター条件を追加できます。可視範囲を超えるクエリではデータは返されません。
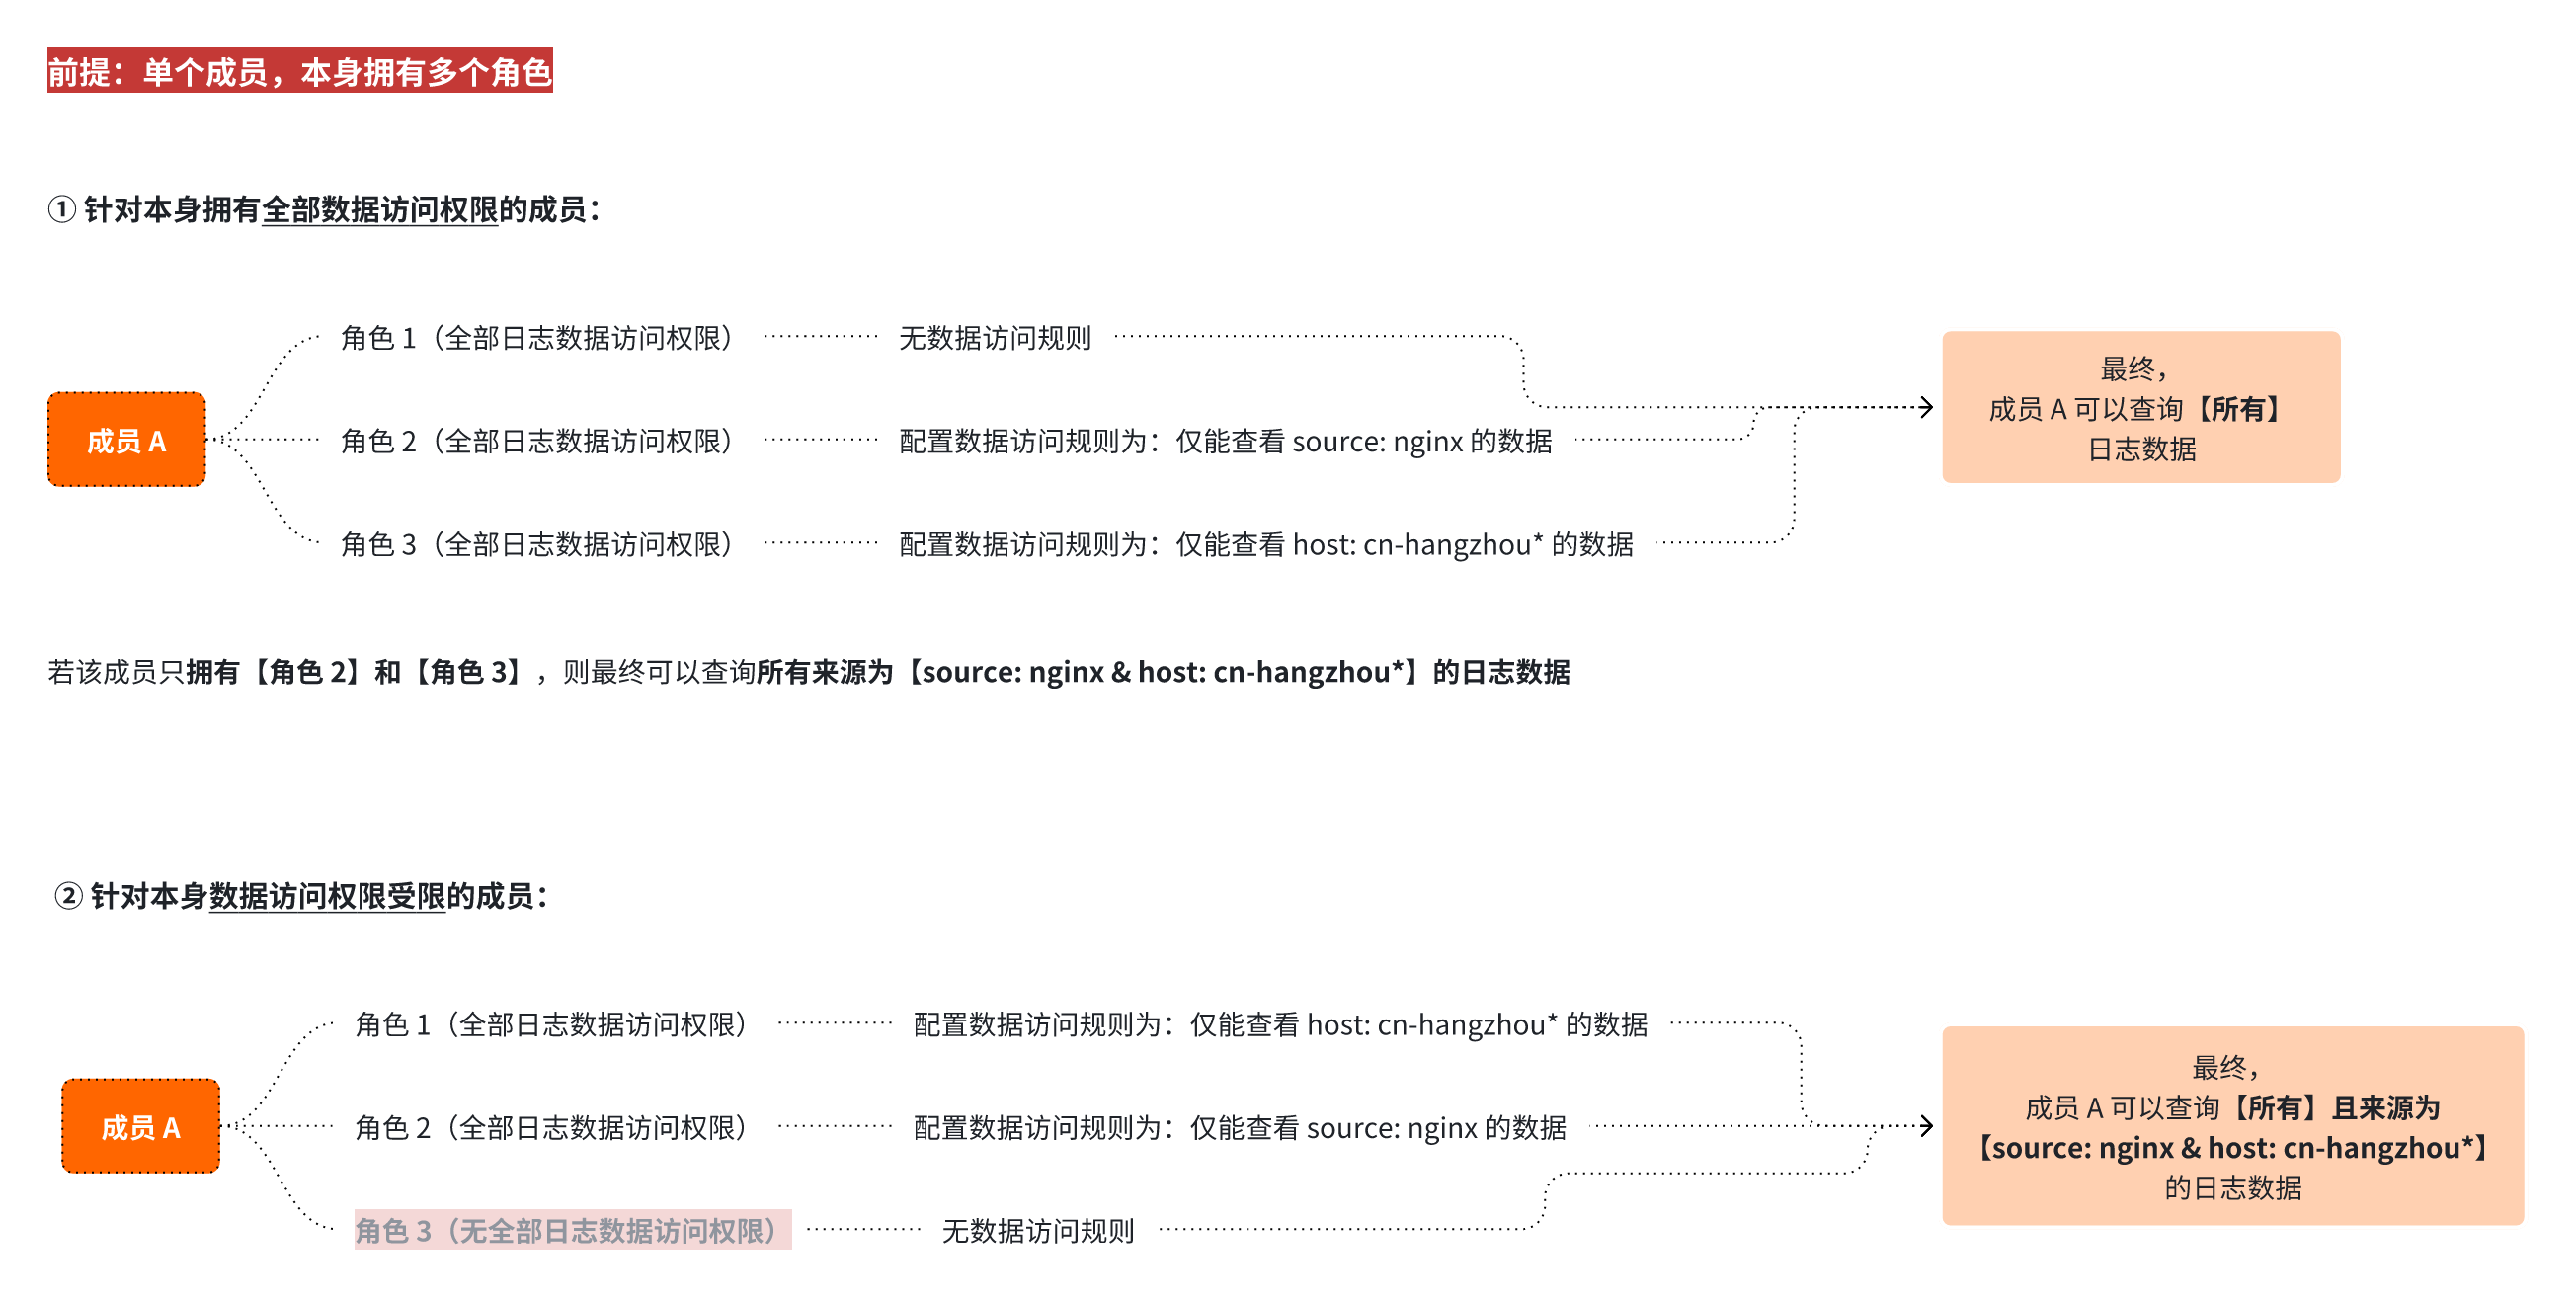
複数ロールの権限範囲
同一のメンバーが複数のロールを持つ場合、最終的に表示できるデータ範囲は各ロールで表示可能な範囲の和集合です。
したがって、メンバーの実際の可視範囲を判断する際は、そのメンバーのすべてのロールと関連付けられたルールを同時に確認する必要があり、1 つのルールのみに基づいて結論を出すことはできません。
複数ルールによる権限制御
同一のロールには複数のデータアクセスルールを関連付けられます。設定時は、次の 2 つのマージ関係を個別に判断してください:
- 単一ルール内:異なるフィールド間は、そのルールで選択した「すべて (AND)」または「いずれか (OR)」の組み合わせに従います。デフォルトでは AND を使用します。
- 複数ルール間:データ範囲を OR でマージします。つまり、メンバーはいずれかのルールで許可されたデータを表示できます。
たとえば、ルール 1 とルール 2 がどちらも「すべて (AND)」を採用している場合:
- ルール 1:
host = [主机1, 主机2] AND service = [服务1, 服务2]。 - ルール 2:
host = [主机3, 主机4] AND source = [来源1, 来源2]。
同一のロールに上記の 2 つのルールを関連付けた場合、可視データ範囲は次のとおりです:
(host = [主机1, 主机2] AND service = [服务1, 服务2])OR(host = [主机3, 主机4] AND source = [来源1, 来源2])
データ範囲のマージとマスキング
データ範囲は和集合でマージされますが、マスキング設定は引き続き返却データに適用されます。同一のロールに複数のルールを関連付けた場合、いずれか 1 つのルールにマスキングが設定されていると、関連付けられたすべてのルールの返却データがそのマスキング設定の影響を受けます。
ロール管理での関連付けの管理
データアクセスルールで適用ロールを選択するほかに、管理 > ロール管理でロールに関連付けられたデータアクセスルールを一元的に確認・管理することもできます。
- ロール一覧のデータアクセスルール列には、現在のロールに関連付けられたルールの数が表示されます。
- 数値をクリックまたはホバーすると、右側のドロワーでルールを検索し、ページングして選択して関連付けを保存できます。また、データアクセスページに移動して設定を続けることもできます。
- このエントリーポイントではロールとルールの関連付けのみを管理し、ルールのデータ範囲、フィルター条件、データタイプ、マスキング設定は変更しません。
- ルールの保存に成功すると、ロール一覧の関連付け数が同期更新されます。
この関連付けの表示と編集は、それぞれロールの表示、データアクセスの表示、データアクセス管理の権限によって制御されます。詳細はロール管理を参照してください。
設定例
- このワークスペースのインデックス
rp70を選択します。 - データ範囲ですべて (AND) を選択し、
host:cn-hangzhou.172.**.**およびservice:kodoの 2 つのフィルター条件を追加します。 - ここではマスキングフィールドを設定せず、正規表現
tkn_[\da-z]*を追加し、一致したtokenの内容をマスキングします。 - 現在のルールをワークスペースの
Read-onlyロールに関連付けます。 - 保存をクリックします。必要に応じて、左下のプレビューをクリックしてマスキング効果を確認できます。
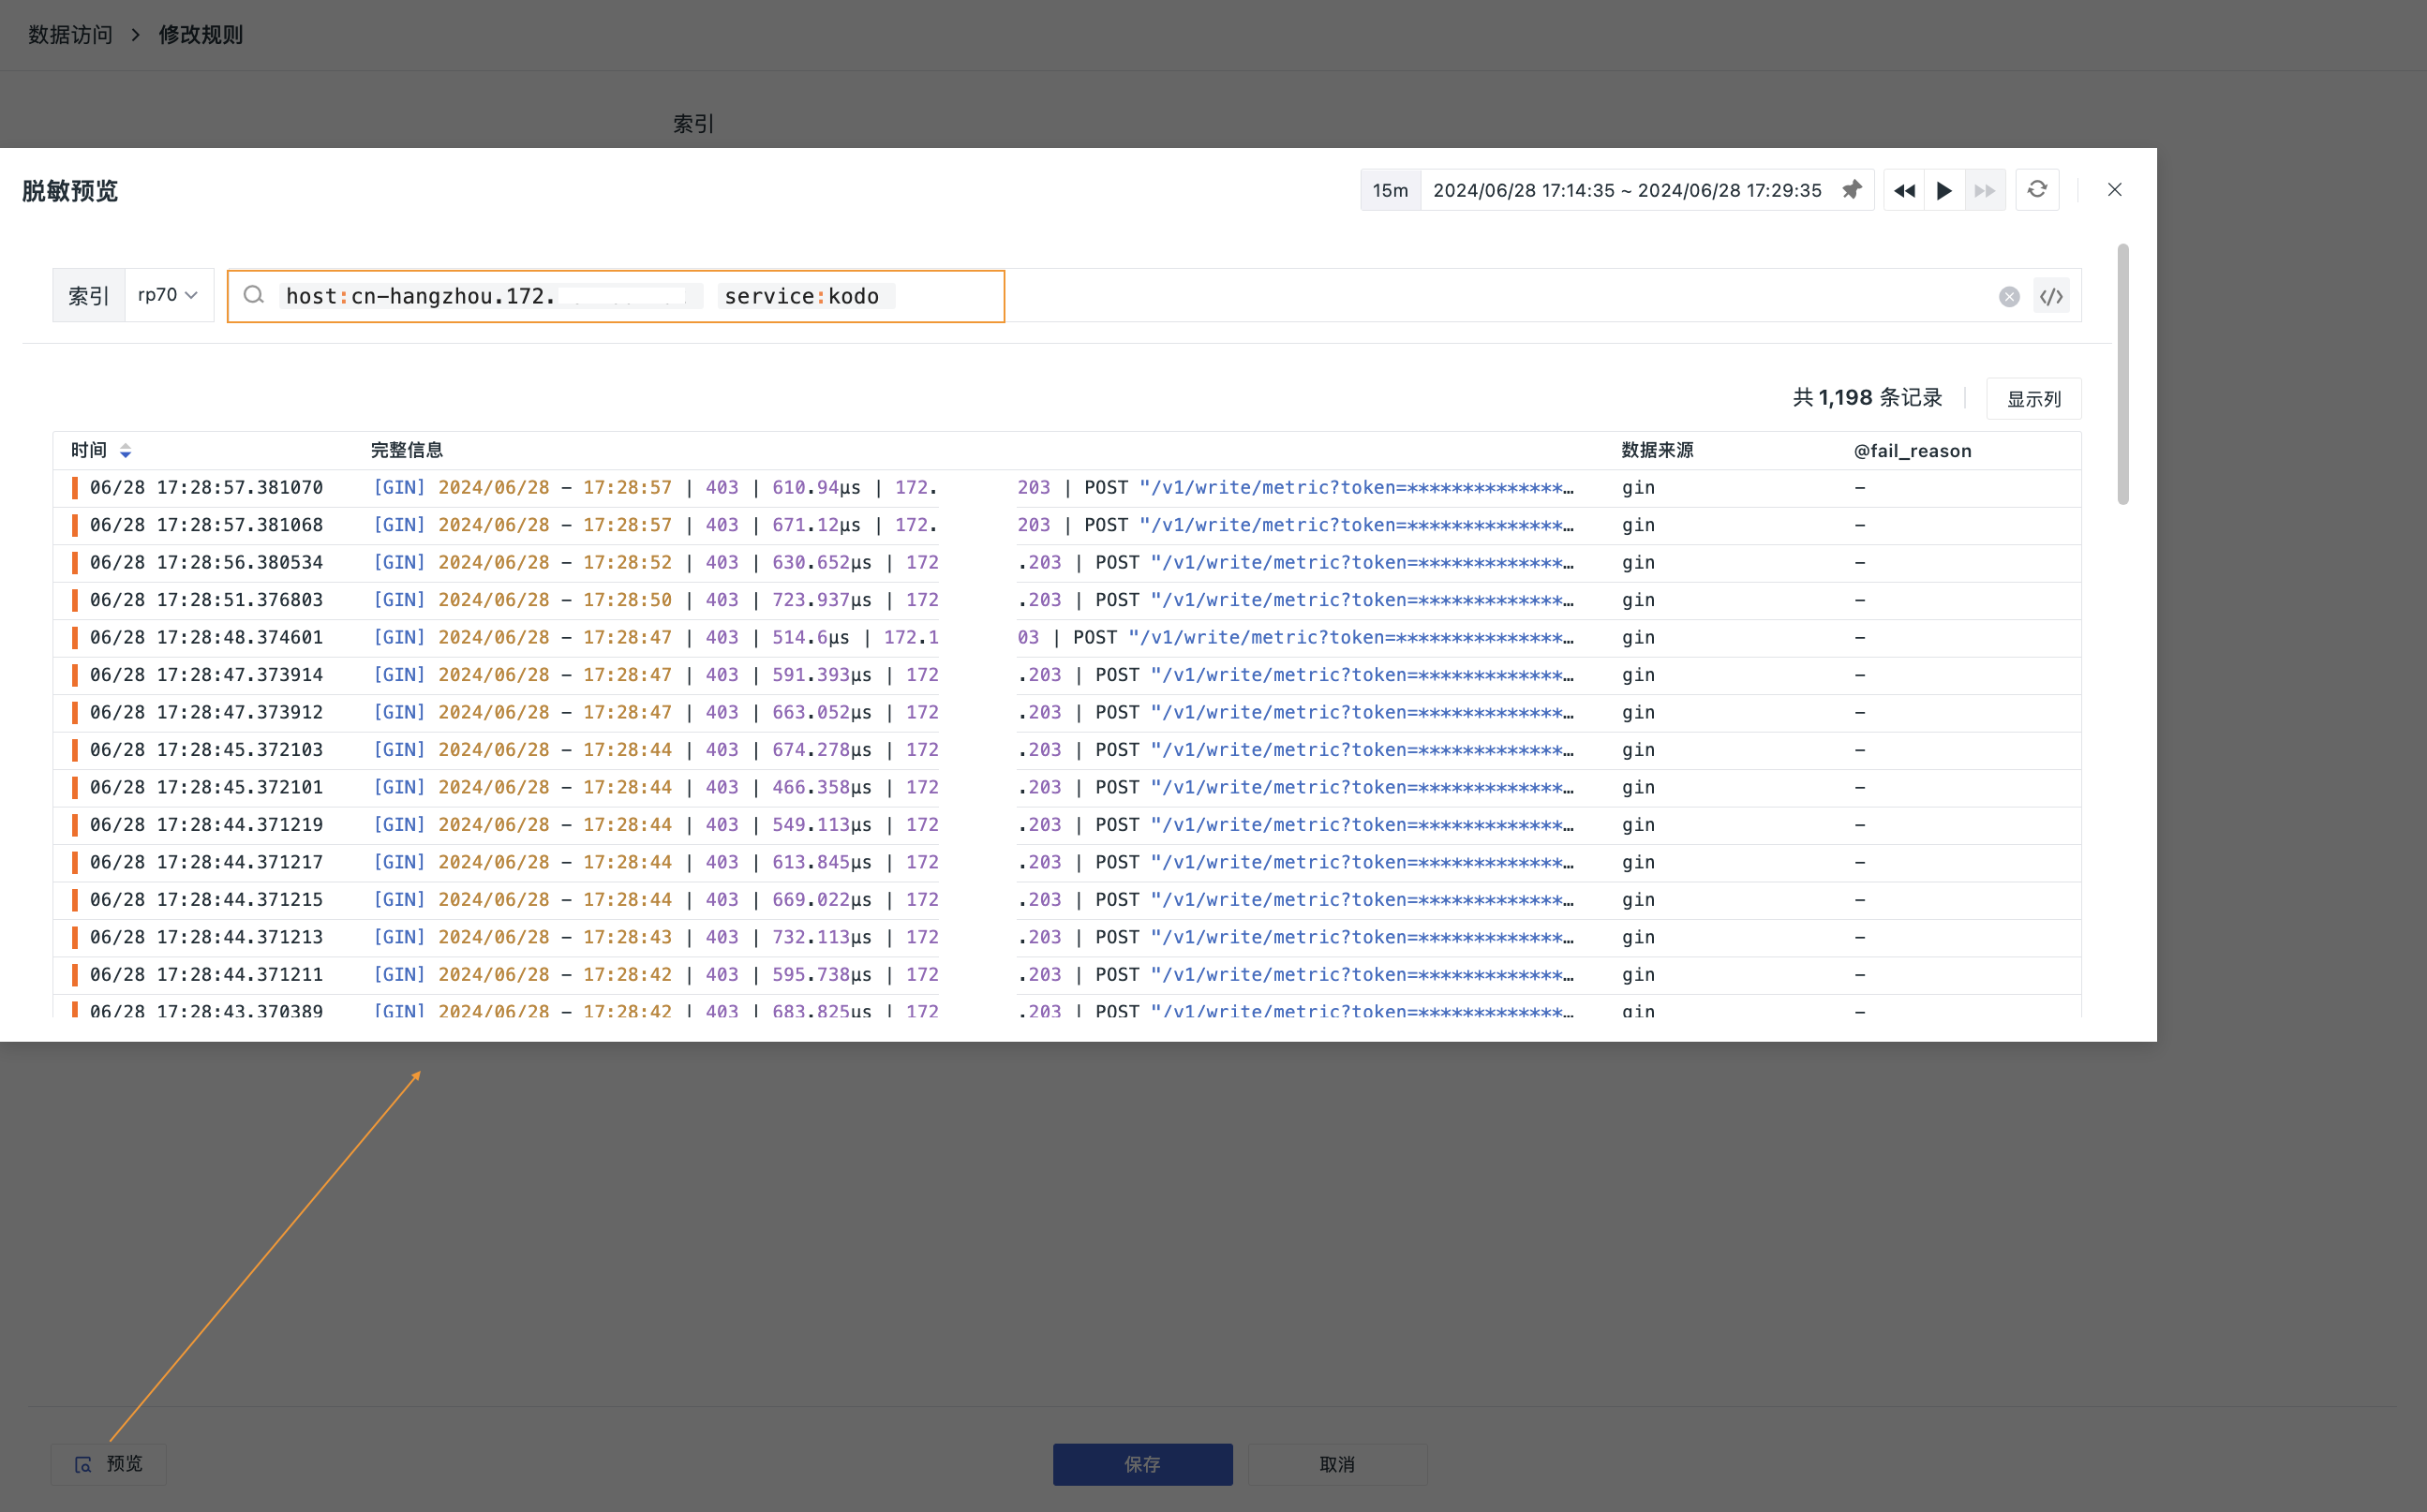
このルールにより、Read-only メンバーはログインデックス rp70 の下で上記の host と service 条件を同時に満たすデータを表示でき、正規表現に一致した token の内容は設定に従ってマスキングされます。
メンバーが他にもロールを持っている場合、またはそのロールに他のデータアクセスルールが関連付けられている場合、最終的な可視範囲は複数ロールと複数ルールのマージ方法も併せて判断する必要があります。
ユースケース
有効化済みのデータアクセスルールに基づき、ルールに一致したメンバーが受信するスナップショットデータは、その権限ルールに従って自動的にフィルターされます。スナップショットに含まれるデータがメンバーのアクセス権限を超えている場合でも、システムが先にフィルターし、最終的にメンバーは自身のアクセスルールに適合するデータのみを表示できます。
リスト管理
- ルールに関連付けられたインデックス、クエリ条件、マスキングの有無、関連付けられたロール数、メンバー数などを確認できます。また、ロール管理でロールごとに関連ルールを確認・管理できます。
- 自分に関連するルールのみを表示:デフォルトでは「オフ」で、すべてのルールを表示します。有効化すると、現在のロールに関連するルールのみを表示します。
- ルールの有効化/無効化:有効化すると、ルールはデータ範囲の制限とマスキングに関与します。無効化すると、そのルールは適用されなくなります。メンバーが実際に表示できるデータは、引き続きロール権限、他の有効なルール、および「データアクセス範囲制限」設定を併せて判断する必要があります。
- 編集:ルールの名前、説明、バインドされたインデックス、フィルター条件、認可されたロールを変更できます。
- 複製:現在のルールをすばやくコピーします。
- 操作監査:ルールに関連する操作を記録します。
- 削除:現在のルールを削除します。
- 一括操作:複数のルールの一括有効化、無効化、削除をサポートします。