Scheck が DataKit に接続するためのソリューション
- バージョン:1.0.7-7-g251eead
- リリース日:2023-04-06 11:17:57
- 対応OS:windows/amd64, windows/386, linux/arm, linux/arm64, linux/386, linux/amd64
上記のセキュリティ問題に対し、DataFlux が開発した Scheck は、新しい安全なスクリプト方式を提供し、すべての動作の安全性と制御性を確保します。 1. Scheck は Lua 言語を使用してセキュリティチェックスクリプトを作成し、定期的にスクリプトを実行します。Lua ランタイムは Scheck が提供するため、スクリプト内では安全な操作(コマンド実行の制限、ローカル IO の制限、ネットワーク IO の制限)のみが実行可能となります。 2. Scheck の各セキュリティチェックルールは、1つのスクリプトとマニフェストファイルで構成されます。マニフェストファイルはチェック結果のフォーマットを定義し、統一されたネットワークモデルを介してログとして報告されます。
また、Scheck は、システム、コンテナ、ネットワーク、セキュリティなど、一連のセキュリティチェック用の膨大な更新可能なルールライブラリスクリプトを提供します。
前提条件
| サービス名 | バージョン | インストール必須 | 用途 |
|---|---|---|---|
| DataKit | 1.1.6 以上 インストール方法 | 必須 | Scheck シグナルの受信 |
DataFlux を使用したホストのセキュリティ状態のリアルタイム収集(デフォルトで有効)
Scheck はチェック結果を DataKit に送信することをサポートしているため、まず DataKit をインストールしてください。
Scheck のインストール後、/usr/local/scheck/ ディレクトリにある設定ファイル scheck.conf を編集します。
...
[scoutput]
   # ##セキュリティチェック中に生成されたメッセージは、ローカル、http、Alibaba Cloud SLS に送信可能です。
   # ##リモートサーバー、例:http(s)://your.url
  [scoutput.http]
    enable = true
    output = "http://127.0.0.1:9529/v1/write/security"
...
Scheck の設定ファイル(通常は /usr/local/scheck/scheck.conf にあります)を編集し、output を DataKit の時系列データインターフェースに指定し、enable を true に設定します。
作成したセキュリティチェックルールを、設定ファイル内の rule_dir で指定されたディレクトリに配置すると、Scheck が自動的に定期的に実行します。
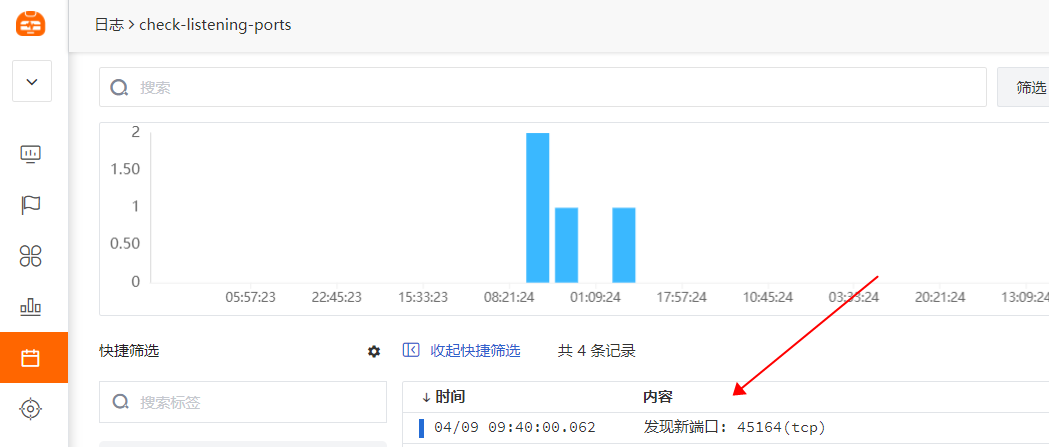
次に、セキュリティチェックのイベントがトリガーされた場合(ここでは Linux の passwd ファイルの変更を監視すると仮定します)、Scheck は収集したログを DataKit に送信し、DataKit はさらに DataFlux に送信します。これにより、DataFlux プラットフォームで対応するログを確認できます。